



Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

Разработчики раскритиковали GitHub за использование cookies-трекеров

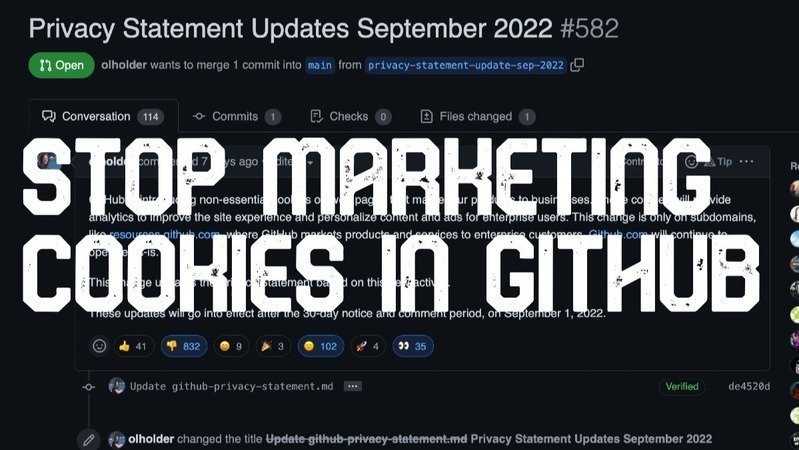
Разработчикам явно не понравилась новая политика площадки GitHub в отношении конфиденциальности. Согласно новым правилам, хостер ИТ-проектов сможет использовать отслеживающие cookies на своих поддоменах.

В августе веб-сервис GitHub, находящийся под крылом Microsoft, объявил, что с сентября на некоторых страницах будут использоваться cookies для отслеживания.

Это немного расходится с тем, что GitHub обещал в конце мая, когда была представлена новая политика конфиденциальности. Тогда владельцы сервисы утверждали, что будут использовать исключительно «необходимые cookies».

Тем не менее 1 сентября 2022 года GitHub поместит cookies-трекеры на несколько поддоменов вроде resources.github.com.

«GitHub вводит дополнительные cookies на страницах, которые используются для продвижения наших продуктов. Эти cookies обеспечат нас аналитикой, помогут улучшить работу сайта и выводить персонифицированный контент и рекламу для корпоративных пользователей», — объясняет Оливия Холдер, отвечающая за вопросы конфиденциальности в GitHub.

Холдер также подчеркнула, что новые правила касаются только маркетинговых веб-страниц и отдельных поддоменов. В остальном площадка продолжит работать без изменений. Само собой, использование отслеживающих cookies не понравилось ряду пользователей.

«Вы потеряли меня после этой “рекламы для корпоративных пользователей”», — пишет пентестер Джонатан Грегсон.

На Change.org даже создали петицию с просьбой остановить внедрение cookies на GitHub.


Напомним, что Google пообещала отказаться от сторонних cookies в Chrome в 2024 году. А браузер DuckDuckGo начал блокировать скрипты отслеживания от Microsoft.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru