



17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

Киберпреступники запустили кампанию, в которой используются с виду безобидные приложения для Android. На самом же деле этот софт, доступный в официальном магазине Google Play Store, заражает мобильные устройства банковским трояном.

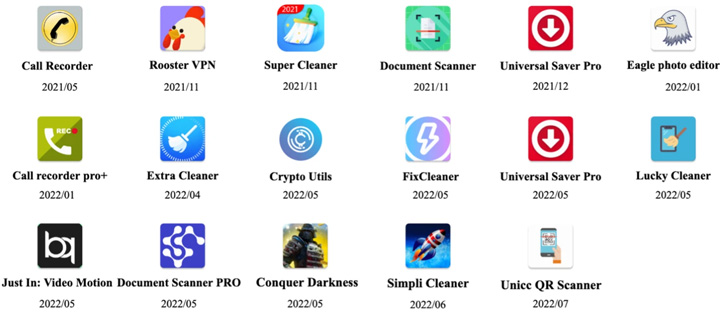
Набор из 17 приложений специалисты Trend Micro объединили под именем DawDropper. Такие программы замаскированы под полезные инструменты: сканеры документов, считыватели QR-кодов, VPN-сервисы, утилиты для записи разговоров и пр.

«DawDropper использует сторонний облачный сервис Firebase Realtime Database, пытаясь таким образом уйти от детектирования. Адрес пейлоада для загрузки вредонос получает динамически», — объясняют в Trend Micro. — «Стоит также отметить, что вредоносные составляющие хранятся на GitHub».


Задача дропперов, которым выступает набор DawDropper, — обойти все проверки Google Play Store, после чего они загружают вредоносные программы. В этой кампании последними стали Octo (Coper), Hydra, Ermac и TeaBot.

Свою цепочку атак DawDropper начинает с подключения к Firebase Realtime Database, откуда он получает ссылку на GitHub, необходимую для загрузки вредоносного APK-файла.


Список зловредов, которые мог «подхватить» пользователь Android, выглядит так:

  • Call Recorder APK (com.caduta.aisevsk)
  • Rooster VPN (com.vpntool.androidweb)
  • Super Cleaner- hyper & smart (com.j2ca.callrecorder)
  • Document Scanner - PDF Creator (com.codeword.docscann)
  • Universal Saver Pro (com.virtualapps.universalsaver)
  • Eagle photo editor (com.techmediapro.photoediting)
  • Call recorder pro+ (com.chestudio.callrecorder)
  • Extra Cleaner (com.casualplay.leadbro)
  • Crypto Utils (com.utilsmycrypto.mainer)
  • FixCleaner (com.cleaner.fixgate)
  • Just In: Video Motion (com.olivia.openpuremind)
  • com.myunique.sequencestore
  • com.flowmysequto.yamer
  • com.qaz.universalsaver
  • Lucky Cleaner (com.luckyg.cleaner)
  • Simpli Cleaner (com.scando.qukscanner)
  • Unicc QR Scanner (com.qrdscannerratedx)

Напомним, что недавно эксперты предупреждали о новом наборе Android-вредоносов в Google Play Store, который скачали 10 млн раз.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru