



Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Google представила новые правила официального магазина Android-приложений Play Store. Корпорация хочет решить проблему навязчивой рекламы и маскировки под различные бренды и популярные приложения.

По словам интернет-гиганта, новые правила будут вводиться постепенно, чтобы у разработчиков было время внести соответствующие изменения в свой софт. Поскольку Google хочет улучшить пользовательский опыт, многое из нововведений будет касаться рекламы.

С 30 сентября 2022 года рекламные объявления в играх будут работать иначе. Например, корпорация запретит рекламу на полный экран, которую нельзя закрыть спустя 15 секунд. Причем это правило коснется рекламных объявлений, отображаемых перед запуском игр и началом нового уровня.


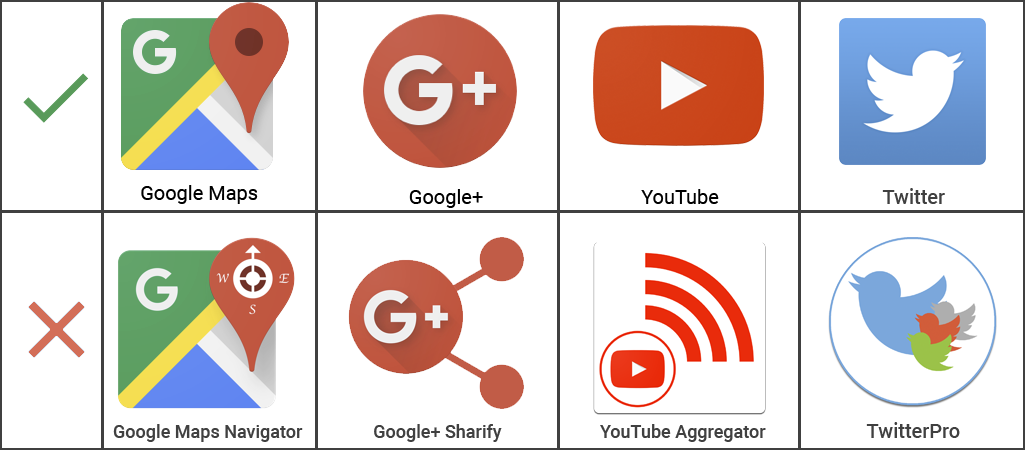
Второе важное нововведение — подражание и копирование популярных или официальных приложений. Например, когда тот или иной софт пытается ассоциироваться с государственными и корпоративными приложениями. Таким образом, разработчики не смогут использовать иконки, которые бы отсылали к какой-либо компании, исполнителю или медиапроекту. Это правило вступит в силу 31 августа 2022 года.


Дезинформация в отношении здоровья (31 августа 2022 года): Google будет блокировать программы, чьи рекомендации идут вразрез с общепринятыми медицинскими практиками. Такой софт не сможет навредить владельцу мобильного устройства своими советами.

Также с 31 августа 2022 года приложениям будет запрещено использовать VPN-сервисы Android для отслеживания геолокации пользователя или перенаправления его трафика с целью заработка на рекламе.

Наконец, с 31 августа 2022 Google запретит программам обходить флаг FLAG_SECURE, ограничивающий снятие скриншотов и запись экрана.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru