



Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Киберпреступная группировка Kimsuky, связанная, предположительно, с властями КНДР, использует вредоносное расширение для браузера, помогающее похищать электронные письма в браузерах Google Chrome и Microsoft Edge.

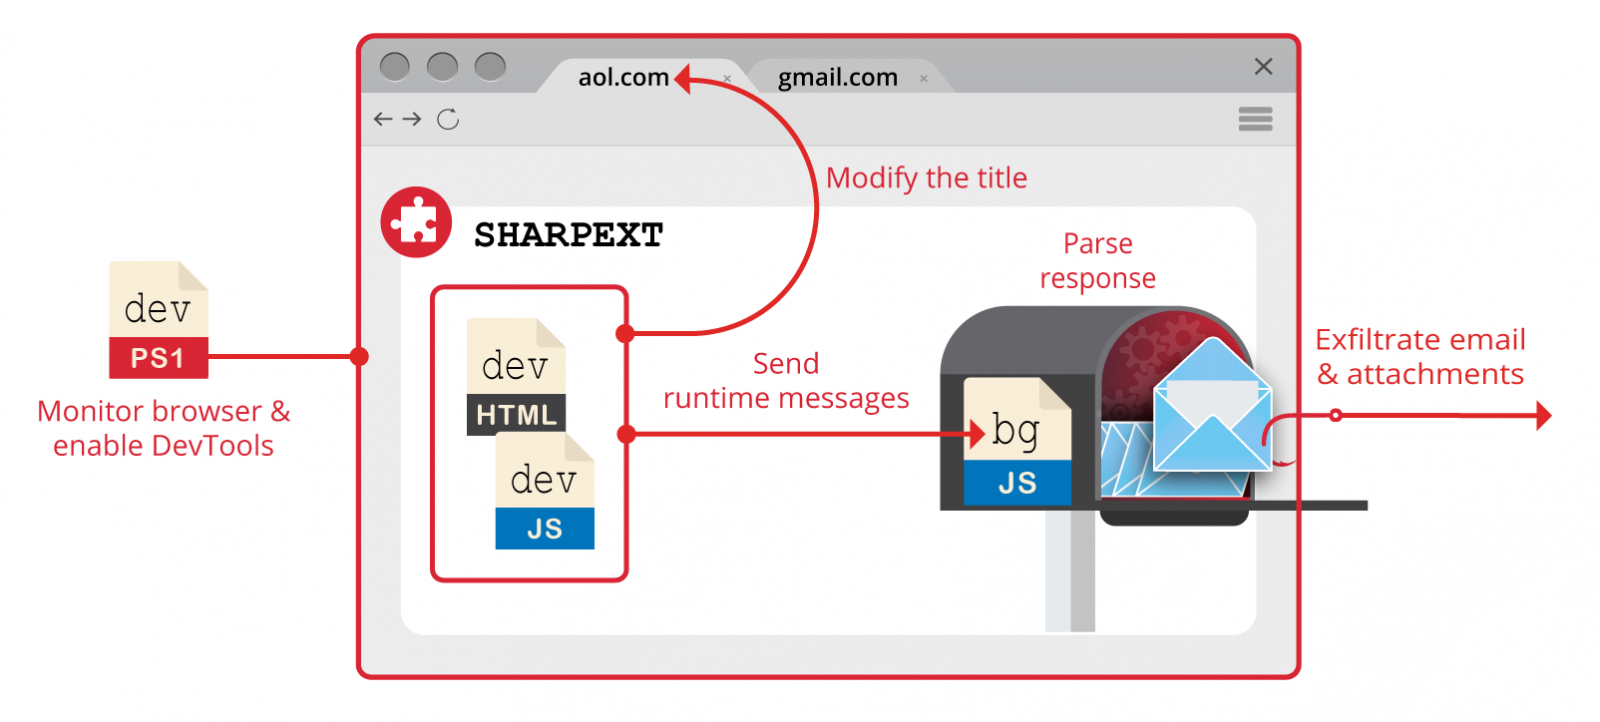
Злонамеренный аддон получил имя SHARPEXT. Исследователи из Volexity обратили внимание на эту кампанию ещё в сентябре. Расширение злоумышленников поддерживает три браузера, основанные на Chromium: Chrome, Edge и Whale.

С помощью SHARPEXT можно воровать почту из аккаунтов Gmail и AOL. Вредоносный аддон устанавливается после компрометации системы пользователя через кастомный VBS-скрипт. Этот скрипт подменяет файлы “Preferences” и “Secure Preferences” на загруженные с командного сервера (C2).

Как только новые файлы конфигурации скачиваются на устройство, браузер пользователя подгружает расширение SHARPEXT.


«Вредоносный аддон напрямую мониторит и извлекает данные из почтового аккаунта жертвы в тот момент, когда она проверяет входящие письма. Кстати, злоумышленники не забывают развивать и модернизировать расширение, в настоящий момент его версия — 3.0», — пишут специалисты Volexity.

Помимо этого, в Volexity отметили, что в последних кампаниях Kimsuky атакует деятелей внешней политики и других лиц, «представляющих стратегический интерес». Атаки группировки охватывают США, Европу и Южную Корею.

Сервис электронной почты не может детектировать вредоносную активность, поскольку расширение использует уже активную легитимную сессию пользователя. На стороне учетной записи жертвы также не будет никаких уведомлений о подозрительных действиях.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru