



FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

Атаки спекулятивного выполнения продолжают оставаться серьезной угрозой для современных процессоров. Новое исследование специалистов по кибербезопасности показало, что отрасль пока не может грамотно следовать рекомендациям AMD и Intel по защите от таких атак, что создает риски для цепочек поставок софта.

Исследователи из Binarly назвали проблему FirmwareBleed, она связана с утечками информации из-за постоянного расширения поверхности атаки на корпорации. Причиной может быть как некорректная установка патчей, так и частичное их использование.

«За счет таких кибератак злоумышленники могут добраться до контента из привилегированной памяти (включая области, защищенные технологиями виртуализации). Таким образом, атакующий может извлечь конфиденциальные данные из процессов, запущенных на том же CPU», — пишут эксперты в отчете.

Здесь стоит упомянуть обнаруженный недавно вектор атаки Retbleed, выявленный специалистами ETH Zurich. Он работает за счет эксплуатации механизма защиты “retpoline”, который и был создан для отражения атак спекулятивного выполнения.

«Исследование FirmwareBleed показало, что отрасль не готова корректно следовать инструкциям по защите от атак спекулятивного выполнения, даже если доступен технический способ нивелировать уязвимость», — объясняет Алекс Матросов из Binarly в беседе с Hacker News.


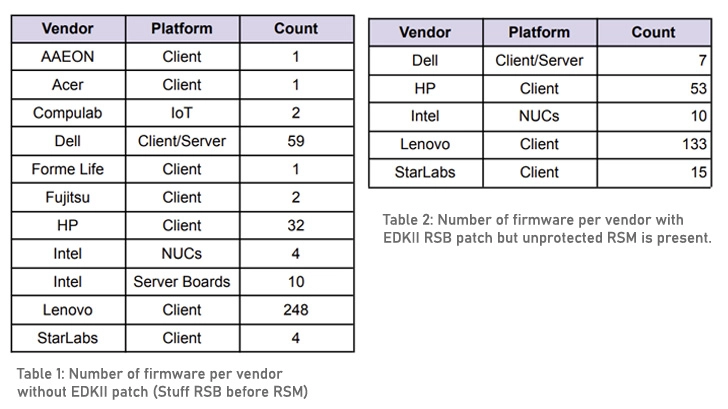
В общей сложности Binarly обнаружила 32 прошивки от HP, 59 от Dell и 248 от Lenovo, в которых не были учтены патчи. Это, по мнению специалистов, создает риски для цепочки поставок.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru