



FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

Атаки спекулятивного выполнения продолжают оставаться серьезной угрозой для современных процессоров. Новое исследование специалистов по кибербезопасности показало, что отрасль пока не может грамотно следовать рекомендациям AMD и Intel по защите от таких атак, что создает риски для цепочек поставок софта.

Исследователи из Binarly назвали проблему FirmwareBleed, она связана с утечками информации из-за постоянного расширения поверхности атаки на корпорации. Причиной может быть как некорректная установка патчей, так и частичное их использование.

«За счет таких кибератак злоумышленники могут добраться до контента из привилегированной памяти (включая области, защищенные технологиями виртуализации). Таким образом, атакующий может извлечь конфиденциальные данные из процессов, запущенных на том же CPU», — пишут эксперты в отчете.

Здесь стоит упомянуть обнаруженный недавно вектор атаки Retbleed, выявленный специалистами ETH Zurich. Он работает за счет эксплуатации механизма защиты “retpoline”, который и был создан для отражения атак спекулятивного выполнения.

«Исследование FirmwareBleed показало, что отрасль не готова корректно следовать инструкциям по защите от атак спекулятивного выполнения, даже если доступен технический способ нивелировать уязвимость», — объясняет Алекс Матросов из Binarly в беседе с Hacker News.


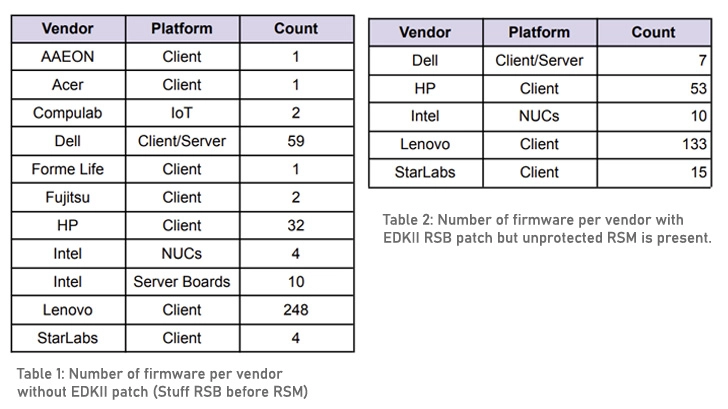
В общей сложности Binarly обнаружила 32 прошивки от HP, 59 от Dell и 248 от Lenovo, в которых не были учтены патчи. Это, по мнению специалистов, создает риски для цепочки поставок.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru