



APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

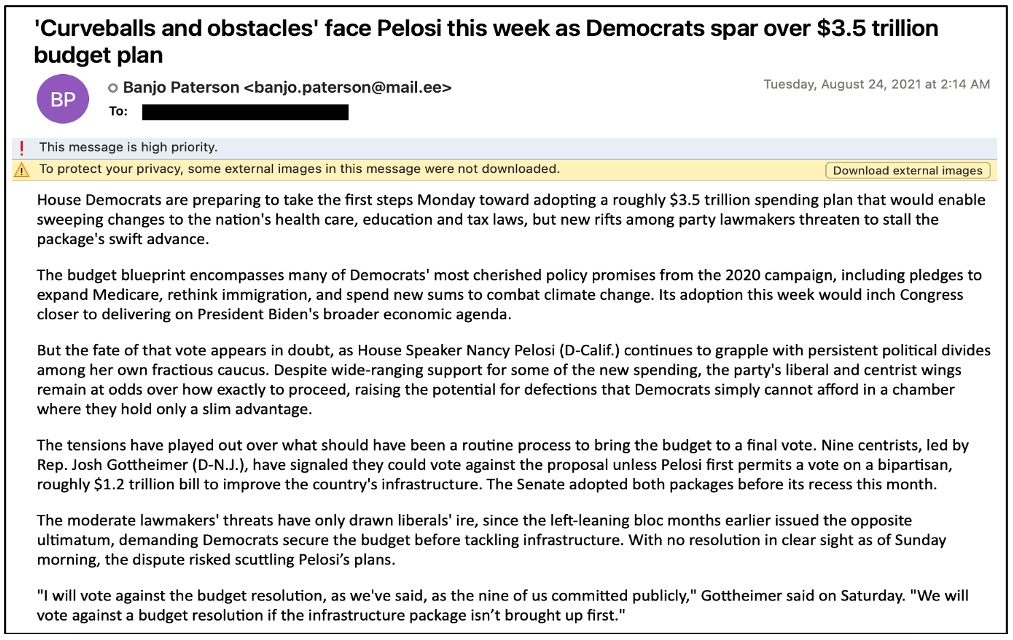
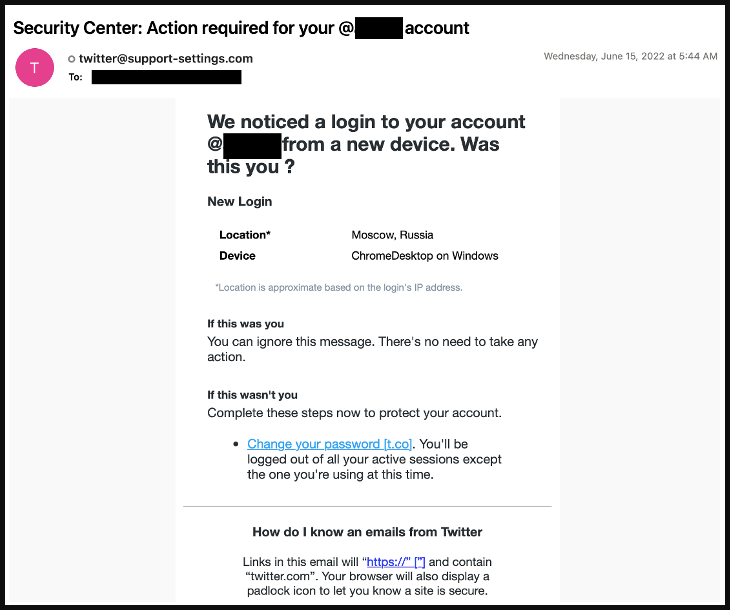
Группировки из Китая, Северной Кореи, Ирана и Турции, занимающиеся целевыми кибератаками, выбрали себе в качестве основных целей журналистов и СМИ. Считается, что злоумышленников интересует доступ к закрытой информации, которая поможет развить операции кибершпионажа.

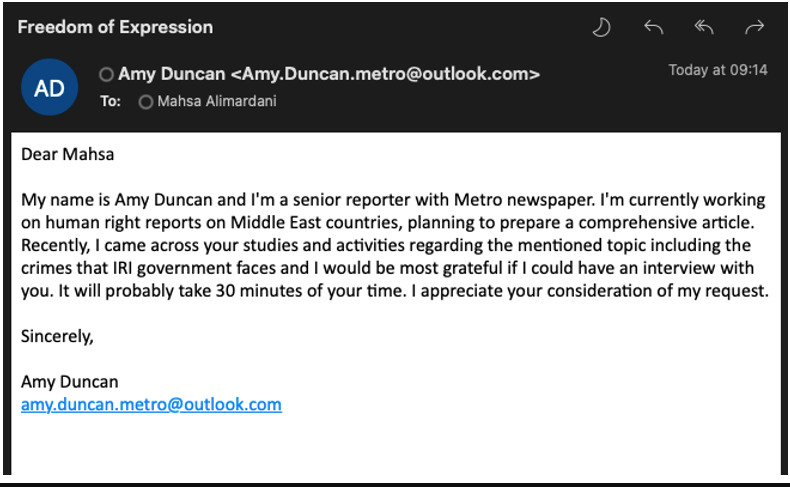
Исследователи из Proofpoint наблюдали за деятельностью таких APT-групп в 2021 и 2022 годах. В своем отчете специалисты рассказывают о киберпреступниках, маскирующихся под журналистов.

Одной из подобных группировок стала Zirconium (TA412), атакующая американских журналистов с начала 2021 года. Жертвам направляли письма, содержащие специальные трекеры, которые оповещали преступников об открытии письма.

Также злоумышленники пользовались простым приемом, позволяющим узнать IP-адрес цели, что открывало доступ уже к такой информации, как геолокация и интернет-провайдер.


В феврале 2022-го Zirconium возобновила атаки на журналистов, на этот раз фокусируясь на тех, кто писал о военных действиях на территории Украины. В апреле подключилась китайская группировка TA459, атакующая журналистов RTF-файлами, сбрасывающими копию вредоноса Chinoxy.

Северокорейская APT-группа TA404 также атаковала представителей средств массовой информации весной 2022 года. Эти хакеры размещали в качестве приманки предложения работы. Ещё одна группировка — TA482, действующая из Турции, пыталась получить доступ к аккаунтам журналистов в соцсетях.


Интересно, что «фишкой» таких кампаний стала тактика маскировки под самих журналистов. Так действовала, например, иранская группировка TA453 (Charming Kitten), рассылающая электронные письма от лица журналистам различным ученым и политологам.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru