



APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

Группировки из Китая, Северной Кореи, Ирана и Турции, занимающиеся целевыми кибератаками, выбрали себе в качестве основных целей журналистов и СМИ. Считается, что злоумышленников интересует доступ к закрытой информации, которая поможет развить операции кибершпионажа.

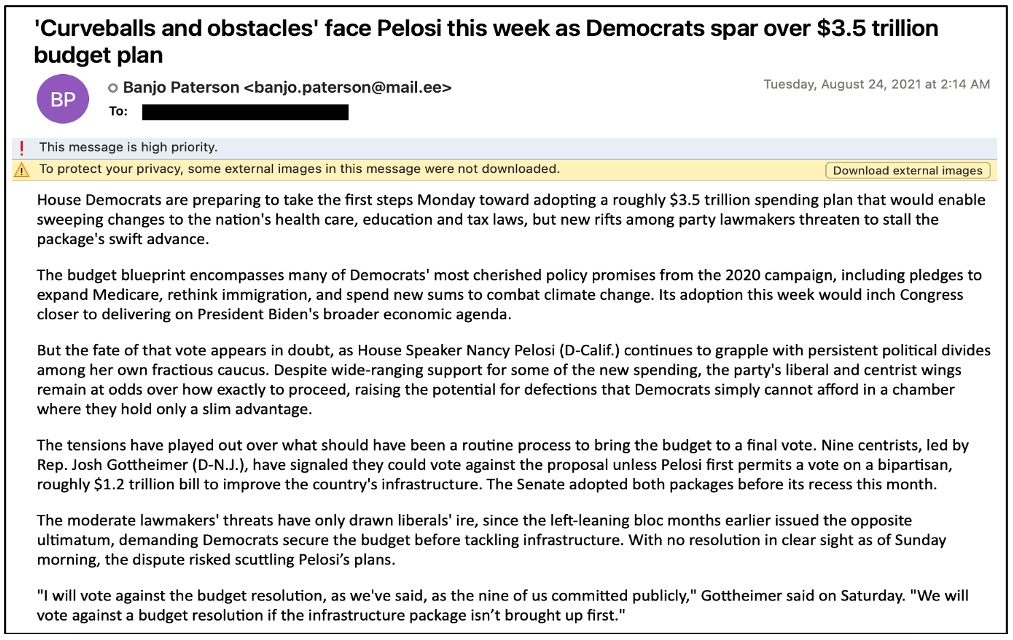
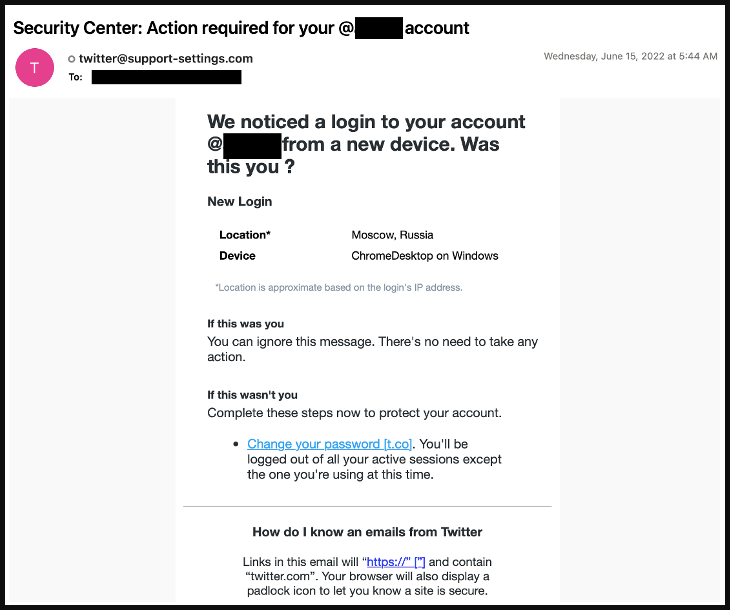
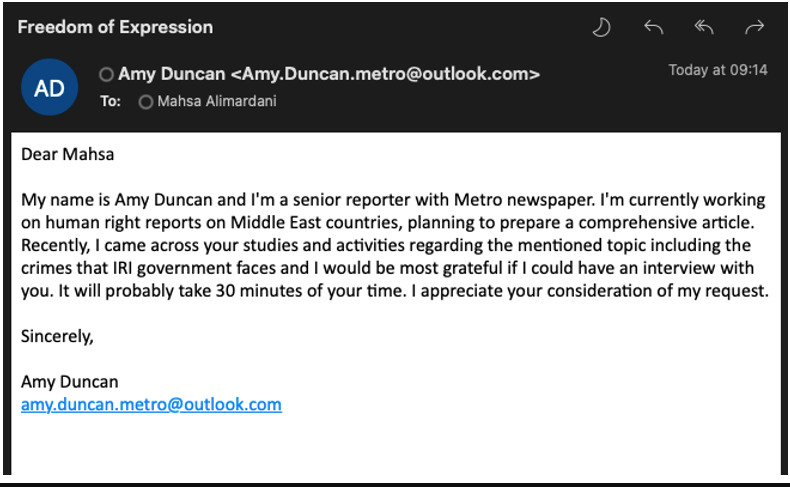
Исследователи из Proofpoint наблюдали за деятельностью таких APT-групп в 2021 и 2022 годах. В своем отчете специалисты рассказывают о киберпреступниках, маскирующихся под журналистов.

Одной из подобных группировок стала Zirconium (TA412), атакующая американских журналистов с начала 2021 года. Жертвам направляли письма, содержащие специальные трекеры, которые оповещали преступников об открытии письма.

Также злоумышленники пользовались простым приемом, позволяющим узнать IP-адрес цели, что открывало доступ уже к такой информации, как геолокация и интернет-провайдер.


В феврале 2022-го Zirconium возобновила атаки на журналистов, на этот раз фокусируясь на тех, кто писал о военных действиях на территории Украины. В апреле подключилась китайская группировка TA459, атакующая журналистов RTF-файлами, сбрасывающими копию вредоноса Chinoxy.

Северокорейская APT-группа TA404 также атаковала представителей средств массовой информации весной 2022 года. Эти хакеры размещали в качестве приманки предложения работы. Ещё одна группировка — TA482, действующая из Турции, пыталась получить доступ к аккаунтам журналистов в соцсетях.


Интересно, что «фишкой» таких кампаний стала тактика маскировки под самих журналистов. Так действовала, например, иранская группировка TA453 (Charming Kitten), рассылающая электронные письма от лица журналистам различным ученым и политологам.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru