



APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

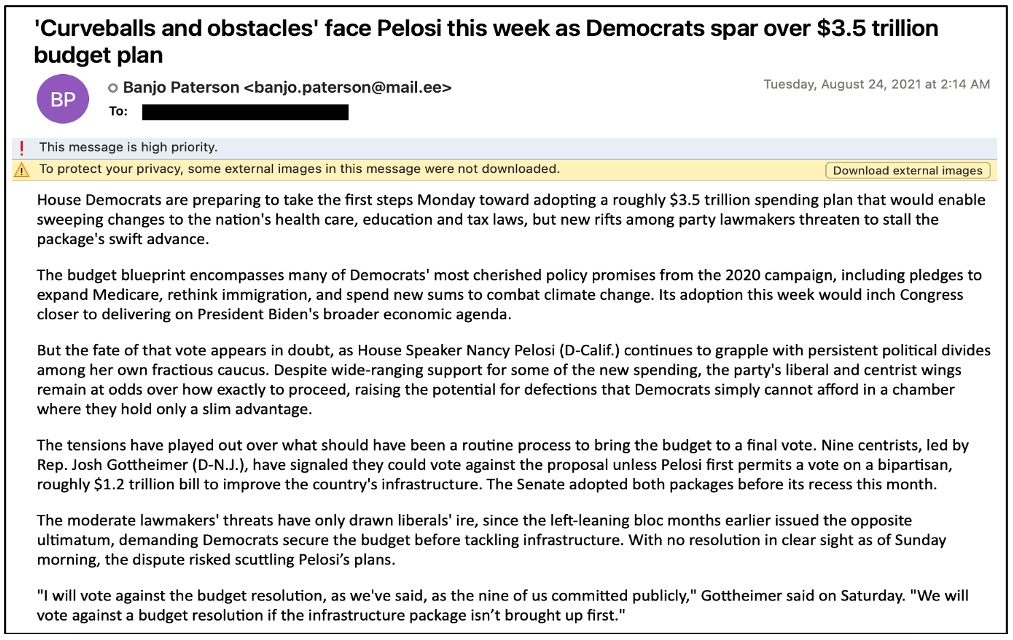
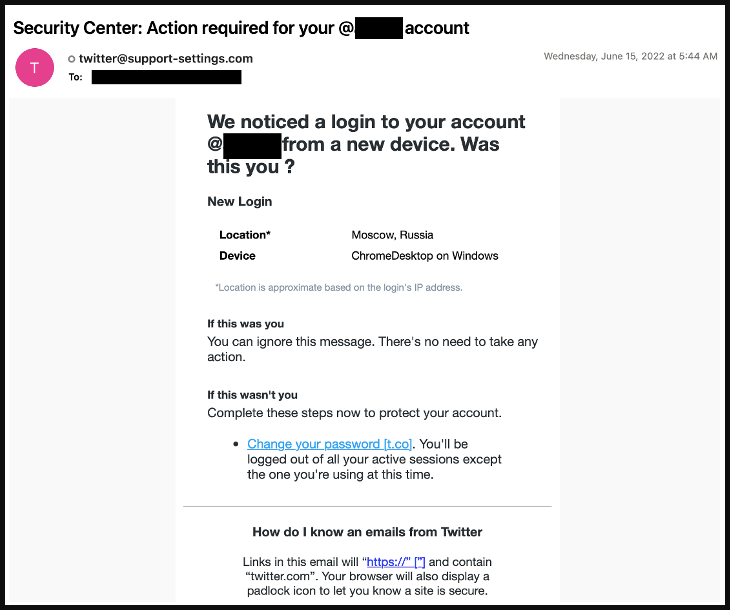
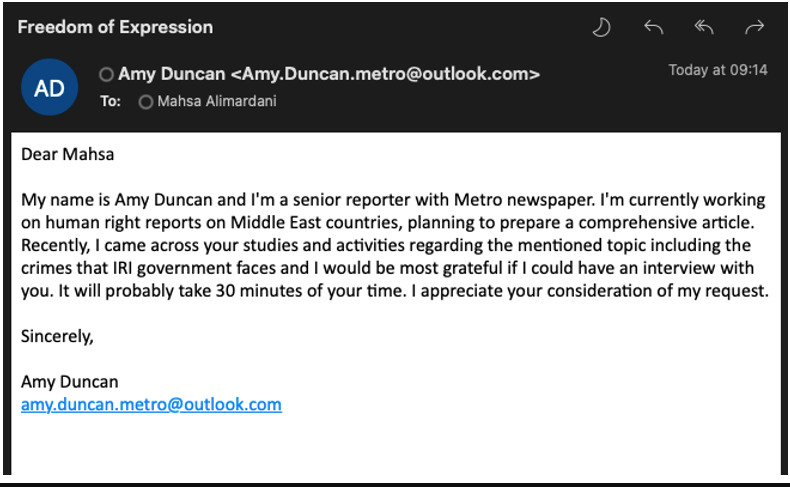
Группировки из Китая, Северной Кореи, Ирана и Турции, занимающиеся целевыми кибератаками, выбрали себе в качестве основных целей журналистов и СМИ. Считается, что злоумышленников интересует доступ к закрытой информации, которая поможет развить операции кибершпионажа.

Исследователи из Proofpoint наблюдали за деятельностью таких APT-групп в 2021 и 2022 годах. В своем отчете специалисты рассказывают о киберпреступниках, маскирующихся под журналистов.

Одной из подобных группировок стала Zirconium (TA412), атакующая американских журналистов с начала 2021 года. Жертвам направляли письма, содержащие специальные трекеры, которые оповещали преступников об открытии письма.

Также злоумышленники пользовались простым приемом, позволяющим узнать IP-адрес цели, что открывало доступ уже к такой информации, как геолокация и интернет-провайдер.


В феврале 2022-го Zirconium возобновила атаки на журналистов, на этот раз фокусируясь на тех, кто писал о военных действиях на территории Украины. В апреле подключилась китайская группировка TA459, атакующая журналистов RTF-файлами, сбрасывающими копию вредоноса Chinoxy.

Северокорейская APT-группа TA404 также атаковала представителей средств массовой информации весной 2022 года. Эти хакеры размещали в качестве приманки предложения работы. Ещё одна группировка — TA482, действующая из Турции, пыталась получить доступ к аккаунтам журналистов в соцсетях.


Интересно, что «фишкой» таких кампаний стала тактика маскировки под самих журналистов. Так действовала, например, иранская группировка TA453 (Charming Kitten), рассылающая электронные письма от лица журналистам различным ученым и политологам.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru