



Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Поисковики “Яндекс” и Mail.ru обяжут маркировать стриминговый видеосервис Twitch нарушающим законы России. Компания отказалась удалять информацию о спецоперации. Запрещённый контент может обойтись Twitch еще и в 4 миллиона рублей.

 Сообщение о “мерах понуждения” Twitch появилось сегодня:

“В связи с невыполнением американской ИТ-компанией Twitch Interactive, Inc. обязанности по удалению противоправной информации Роскомнадзором принято решение о применении меры понуждения в виде информирования поисковыми системами интернет-пользователей о нарушении иностранным лицом российского законодательства”, — говорится на сайте ведомства.

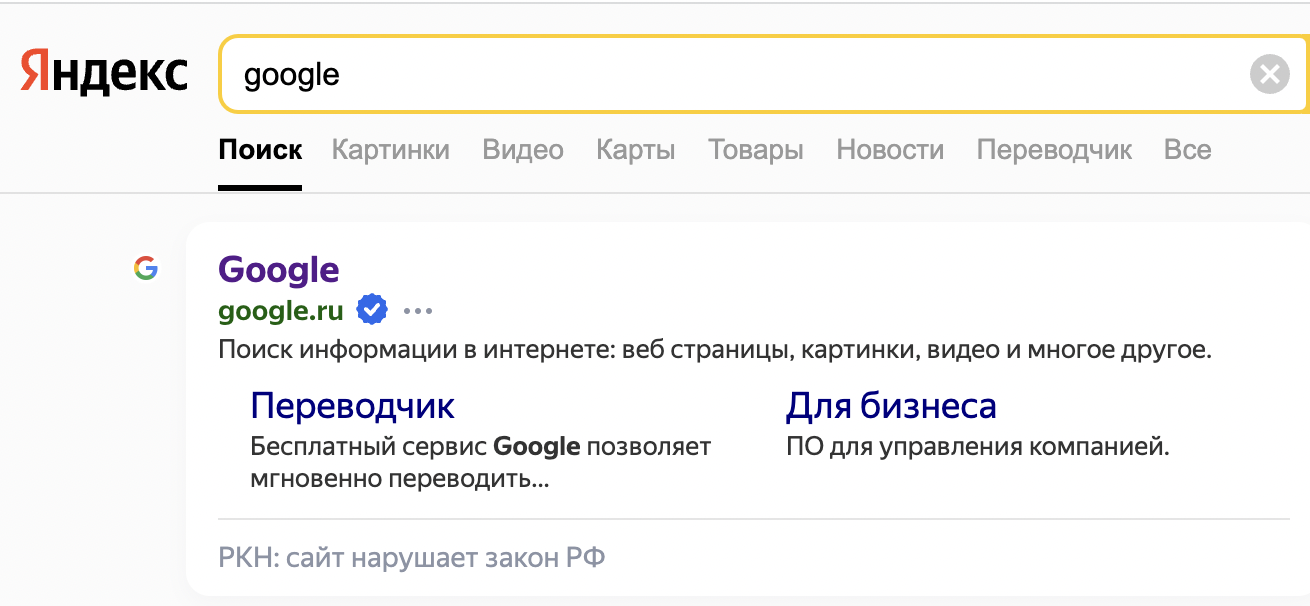
Маркировать Twitch в выдаче будут за отказ удалять информацию о действиях Вооруженных сил России. В апреле то же самое сделали с сервисами Google.


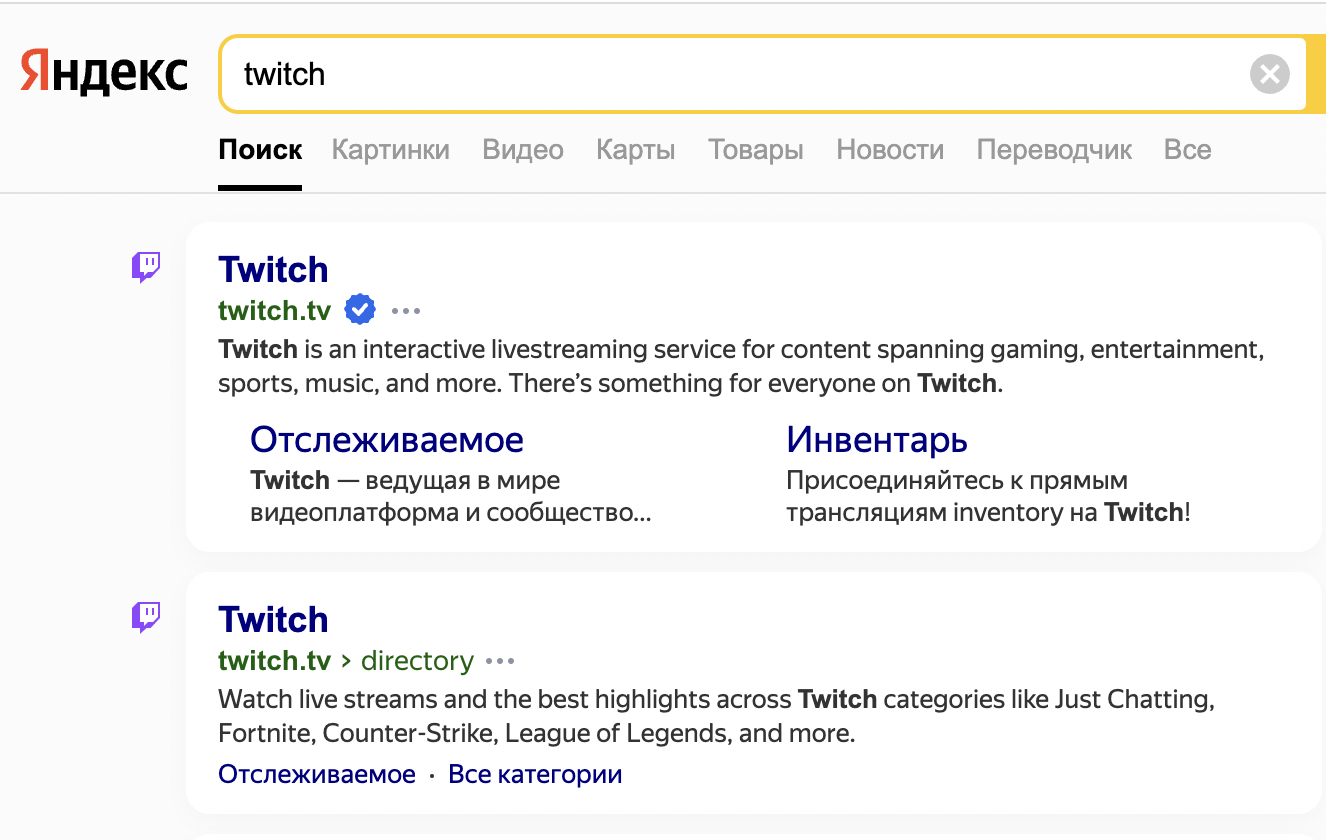
На момент публикации Twitch выдаётся еще без “ярлыка”:


По тому же протоколу о фейках сервис могут оштрафовать на 4 миллиона рублей:

"Также в отношении стриминговой платформы Twitch Роскомнадзором был составлен административный протокол по ч. 2 ст. 13.41 КоАП РФ за неудаление запрещенной информации — фейков о проводимой Вооруженными силами РФ специальной военной операции на территории Украины", — сообщили в РКН.

Видеостриминговый сервис Twitch специализируется на компьютерных играх и киберспортивных турнирах. В конце июня Twitch уже получил штраф за отказ локализовать данные российских пользователей. Компания должна заплатить в казну два миллиона рублей.

По этой же статье на неделе оштрафовали Apple — на 2 миллиона рублей, Speedtest и Zoom — по миллиону рублей.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.


RSS: Новости на портале Anti-Malware.ru