



Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Поисковики “Яндекс” и Mail.ru обяжут маркировать стриминговый видеосервис Twitch нарушающим законы России. Компания отказалась удалять информацию о спецоперации. Запрещённый контент может обойтись Twitch еще и в 4 миллиона рублей.

 Сообщение о “мерах понуждения” Twitch появилось сегодня:

“В связи с невыполнением американской ИТ-компанией Twitch Interactive, Inc. обязанности по удалению противоправной информации Роскомнадзором принято решение о применении меры понуждения в виде информирования поисковыми системами интернет-пользователей о нарушении иностранным лицом российского законодательства”, — говорится на сайте ведомства.

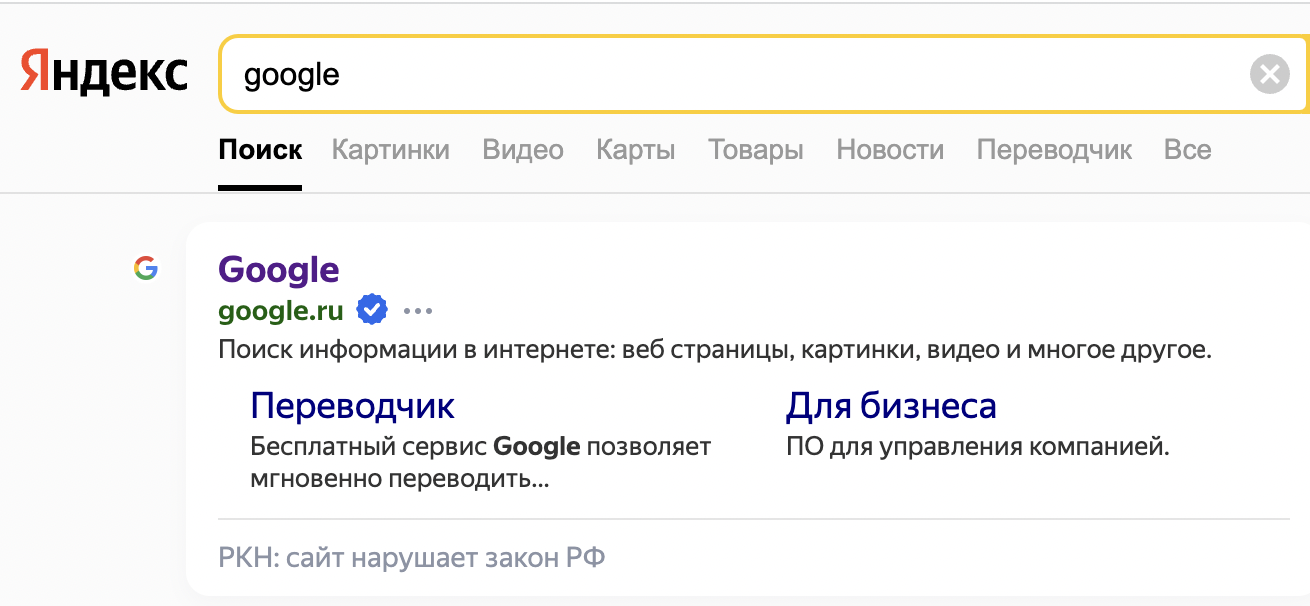
Маркировать Twitch в выдаче будут за отказ удалять информацию о действиях Вооруженных сил России. В апреле то же самое сделали с сервисами Google.


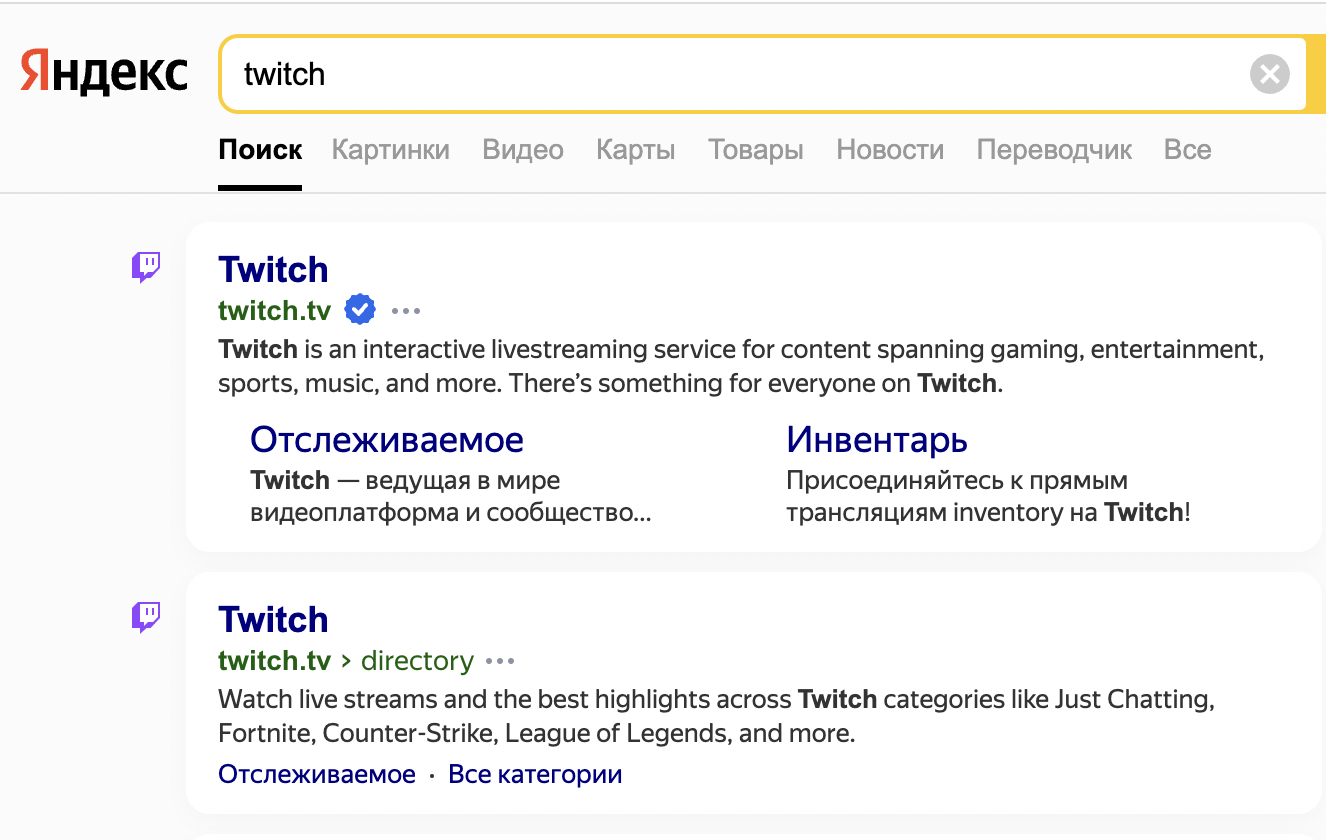
На момент публикации Twitch выдаётся еще без “ярлыка”:


По тому же протоколу о фейках сервис могут оштрафовать на 4 миллиона рублей:

"Также в отношении стриминговой платформы Twitch Роскомнадзором был составлен административный протокол по ч. 2 ст. 13.41 КоАП РФ за неудаление запрещенной информации — фейков о проводимой Вооруженными силами РФ специальной военной операции на территории Украины", — сообщили в РКН.

Видеостриминговый сервис Twitch специализируется на компьютерных играх и киберспортивных турнирах. В конце июня Twitch уже получил штраф за отказ локализовать данные российских пользователей. Компания должна заплатить в казну два миллиона рублей.

По этой же статье на неделе оштрафовали Apple — на 2 миллиона рублей, Speedtest и Zoom — по миллиону рублей.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru