



Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Эксперты BleepingComputer предупреждают о появлении нового шифровальщика, нацеленного на корпоративные сети. Операторы 0mega применяют схему двойного шантажа, угрожая опубликовать украденные документы в случае неуплаты выкупа.

По имеющимся данным, новая вымогательская кампания была запущена во второй половине мая. Результатов анализа семплов пока нет; на настоящий момент известно лишь, что вредонос добавляет к имени зашифрованных файлов расширение .0mega и оставляет на машинах записку DECRYPT-FILES.txt.

Текст в этом файле персонализирован и содержит имя жертвы и перечень типов данных, украденных в ходе атаки. Иногда злоумышленники обещают слить информацию об инциденте бизнес-партнерам и коллегам пострадавшей компании, если та откажется платить.

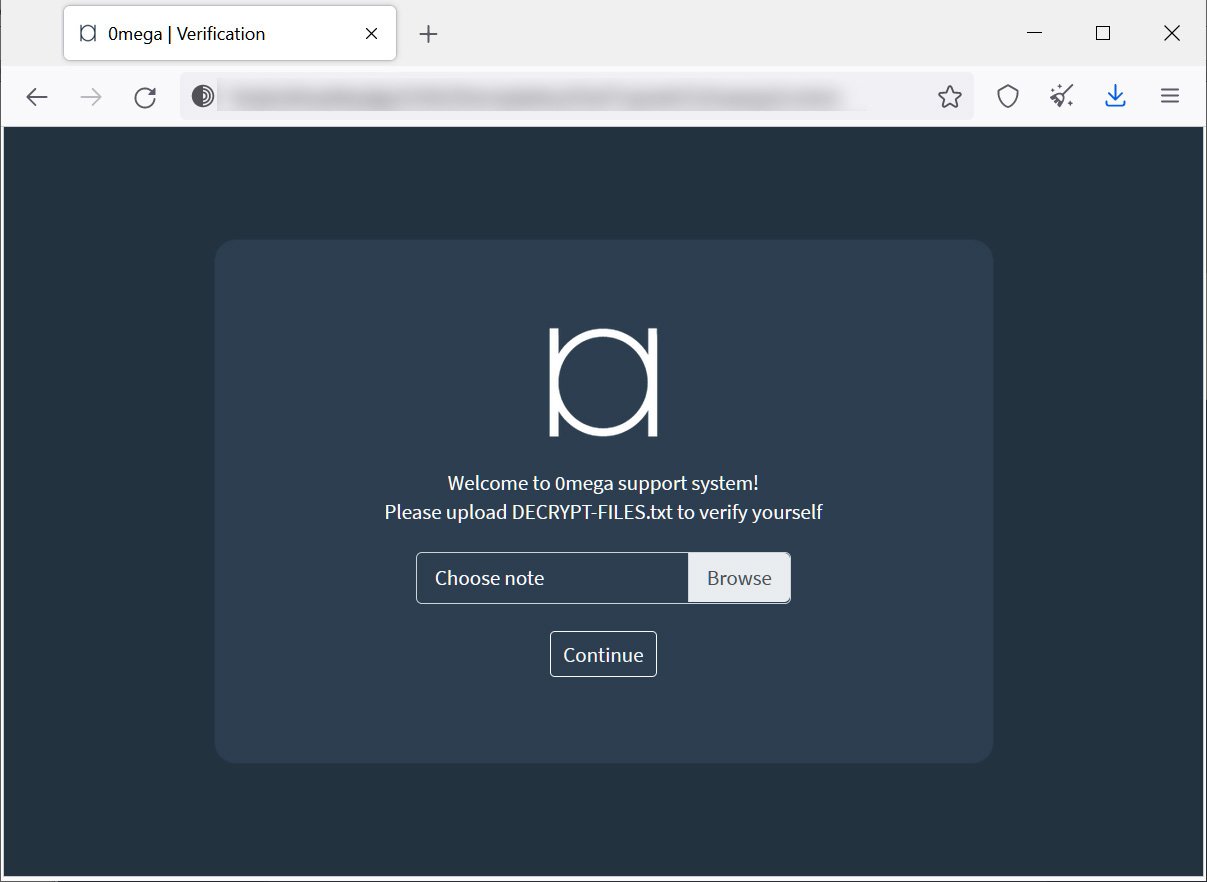
В записке также приведена ссылка на сайт для приема платежей и ведения переговоров в сети Tor. Для входа жертва должна загрузить файл с требованием выкупа: в него включен закодированный по base64 BLOB-объект — уникальный идентификатор.


В разделе утечек на onion-сайте 0mega в настоящее время числится одна жертва — компания-специалист по ремонту электронного оборудования, у которой в мае украли 152 Гбайт данных. Недавно в этом списке появилось еще одно имя, но его быстро сняли: по всей видимости, новая жертва заражения согласилась платить.

Недавно стало известно о еще одном прибавлении в полку шифровальщиков: в атаках на QNAP NAS был обнаружен новобранец Checkmate. Остается надеяться, что авторы новоиспеченных зловредов допустили ошибки, неизбежные при столь высоких темпах вооружения, и эксперты быстро их отыщут и создадут бесплатные декрипторы в помощь жертвам вымогательских атак. В любом случае потенциальным мишеням рекомендуется позаботиться о создании бэкапов и актуализации наличного софта.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru