



Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

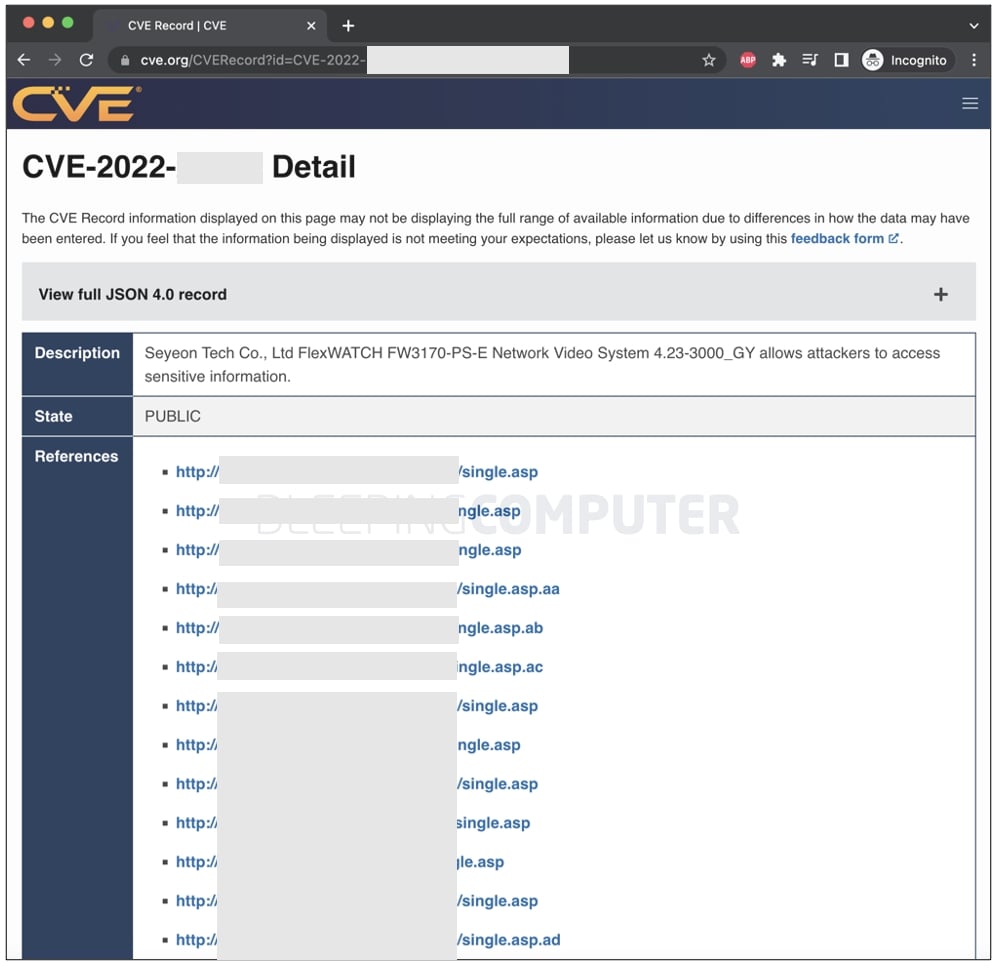
Рекомендации по безопасности в отношении одной из CVE-уязвимостей, опубликованные MITRE, случайно раскрыли ссылки на админ-консоли более десятка уязвимых IoT-устройств. Вся эта информация лежала в Сети с апреля 2022 года.

О проблеме изданию BleepingComputer рассказал анонимный читатель, который был крайне удивлён увидеть ссылки на уязвимые системы в секции “references“ рекомендаций MITRE.

Учитывая, что опубликованные MITRE рекомендации в отношении CVE-проблем дословно публикуются во многих источниках — на новостных сайтах и в различных лентах — URL на уязвимые системы могли быстро разойтись по Сети.

Как правило, в разделе “references“ указываются ссылки на первоисточник (отчёт, пост в блоге исследователя, демонстрационный эксплойт PoC и т. п.). А вот указание там URL на непропатченные системы может привести к тому, что киберпреступники возьмут их на вооружение.

В проблемных рекомендациях MITRE, которые были опубликованы в апреле, описывалась уязвимость, получившая высокую степень риска и приводящая к раскрытию информации. Именно там исследователи нашли ссылки более чем на 10 уязвимых IoT-устройств.

Изучив эту информацию, злоумышленники могли воспользоваться инструментами вроде Shodan или Censys для поиска и вычисления потенциальных целей для кибератак.


Если перейти по любой из указанных ссылок выше (замазаны из соображений безопасности), вы попадёте в панель администратора одного из уязвимых устройств. Среди таких девайсов есть, например, IP-камеры.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru