



ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

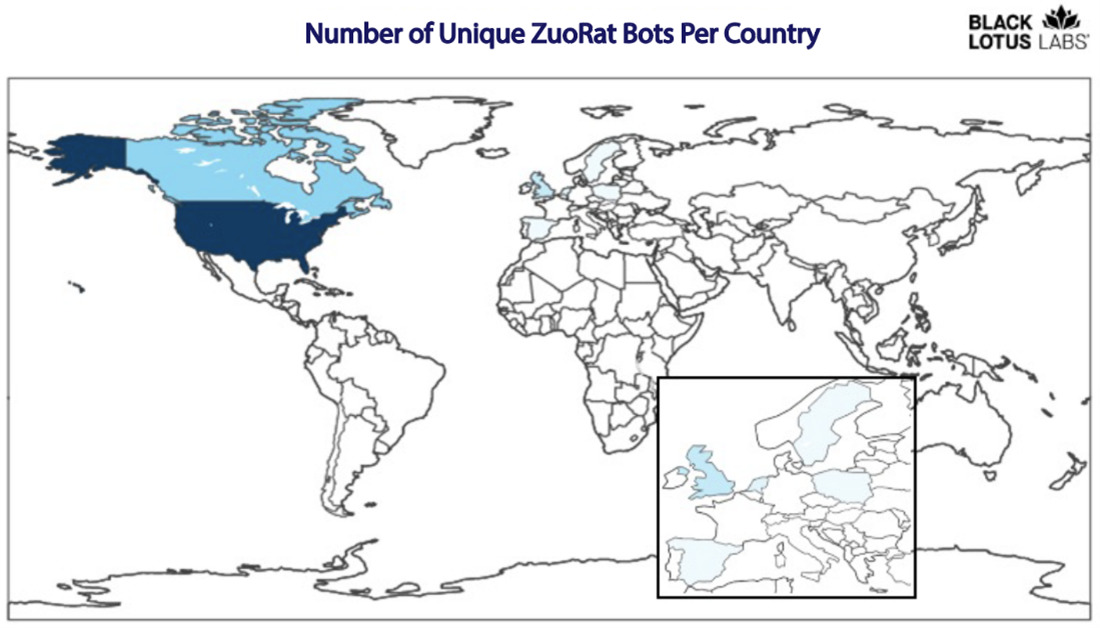
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

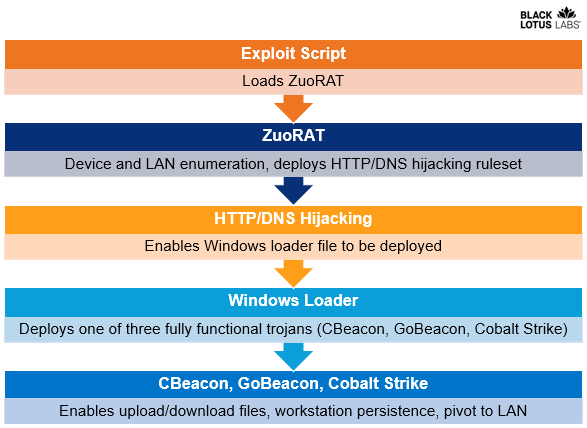
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru