


Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Отпраздновав День образования подразделений по борьбе с противоправным использованием ИКТ-технологий (11 октября), УБК МВД РФ поделилось очередными успехами: выявлено и направлено на блокировку 670 мошеннических сайтов.

При регистрации русскоязычных фейков злоумышленники, по словам силовиков, отдают предпочтение иностранным доменам — COM, .SHOP, .ONLINE.

Тематика таких имитаций разнообразна; наибольшее распространение получило инвестиционное мошенничество. На поддельных брокерских платформах и профильных сервисах посетителям предлагается вложить средства в якобы очень доходное предприятие.


Также по-прежнему популярны схемы отъема денег, предусматривающие продажу несуществующих товаров или услуг — таких как бронирование жилья, организация досуга, магические ритуалы, интим. Взяв предоплату, мошенники перестают выходить на связь.

Схемы с предложением трудоустройства (фриланс, удаленная работа) обычно предполагают перенаправление соискателя на фишинговую страницу с формой для кражи банковских реквизитов.

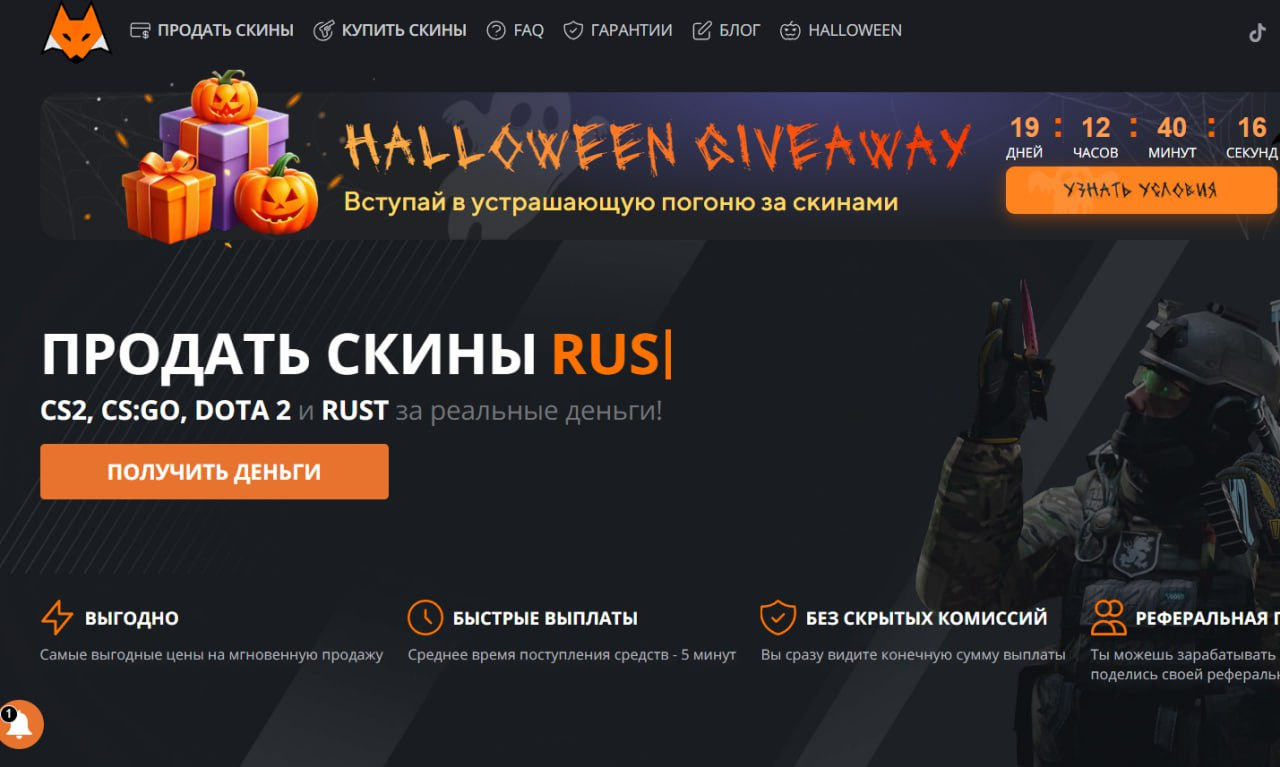
Сайты, созданные для обмана геймеров, предлагают скины оружия и другие внутриигровые предметы по привлекательным ценам. В случае успеха злоумышленник сможет получить доступ к аккаунту, личным данным либо банковскому счету жертвы.


Особенно падки на такие приманки дети и подростки, мошенники беззастенчиво пользуются доверчивостью и неискушенностью юных игроманов.

Прицельные атаки на малолетних россиян проводятся с использованием специально сформированных баз данных. При этом злоумышленникам зачастую приходится самим собирать нужную информацию, придумывая действенные стимулы — к примеру, готовые домашние задания для школяров в обмен на номер телефона.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru