



Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Новый интересный метод фишинга использует приложения Microsoft Edge WebView2 для кражи аутентификационных cookies, что может позволить злоумышленникам обойти многофакторную аутентификацию (MFA) при доступе к скомпрометированным аккаунтам.

Есть мнение, что MFA существенно осложнило жизнь киберпреступникам, которые специализируются на краже аккаунтов. Поэтому злоумышленники начали искать методы обхода многофакторной аутентификации; так появился, например, вектор атаки Browser in the Browser.

На днях исследователь в области кибербезопасности под ником mr.d0x показал новый метод обхода MFA с использованием приложений Microsoft Edge WebView2. Способ mr.d0x позволяет украсть cookies аутентификации для входа в защищённые MFA аккаунты. Эта техника получила имя WebView2-Cookie-Stealer.

Для успешной работы используются два исполняемых файла WebView2, которые при запуске открывают легитимный веб-сайт с формой для ввода учётных данных. Фокус в том, что этот сайт открывается внутри приложения. Всё благодаря функциональности Microsoft Edge WebView2, которая позволяет встраивать браузер с поддержкой HTML, CSS и JavaScript в нативные приложения.

Помимо этого, WebView2 также открывает разработчику прямой доступ к файлам cookies и допускает встраивание JavaScript в веб-страницу, загружаемую приложением. Такие возможности просто идеально подходят для записи нажатий клавиш и отправки  аутентификационных cookies на удалённый сервер.

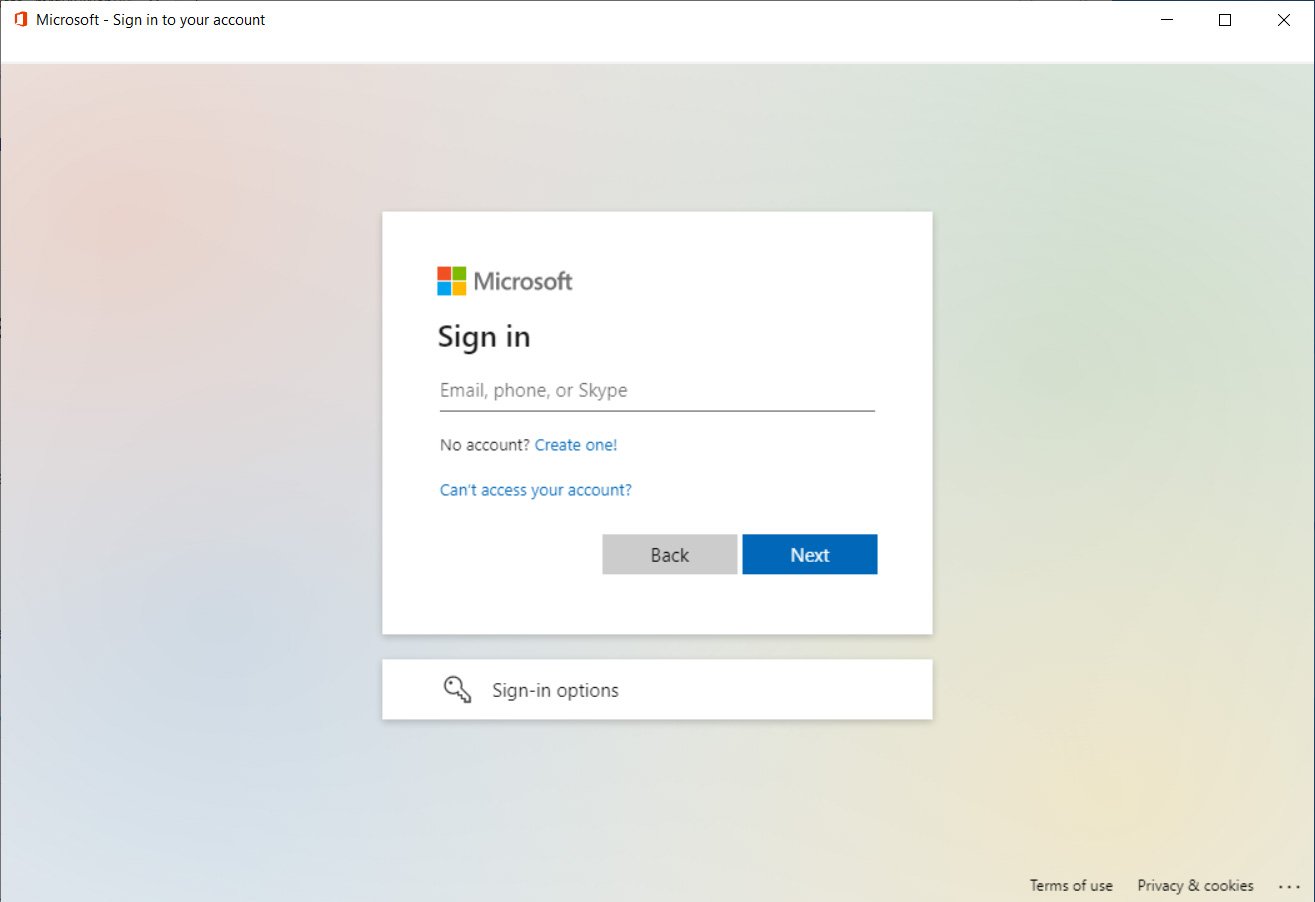
В продемонстрированной mr.d0x атаке исполняемый файл запускает подлинную форму для входа в аккаунт Microsoft. Глазами пользователя всё выглядит крайне убедительно, поскольку форма отображается без подозрительных элементов вроде опечаток, странных имён доменов и т. п.


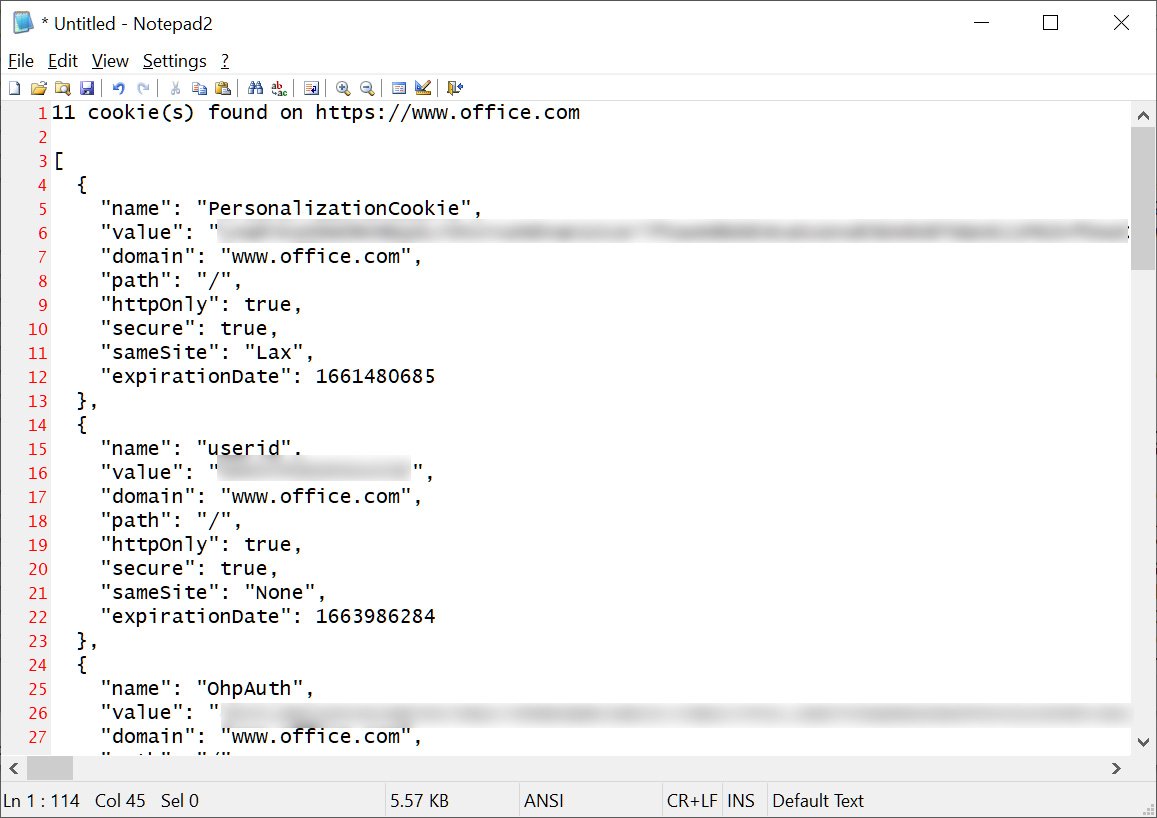
Возможность встраивать JavaScript играет на руку условному атакующему, поскольку позволяет отправлять всю перехваченную информацию на сервер. Для извлечения аутентификационных cookies приложение создаёт директорию Chromium User Data и задействует встроенный интерфейс ICoreWebView2CookieManager для экспорта cookies.

Как только киберпреступник расшифрует cookies, ему откроется полный доступ к учётной записи жертвы.


Согласно отчёту mr.d0x, эксперт протестировал свой метод на Chrome. Тем не менее не стоит забывать, что описанный mr.d0x способ требует использования социальной инженерии, ведь пользователя надо заставить запустить вредоносный исполняемый файл.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru