



Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Две китайские APT-группировки правительственного уровня ведут операции кибершпионажа под прикрытием программ-шифровальщиков. В частности, злоумышленники используют загрузчик HUI Loader и пытаются добраться до интеллектуальной собственности западных и японских компаний.

О киберкампании китайских хакеров рассказали исследователи из Secureworks. Речь идёт о двух кибергруппировках — Bronze Riverside (APT41) и Bronze Starlight (APT10), которые используют HUI Loader для установки вредоносов PlugX, Cobalt Strike и QuasarRAT.

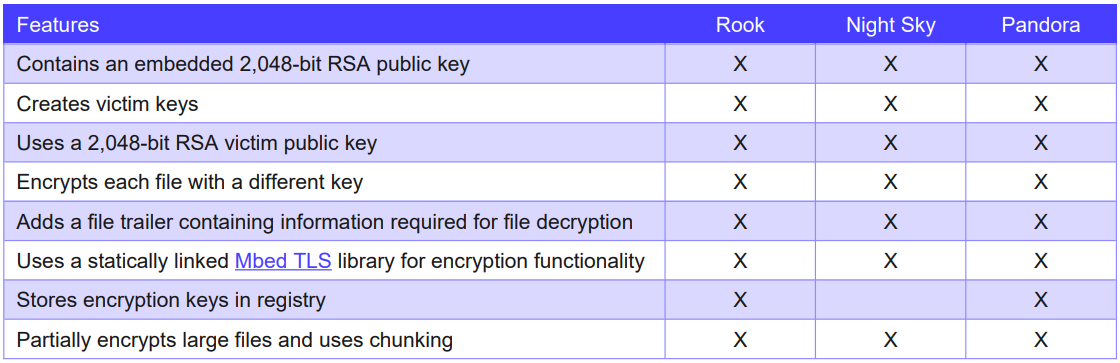
В качестве прикрытия шпионажа и для отвлечения внимания использовались пять семейств программ-вымогателей: LockFile, AtomSilo, Rook, Night Sky и Pandora. Новая версия HUI Loader позволяла перехватывать вызовы Windows API, а также отключать функции Event Tracing for Windows (ETW) и Antimalware Scan Interface (AMSI).

В Secureworks отметили, что Pandora и последняя версия HUI Loader имеют схожие куски кода, но здесь стоит упомянуть, что Night Sky, Pandora и Rook — все они обязаны своим происхождением исходному коду Babuk.


Интересно, что пять упомянутых шифровальщиков никогда не хватали звёзд с неба и даже расценивались ИБ-специалистыми как своего рода поделки. Отсюда следует вывод: Bronze Starlight специально использует вымогатели низкого качества для маскировки по-настоящему важной части атак — кибершпионажа.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru