



Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Две китайские APT-группировки правительственного уровня ведут операции кибершпионажа под прикрытием программ-шифровальщиков. В частности, злоумышленники используют загрузчик HUI Loader и пытаются добраться до интеллектуальной собственности западных и японских компаний.

О киберкампании китайских хакеров рассказали исследователи из Secureworks. Речь идёт о двух кибергруппировках — Bronze Riverside (APT41) и Bronze Starlight (APT10), которые используют HUI Loader для установки вредоносов PlugX, Cobalt Strike и QuasarRAT.

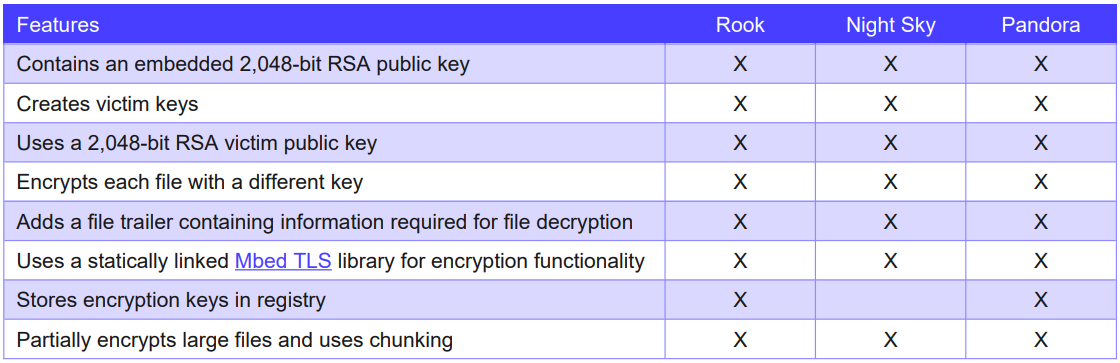
В качестве прикрытия шпионажа и для отвлечения внимания использовались пять семейств программ-вымогателей: LockFile, AtomSilo, Rook, Night Sky и Pandora. Новая версия HUI Loader позволяла перехватывать вызовы Windows API, а также отключать функции Event Tracing for Windows (ETW) и Antimalware Scan Interface (AMSI).

В Secureworks отметили, что Pandora и последняя версия HUI Loader имеют схожие куски кода, но здесь стоит упомянуть, что Night Sky, Pandora и Rook — все они обязаны своим происхождением исходному коду Babuk.


Интересно, что пять упомянутых шифровальщиков никогда не хватали звёзд с неба и даже расценивались ИБ-специалистыми как своего рода поделки. Отсюда следует вывод: Bronze Starlight специально использует вымогатели низкого качества для маскировки по-настоящему важной части атак — кибершпионажа.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru