



Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Две китайские APT-группировки правительственного уровня ведут операции кибершпионажа под прикрытием программ-шифровальщиков. В частности, злоумышленники используют загрузчик HUI Loader и пытаются добраться до интеллектуальной собственности западных и японских компаний.

О киберкампании китайских хакеров рассказали исследователи из Secureworks. Речь идёт о двух кибергруппировках — Bronze Riverside (APT41) и Bronze Starlight (APT10), которые используют HUI Loader для установки вредоносов PlugX, Cobalt Strike и QuasarRAT.

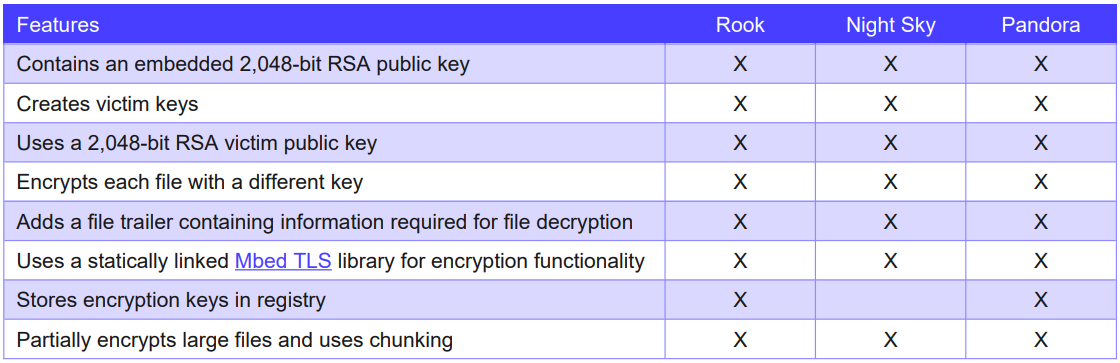
В качестве прикрытия шпионажа и для отвлечения внимания использовались пять семейств программ-вымогателей: LockFile, AtomSilo, Rook, Night Sky и Pandora. Новая версия HUI Loader позволяла перехватывать вызовы Windows API, а также отключать функции Event Tracing for Windows (ETW) и Antimalware Scan Interface (AMSI).

В Secureworks отметили, что Pandora и последняя версия HUI Loader имеют схожие куски кода, но здесь стоит упомянуть, что Night Sky, Pandora и Rook — все они обязаны своим происхождением исходному коду Babuk.


Интересно, что пять упомянутых шифровальщиков никогда не хватали звёзд с неба и даже расценивались ИБ-специалистыми как своего рода поделки. Отсюда следует вывод: Bronze Starlight специально использует вымогатели низкого качества для маскировки по-настоящему важной части атак — кибершпионажа.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru