



APT-группа ToddyCat бэкдорит Exchange-серверы в Европе и Азии

APT-группа ToddyCat бэкдорит Exchange-серверы в Европе и Азии

APT-группа ToddyCat бэкдорит Exchange-серверы в Европе и Азии

Хакерская группировка, которую в «Лаборатории Касперского» идентифицируют как ToddyCat, проводит целевые атаки с декабря 2020 года. Специалисты изучили используемые вредоносные инструменты и проследили цепочку заражения от эксплойта до установки бэкдора.

APT-группа ToddyCat (в ESET ее называют Websiic) появилась в поле зрения ИБ-сообщества в марте прошлого года. До сентября для входа в целевые сети хакеры использовали только уязвимости в Microsoft Exchange, получившие известность как ProxyLogon, а теперь атакуют также десктопные системы.

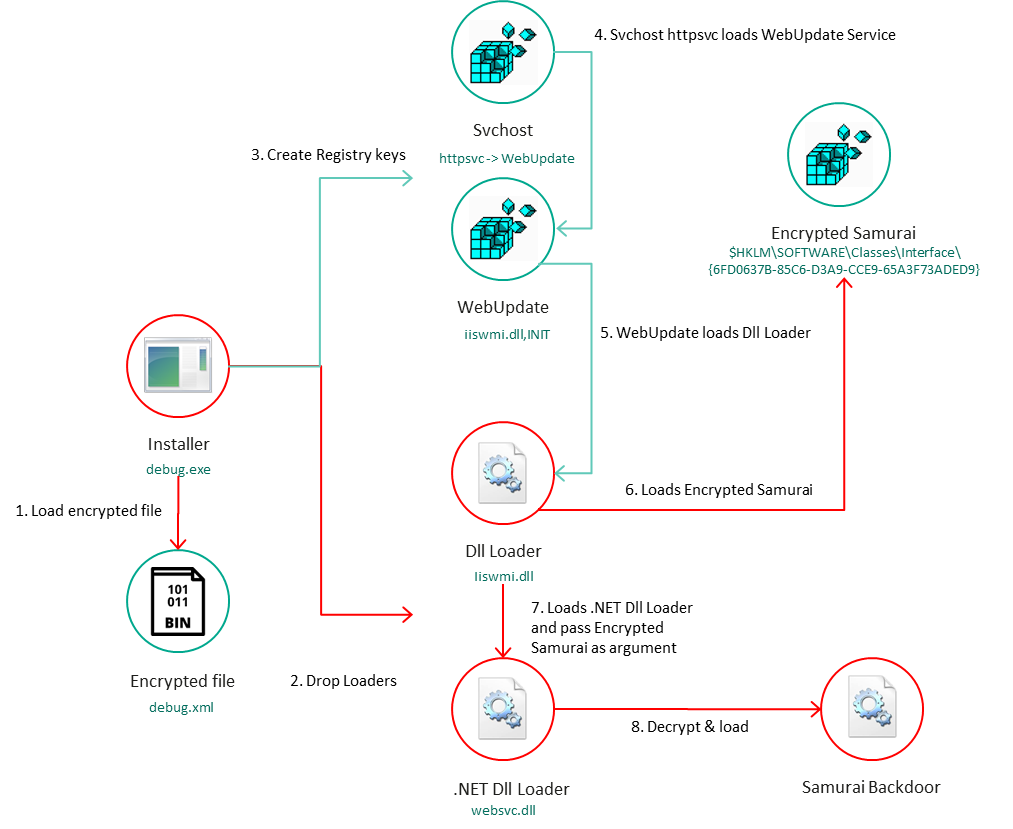
Эксплойт позволяет авторам атаки развернуть веб-шелл China Chopper и загрузить вредоносный дроппер. Заражение происходит в несколько этапов, с использованием промежуточных загрузчиков; в итоге в систему устанавливается модульный бэкдор, которого в Kaspersky нарекли Samurai.


Этот написанный на C# зловред, обычно работающий на портах 80 и 443, обеспечивает удаленный контроль над зараженной системой и позволяет выгружать файлы по выбору. Два выявленных прокси-модуля, способные перенаправлять TCP-пакеты на произвольный хост, используются, по всей видимости, для продвижения вширь по сети жертвы.

Чтобы защитить Samurai от реверс-инжиниринга, его создатели используют обфускацию и выравнивание потока управления. Сложная схема администрирования навела исследователей на мысль, что бэкдор — это работающий на стороне сервера компонент более солидного решения, имеющего и клиентскую часть, с интерфейсом для автоматической загрузки дополнительных модулей.

В отдельных случаях злоумышленники с помощью Samurai развертывают другой сложный инструмент, получивший кодовое имя Ninja. Написанный на C++ троян призван обеспечить полный контроль над удаленной системой и умеет по команде выполнять следующие задачи:

  • выявлять и контролировать запущенные процессы;
  • работать с файловой системой;
  • открывать групповой шелл-доступ с удаленных серверов;
  • внедрять код в произвольные процессы;
  • загружать дополнительные модули (плагины);
  • проксировать TCP-пакеты, которыми обмениваются C2-сервер и удаленный хост.

Эксперты полагают, что Ninja является частью какого-то тулкита постэксплуатации и используется как инструмент для совместной работы с зараженной машиной, позволяющий также расширить атаку до масштабов сети.

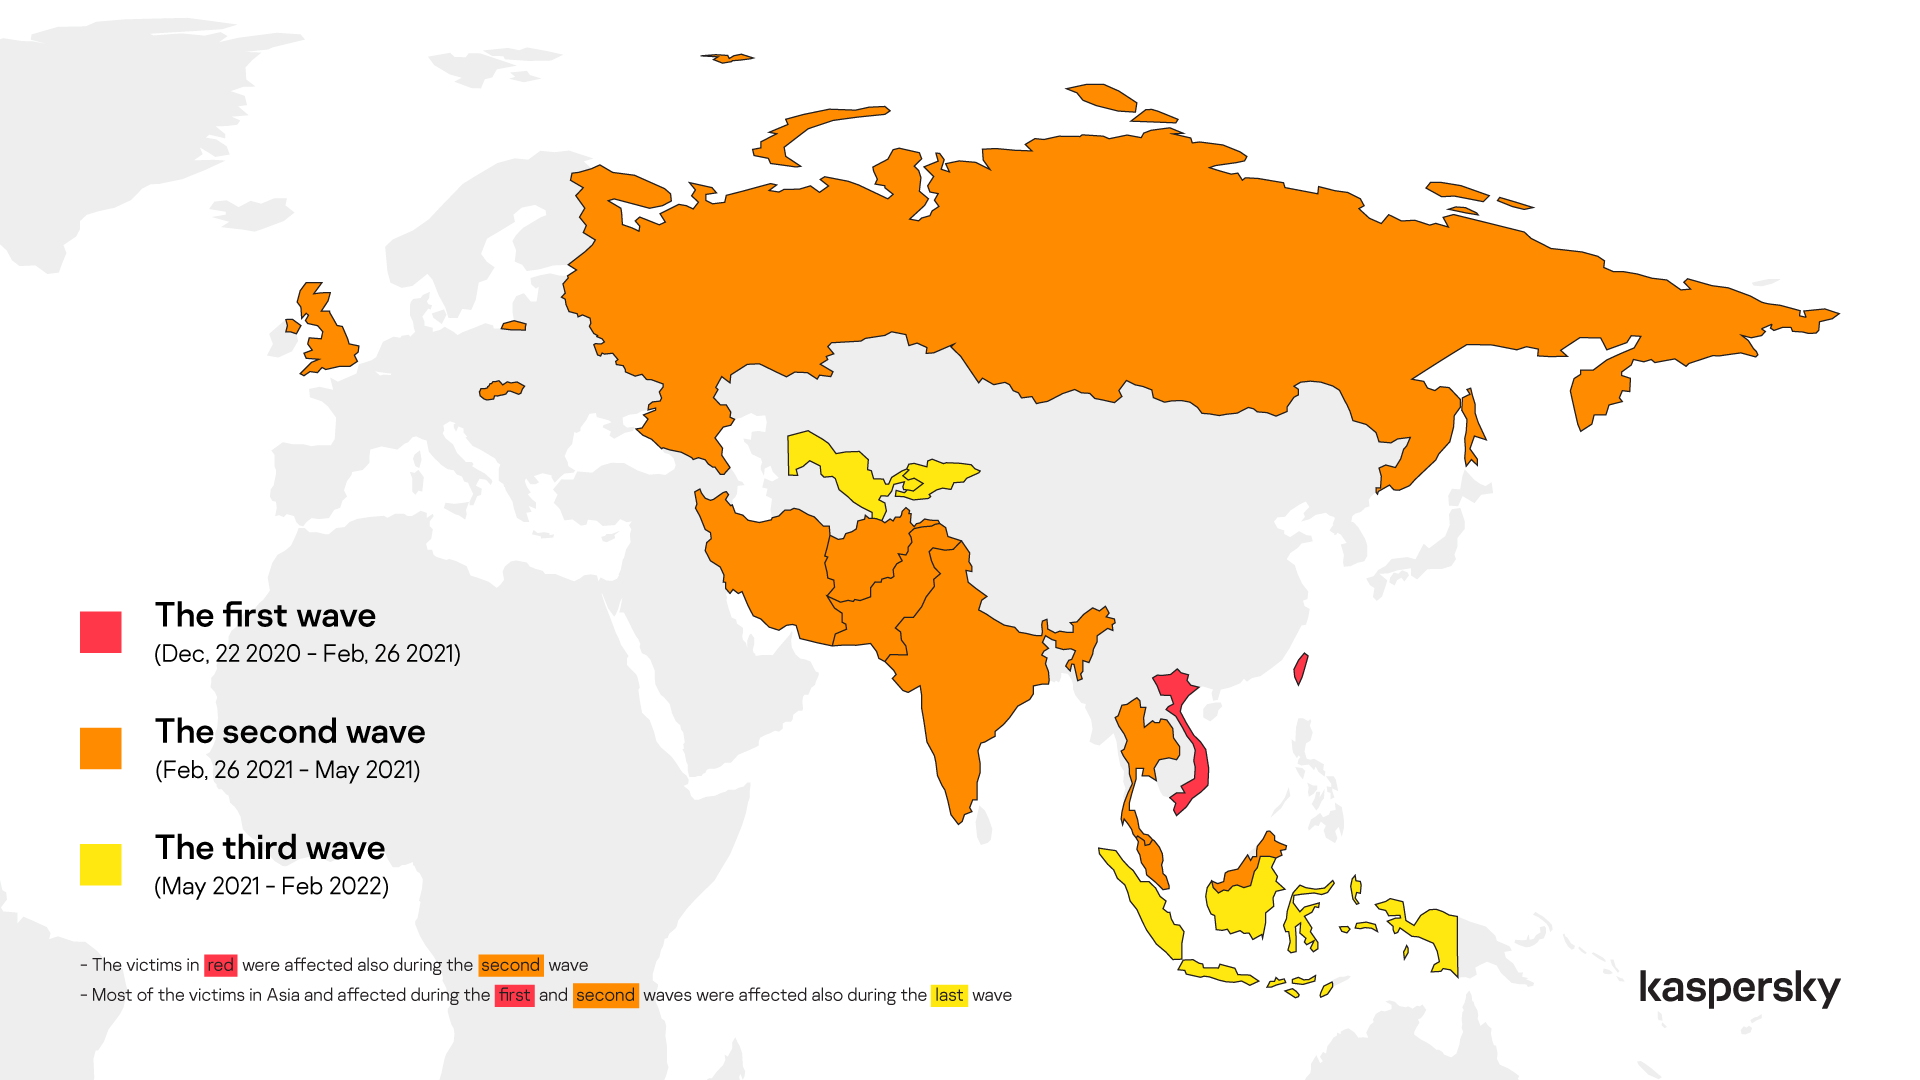
Основными мишенями ToddyCat являются правительственные учреждения и военные организации, в том числе субподрядчики. География целевых атак за полтора года заметно расширилась. Вначале она была ограничена Вьетнамом и Тайванем, после публикации ProxyLogon жертвы появились и в других азиатских странах, а также в России, Словакии и Великобритании. В период с мая 2021 года по февраль 2022-го гастрольный список APT-группы пополнили Индонезия, Киргизия и Узбекистан.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru