



Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

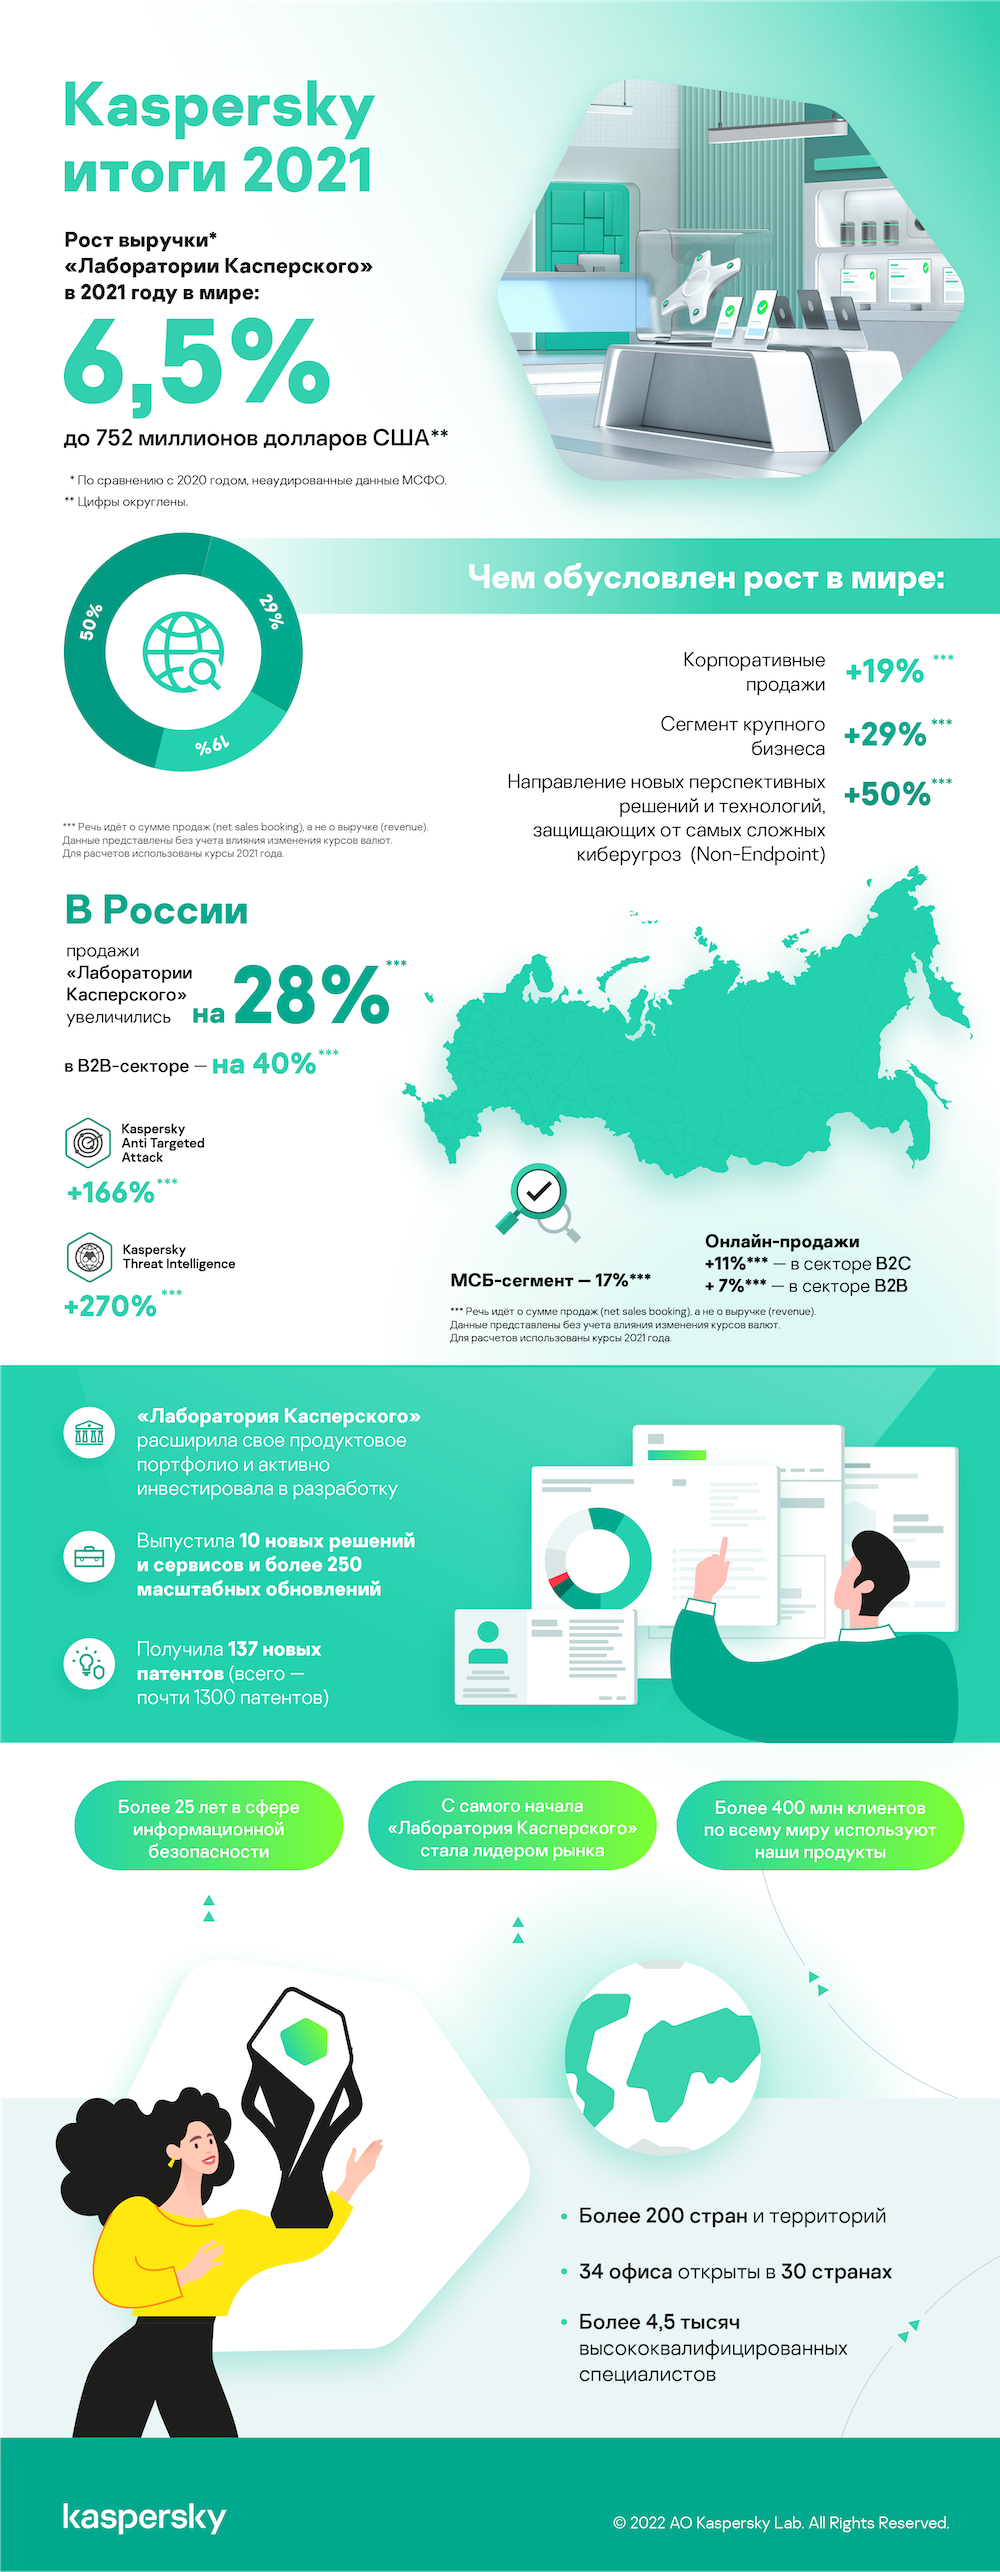
Антивирусный гигант «Лаборатория Касперского» отчитался по статистике продаж за 2021 год. По словам представителей компании, Kaspersky увеличила глобальную неаудированную выручку по МСФО на 6,5% — до 752 миллионов долларов США.

В России продажи «Лаборатории Касперского» увеличились на 28% (net sales booking), в B2B-секторе — на 40% (net sales booking). Существенно увеличился спрос на платформу Kaspersky Anti Targeted Attack (+166% (net sales booking)) и сервисы Kaspersky Threat Intelligence (+270% (net sales booking)). Значительный рост был достигнут в продажах решений для МСБ-сегмента — 17% (net sales booking). Что касается онлайн-продаж, то в секторе B2B они увеличились на 11% (net sales booking), а в секторе B2C — на 7% (net sales booking).

«В прошлом году компания добилась отличных результатов в России. Мы продолжаем лидировать в ключевых секторах бизнеса: на рынке востребованы как традиционные защитные решения для конечных устройств, так и неантивирусные технологии. Основной прирост пришёлся на защиту от сложных целевых атак, специализированные решения для промышленного сегмента, сервисы информационной безопасности».

«Также мы видим большой интерес к инновационным продуктам, например к системе Kaspersky Antidrone, и отмечаем востребованность комплексного подхода к кибербезопасности российских компаний, что проявляется в растущем спросе на нашу новую линейку для бизнеса Kaspersky Symphony», — добавляет Михаил Прибочий, управляющий директор «Лаборатории Касперского» в России и странах СНГ.

«В 2021 году результаты продаж корпоративных решений оказались лучшими за всю историю компании, мы запустили много новых продуктов. Была проделана большая работа, в том числе разработана новая стратегия бизнеса, которая позволяет компании стать более устойчивой, сильной и готовой к ежедневным вызовам», — рассказывает Андрей Ефремов, директор по развитию бизнеса «Лаборатории Касперского».

«Мы стремимся защищать всех своих клиентов — и компании, и домашних пользователей — от всех возможных векторов атак. В связи с этим наш приоритет — создать экосистему безопасности. В B2B такая экосистема позволит ответить на потребности самых разных заказчиков — от микробизнеса до поставщиков управляемых услуг, национальных центров мониторинга событий, крупных корпораций и госучреждений. Мы также продолжаем совершать новые шаги в рамках нашей Глобальной инициативы по информационной открытости, чтобы подтвердить свою репутацию независимого и ответственного игрока на рынке ИБ».

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru