



Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

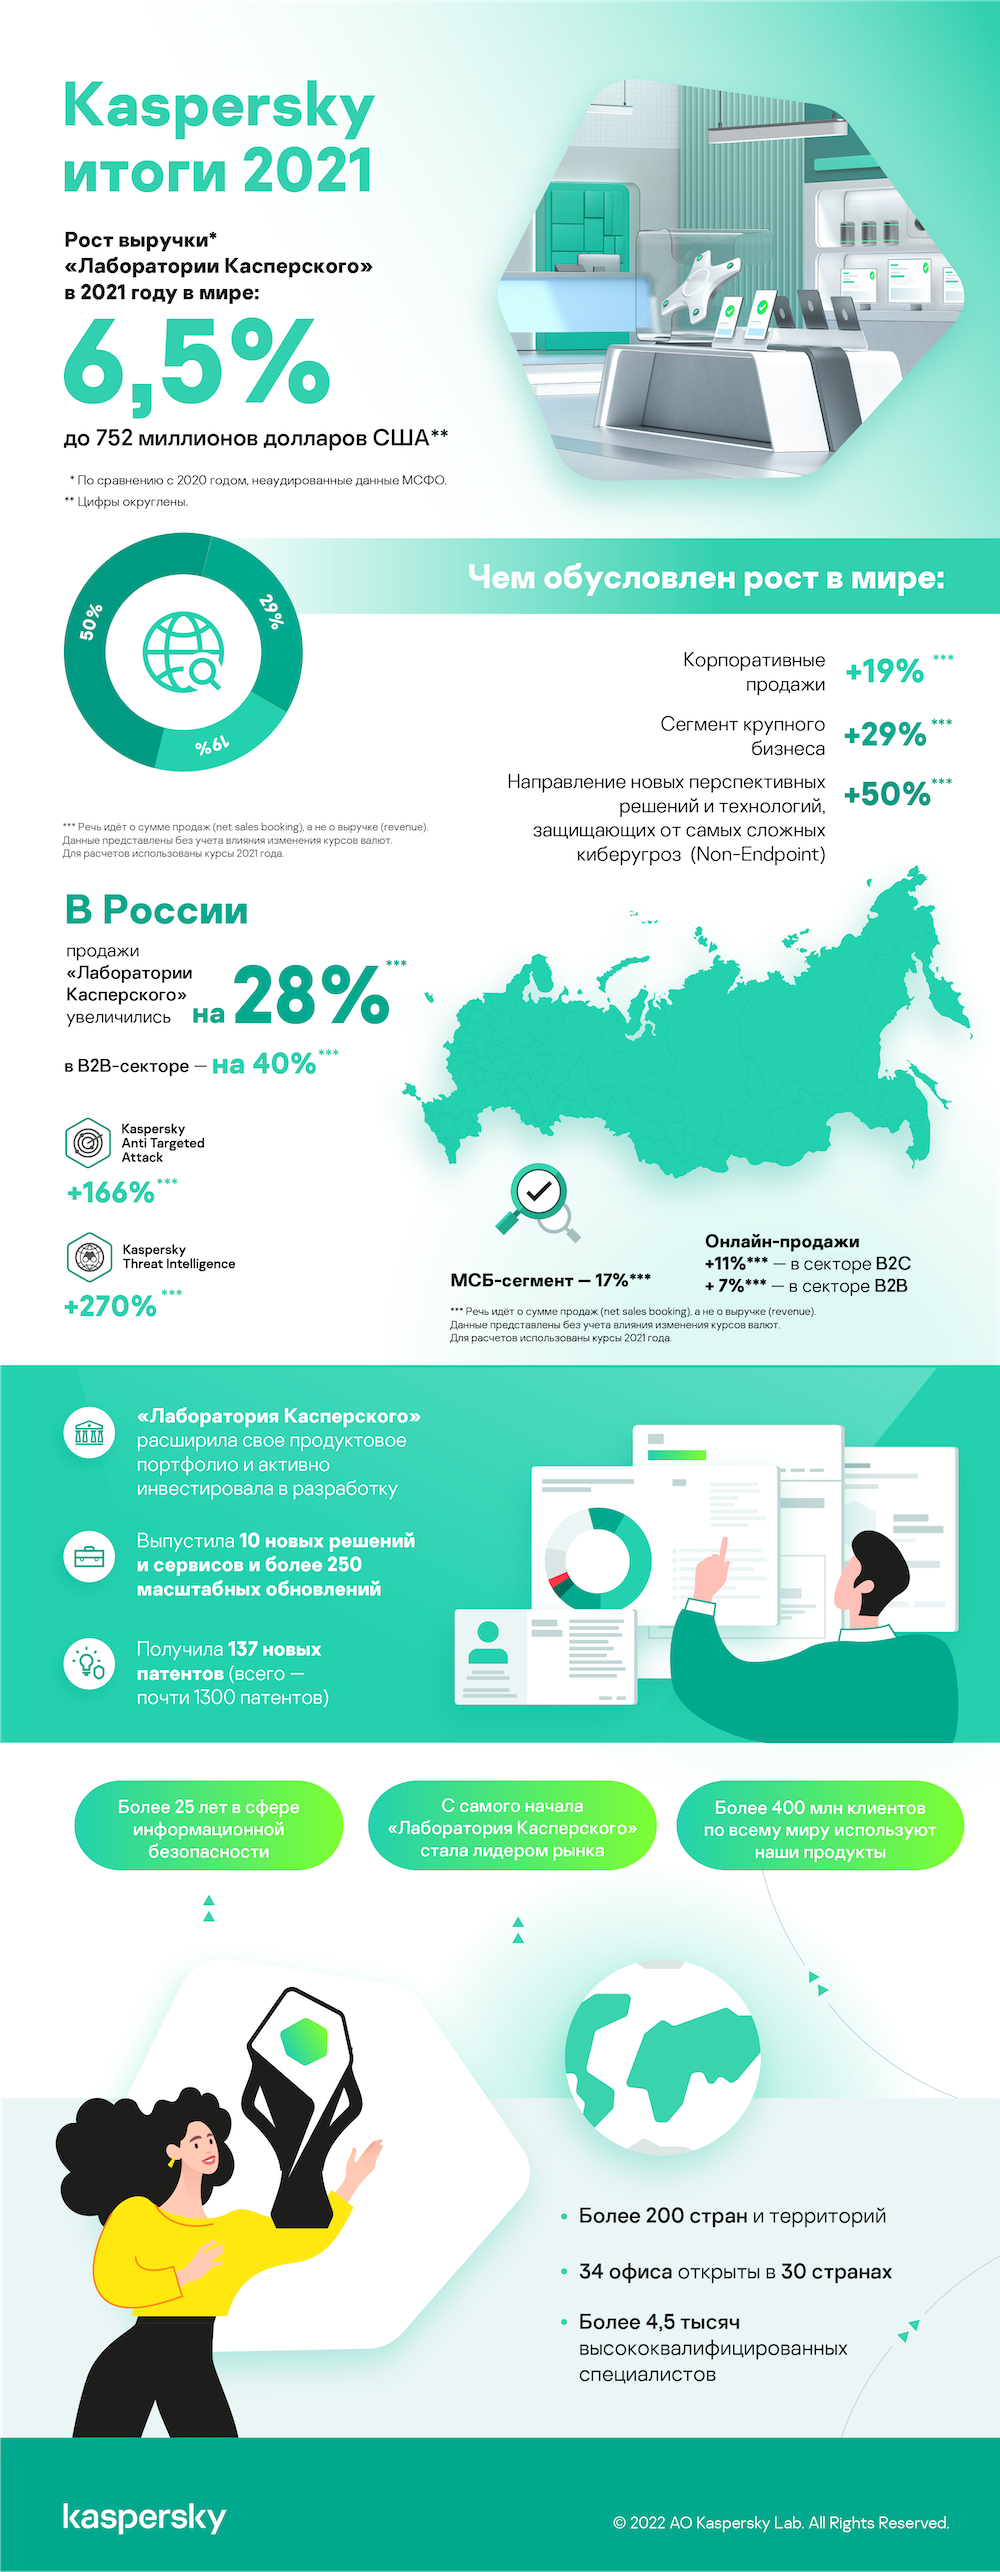
Антивирусный гигант «Лаборатория Касперского» отчитался по статистике продаж за 2021 год. По словам представителей компании, Kaspersky увеличила глобальную неаудированную выручку по МСФО на 6,5% — до 752 миллионов долларов США.

В России продажи «Лаборатории Касперского» увеличились на 28% (net sales booking), в B2B-секторе — на 40% (net sales booking). Существенно увеличился спрос на платформу Kaspersky Anti Targeted Attack (+166% (net sales booking)) и сервисы Kaspersky Threat Intelligence (+270% (net sales booking)). Значительный рост был достигнут в продажах решений для МСБ-сегмента — 17% (net sales booking). Что касается онлайн-продаж, то в секторе B2B они увеличились на 11% (net sales booking), а в секторе B2C — на 7% (net sales booking).

«В прошлом году компания добилась отличных результатов в России. Мы продолжаем лидировать в ключевых секторах бизнеса: на рынке востребованы как традиционные защитные решения для конечных устройств, так и неантивирусные технологии. Основной прирост пришёлся на защиту от сложных целевых атак, специализированные решения для промышленного сегмента, сервисы информационной безопасности».

«Также мы видим большой интерес к инновационным продуктам, например к системе Kaspersky Antidrone, и отмечаем востребованность комплексного подхода к кибербезопасности российских компаний, что проявляется в растущем спросе на нашу новую линейку для бизнеса Kaspersky Symphony», — добавляет Михаил Прибочий, управляющий директор «Лаборатории Касперского» в России и странах СНГ.

«В 2021 году результаты продаж корпоративных решений оказались лучшими за всю историю компании, мы запустили много новых продуктов. Была проделана большая работа, в том числе разработана новая стратегия бизнеса, которая позволяет компании стать более устойчивой, сильной и готовой к ежедневным вызовам», — рассказывает Андрей Ефремов, директор по развитию бизнеса «Лаборатории Касперского».

«Мы стремимся защищать всех своих клиентов — и компании, и домашних пользователей — от всех возможных векторов атак. В связи с этим наш приоритет — создать экосистему безопасности. В B2B такая экосистема позволит ответить на потребности самых разных заказчиков — от микробизнеса до поставщиков управляемых услуг, национальных центров мониторинга событий, крупных корпораций и госучреждений. Мы также продолжаем совершать новые шаги в рамках нашей Глобальной инициативы по информационной открытости, чтобы подтвердить свою репутацию независимого и ответственного игрока на рынке ИБ».

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru