



Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

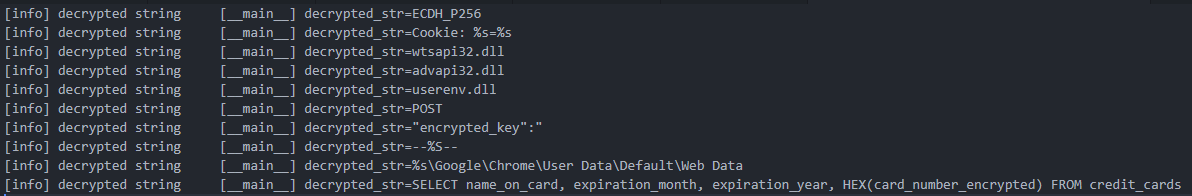
Операторы ботнета Emotet теперь крадут данные банковских карт пользователей, сохранённых в браузере Google Chrome. Для этого авторы вредоноса разработали специальный модуль, которым оснастили последние версии своего детища.

Зловред собирает имена держателей карт, сроки действия и номера, после чего отправляет всю полученную информацию на командный сервер, находящийся под контролем киберпреступников.

Команда Proofpoint Threat Insights, наблюдавшая за атаками ботнета, отметила, что её удивила сознательная привязка именно к браузеру Google Chrome. Кстати, интересно, что в апреле Emotet начал атаковать 64-битные системы. Примерно в то же время троян стал использовать файлы-ярлыки в Windows (.LNK).


Напомним, что за распространением Emotet стоит киберпреступная группировка TA542 (другое имя — Mummy Spider). Вредонос позволяет злоумышленникам красть данные жертв, проводить разведку в корпоративных сетях и двигаться латерально. В конце января 2021 года Emotet потерял C2-серверы в результате трансграничной операции.

Уже к ноябрю ботнет ожил и попытался встать на рельсы с помощью TrickBot.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru