



Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

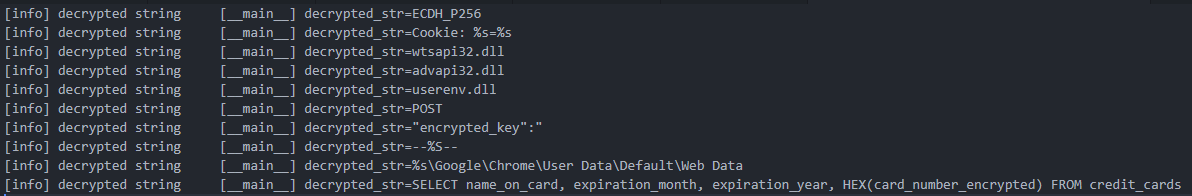
Операторы ботнета Emotet теперь крадут данные банковских карт пользователей, сохранённых в браузере Google Chrome. Для этого авторы вредоноса разработали специальный модуль, которым оснастили последние версии своего детища.

Зловред собирает имена держателей карт, сроки действия и номера, после чего отправляет всю полученную информацию на командный сервер, находящийся под контролем киберпреступников.

Команда Proofpoint Threat Insights, наблюдавшая за атаками ботнета, отметила, что её удивила сознательная привязка именно к браузеру Google Chrome. Кстати, интересно, что в апреле Emotet начал атаковать 64-битные системы. Примерно в то же время троян стал использовать файлы-ярлыки в Windows (.LNK).


Напомним, что за распространением Emotet стоит киберпреступная группировка TA542 (другое имя — Mummy Spider). Вредонос позволяет злоумышленникам красть данные жертв, проводить разведку в корпоративных сетях и двигаться латерально. В конце января 2021 года Emotet потерял C2-серверы в результате трансграничной операции.

Уже к ноябрю ботнет ожил и попытался встать на рельсы с помощью TrickBot.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru