



Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Пользователей Android предупредили об активности вредоносного приложения, получившего имя SMSFactory. Подписывая владельцев мобильных устройств на платные сервисы, зловред приводит к огромным счетам за остовую связь.

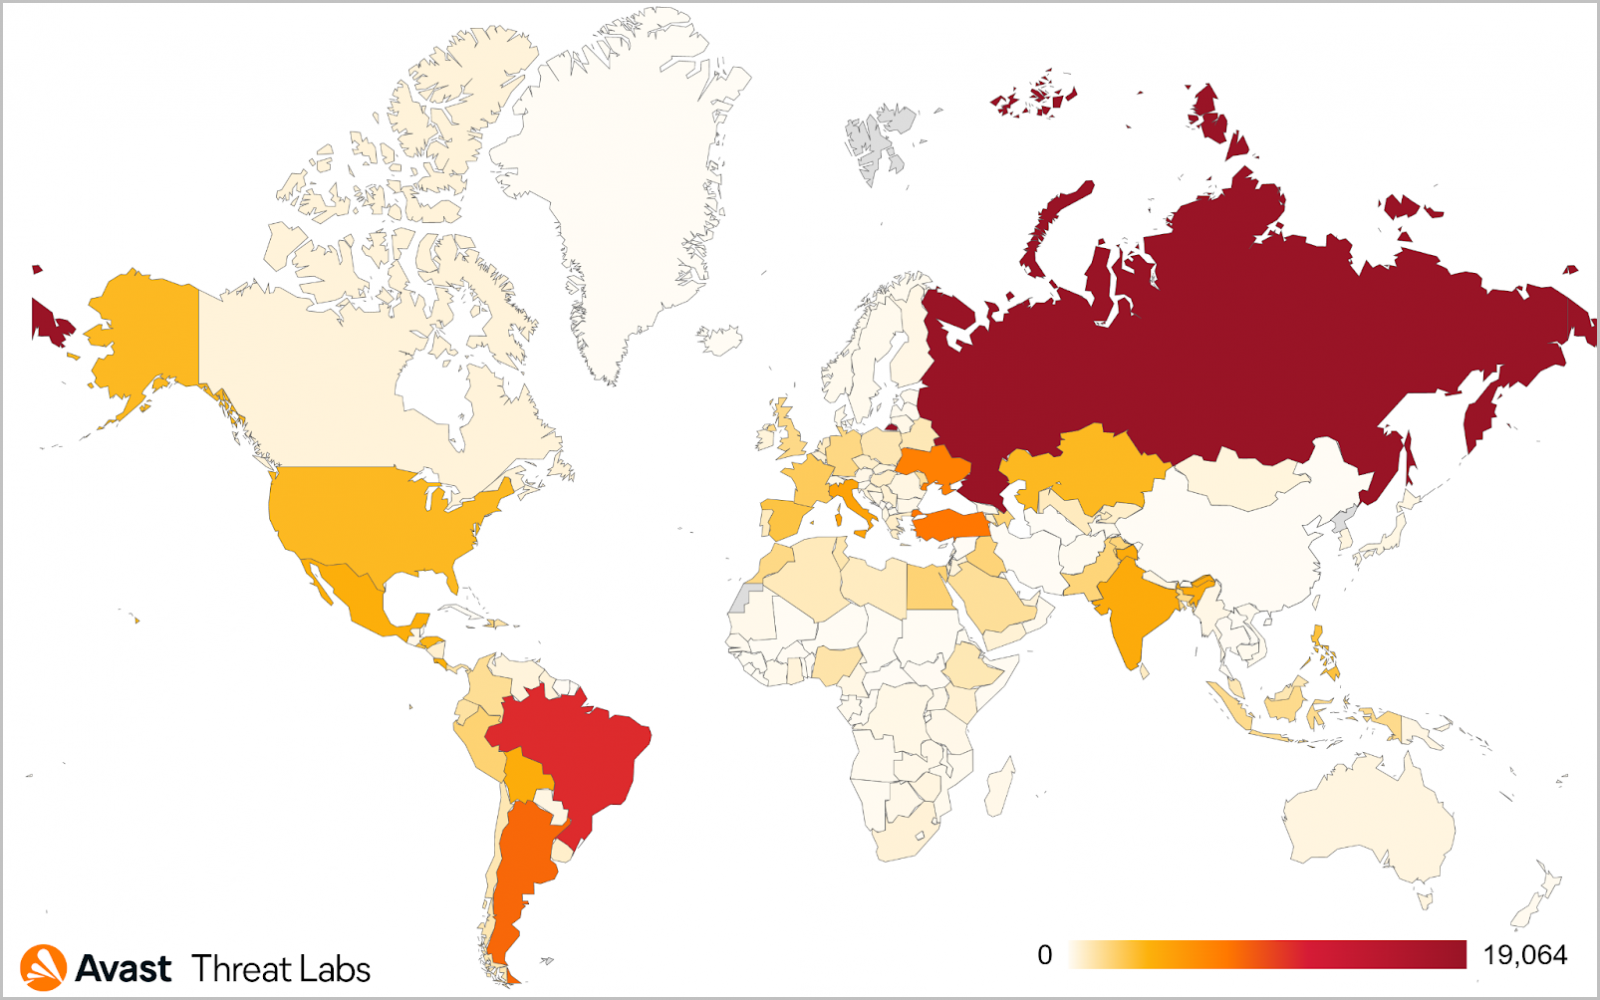
Реальное число жертв SMSFactory на сегодняшний день неизвестно, однако антивирусная компания Avast насчитала десятки тысяч попыток трояна пробраться на Android-девайсы пользователей. Такие атаки были зафиксированы как минимум в восьми странах.

Операторы SMSFactory используют несколько каналов для распространения вредоноса: злонамеренную рекламу, пуш-уведомления, всплывающие окна на веб-сайтах, а также видеоконтент, обещающий хаки для видеоигр и доступ к ресурсам для взрослых.

По словам аналитиков из Avast, за последний год (май 2021-го — май 2022-го) SMSFactory атаковал более 165 тысяч клиентов чешской антивирусной компании. Большинство таких пользователей располагалось в России, Бразилии, Аргентине, Турции и Украине.


Как уже отмечалось выше, основная задача SMSFactory — подписать жертву на платные услуги, отправляя соответствующие текстовые сообщения и звоня на платные номера. Вредонос также похищает список контактов, который с большой долей вероятности используется для дальнейшего распространения.

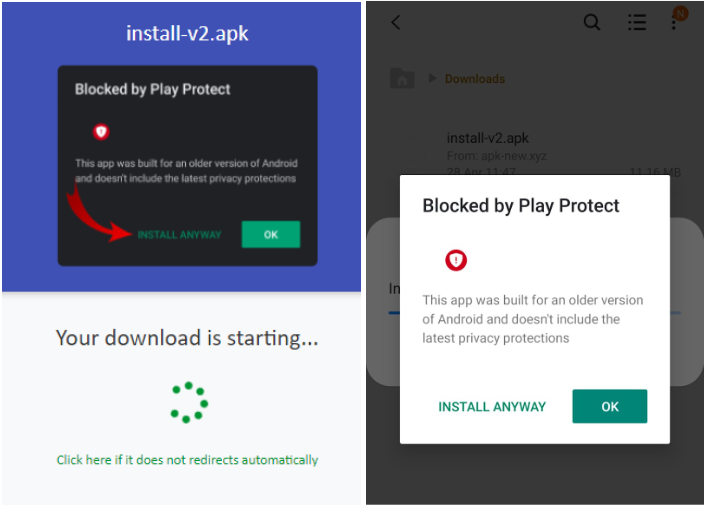
Интересно, что зловред размещается в неофициальных магазинах приложений. Например, специалисты ESET нашли вредоносный APK на площадках APKMods и PaidAPKFree. Этот APK, как правило, распространяется под разными именами, а при его установке защитные механизмы Play Protect предупреждают пользователя о возможной опасности.


Зловред запрашивает доступ к геолокации, СМС-сообщениям, звонкам, уведомлениям и фоновой активности. Это уже должно насторожить, однако пользователи, предвкушая доступ к контенту, часто пренебрегают предостережениями.

Работая в фоне, SMSFactory устанавливает соединение с командным сервером (C2) и отправляет туда идентификатор заражённого устройства. В ответ вредонос получает инструкции и команды. Один из последних образцов трояна может также добавлять аккаунт администратора в ОС.

Чтобы минимизировать риски заражения SMSFactory, специалисты рекомендуют загружать приложения только из официального магазина Google Play, хоть все мы знаем, что это тоже не панацея — стоит вспомнить хотя бы «Джокера» и фейковый VPN для Android.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru