



WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

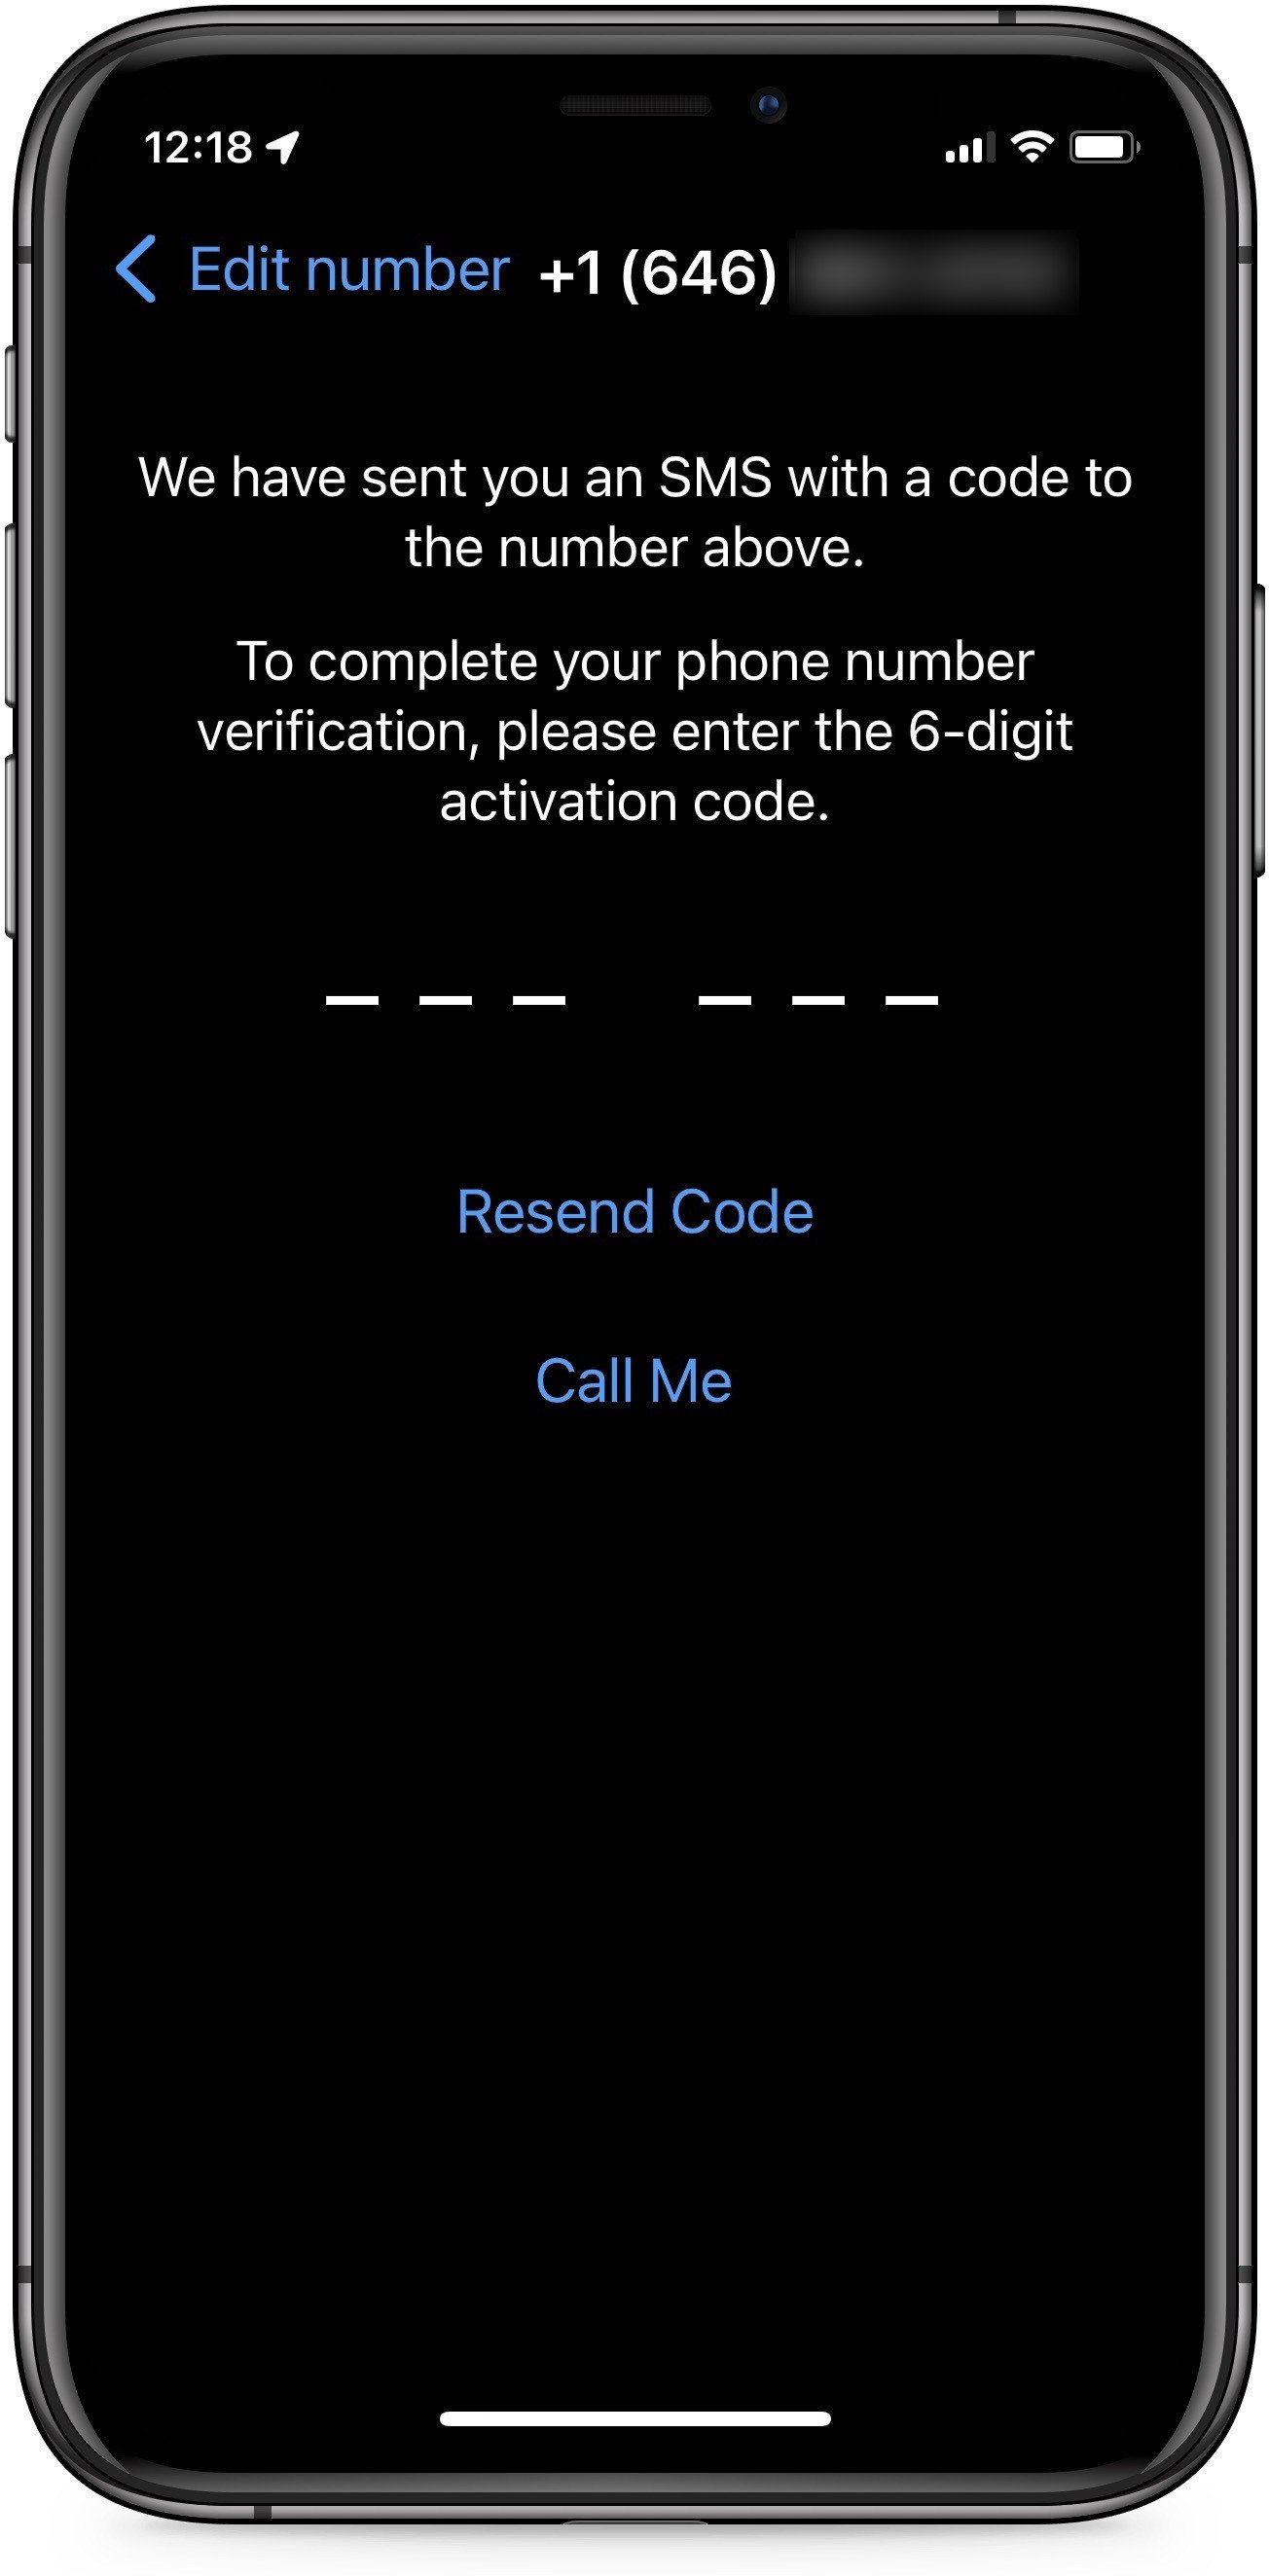
Эксперты в области кибербезопасности рассказали об интересном методе, который позволяет получить контроль над аккаунтами пользователей WhatsApp, а также добраться до их личных сообщений и списков контактов. Трюк рассчитан на переадресацию вызовов и отправку одноразового пароля посредством звонка.

Как известно, операторы связи позволяют переадресовывать вызовы на другие телефонные номера, а мессенджер WhatsApp допускает отправку кодов верификации через вызов.

Основатель и гендиректор компании CloudSEK Рахул Саси предупреждает, что с помощью этих двух составляющих злоумышленники могут получать контроль над WhatsApp-аккаунтами пользователей.

Исследователи из BleepingComputer подтвердили, что метод рабочий, однако воспользоваться им смогут только подготовленные хакеры. В целом процесс взлома занимает несколько минут, однако стоит учитывать, что атакующему необходимо знать номер жертвы и применить социальную инженерию.

Прежде всего, по словам Саси, злоумышленник должен убедить жертву позвонить на телефонный номер, который содержит MMI-код (Man Machine Interface). Такие коды, начинающиеся со «звёздочки» и заканчивающиеся «решёткой», операторы связи используют для включения переадресации вызовов.

«Сначала вы получаете звонок от атакующего, который убеждает вас позвонить на номер, начинающийся с **67*10 или *405*10. В течение буквально нескольких минут вы выйдете из учётки WhatsApp, а злоумышленник получит полный контроль над ней», — объясняет специалист.


Суть в том, что атакующий входит в аккаунт с помощью доставки кода верификации посредством звонка от службы WhatsApp. Единственное серьёзное препятствие в этой схеме можно легко обойти, владея методами социальной инженерии.

Защититься от этого вектора проще некуда — достаточно активировать двухфакторную аутентификацию (2FA) в WhatsApp.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru