



Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

В конце апреля эксперты Qihoo 360 Technology зафиксировали новую волну атак, нацеленных на засев Magniber; злоумышленники предлагали владельцам Windows 10 совершить апгрейд. Спустя месяц появились вредоносные пакеты, развивающие эту легенду: шифровальщик начал атаковать Windows 11 под видом обновления для этой ОС.

По свидетельству Qihoo 360, способы распространения Magniber остались прежними. Его раздают с различных форумов, пиратских и порносайтов через ссылки на сторонние сетевые диски. Изменились только имена вредоносных файлов; теперь они называются win10-11_system_upgrade_software.msi, иногда — covid.warning.readme.xxxxxxxx.msi.

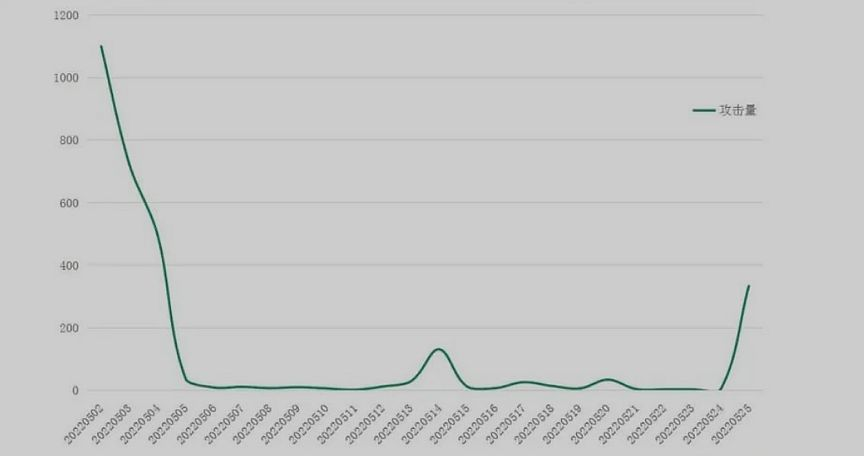
Динамика атак шифровальщика в мае в версии китайских специалистов по ИБ выглядит следующим образом:


Анализ новейших семплов показал, что сама вредоносная программа почти не изменилась. Она по-прежнему способна заражать разные версии Windows, а используемый метод шифрования (AES + RSA-2048) оставляет мало надежды на создание бесплатного декриптора.

К зашифрованным файлам Magniber добавляет расширение — случайный набор символов. Для каждой жертвы в сети Tor создается отдельная страница. Если выкуп не уплачен в назначенный срок, onion-ссылка деактивируется. Тем, кто совершит платеж в течение пяти дней, предлагаются скидки — с них возьмут только 0,09 биткоина (около $2850 по текущему курсу); по истечении этого срока сумма удваивается.

В конце прошлого года распространители Magniber внедряли его через уязвимости в Internet Explorer. В январе они вооружились эксплойтами для Microsoft Edge и Google Chrome и выдавали зловреда за приложение для браузера, используя файлы .appx с действующим сертификатом.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru