



GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

Исследователи продемонстрировали, по их словам, «первую бесконтактную атаку на ёмкие сенсорные экраны». Метод получил имя “GhostTouch“, а его суть заключается в использовании электромагнитных помех (EMI) для имитации нажатий на сенсорных экранах.

О GhostTouch рассказали исследователи из Дармштадтского и Чжэцзянского университетов. Согласно описанию в соответствующем отчёте, техника избавляет условного атакующего от необходимости иметь физический доступ к устройству для нажатий на экране.

Электромагнитные помехи злоумышленник может задействовать для отправки команд не только «тапов», но и свайпов (пролистывания) в определённом месте сенсорного экрана. С помощью этого вектора атакующий может управлять целевым девайсом.

GhostTouch работает на расстоянии до 40 мм и опирается на чувствительность сенсорных экранов к электромагнитным помехам. Идея сводится к инъекции таких сигналов в прозрачные электроды, встроенные в сенсорный экран. Именно так можно регистрировать события касаний экрана.

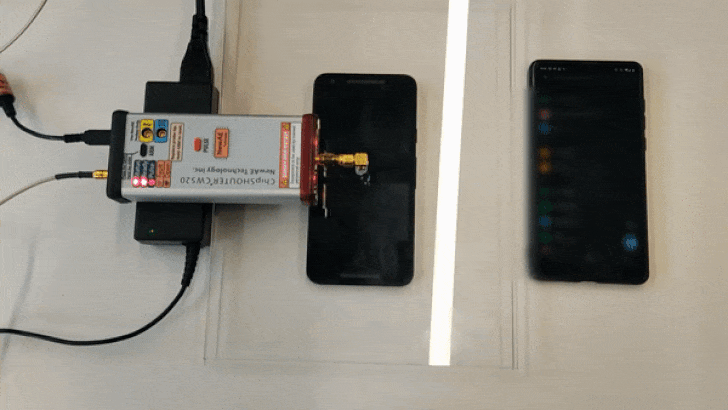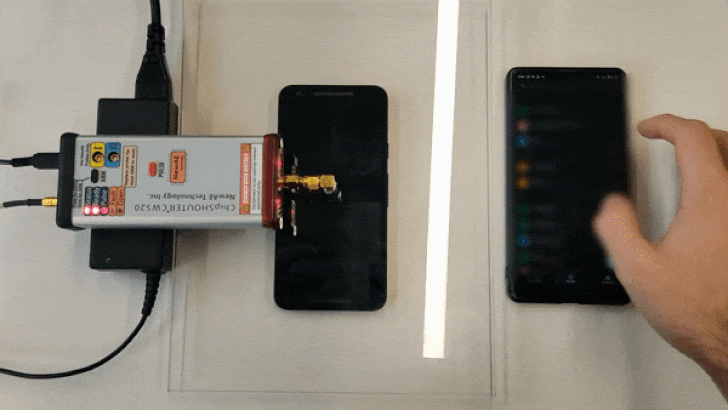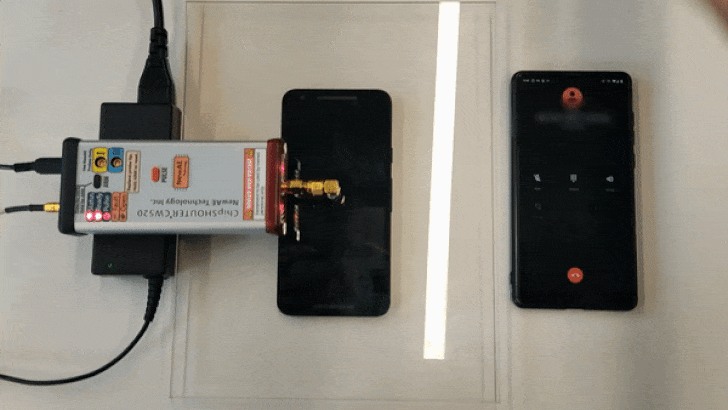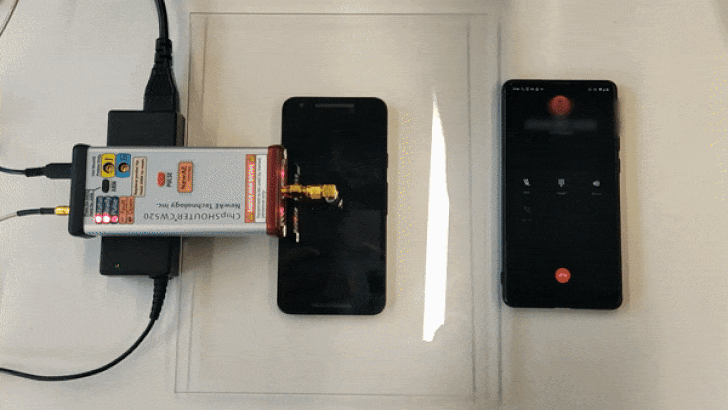
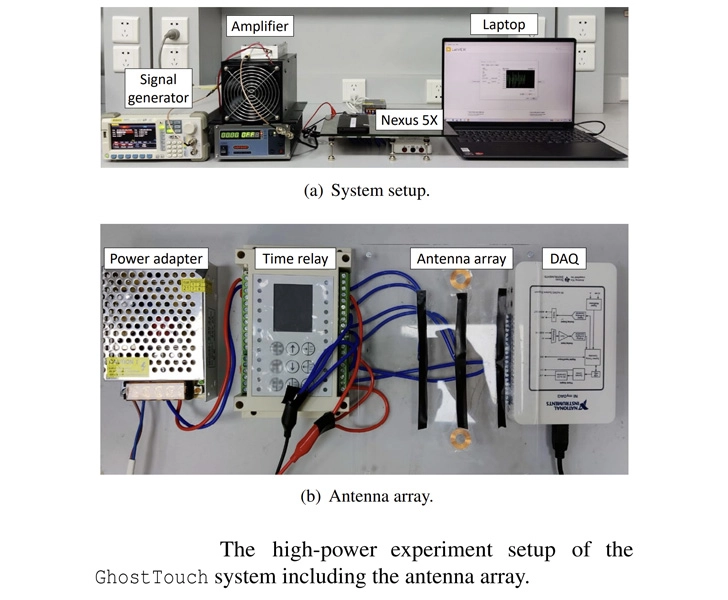
Набор для тестирования GhostTouch, который использовали исследователи, включал электростатическую пушку для генерации сильного сигнала, который впоследствии отправлялся на антенну для передачи электромагнитного поля на сенсорный экран телефона.


Манипулируя сигналом, можно вызывать различные события: нажатие, нажатие и удерживание, свайп. Простейший пример реализации: злоумышленник может подключить устройство пользователя к сомнительной сети Wi-Fi, заставить девайс пройти по вредоносной ссылке и даже ответить на телефонный звонок.


Специалисты выяснили, что к GhostTouch уязвимы следующие модели смартфонов: Galaxy A10s, Huawei P30 Lite, Honor View 10, Galaxy S20 FE 5G, Nexus 5X, Redmi Note 9S, Nokia 7.2, Redmi 8 и iPhone SE (2020 года выпуска).

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru