



В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

Компания Trend Micro устранила уязвимость в одном из своих продуктов, чтобы исключить подмену его DLL на Windows-машинах. Этот трюк, по словам SentinelOne, активно использует китайская APT-группа, занимающаяся шпионажем в пользу КНР.

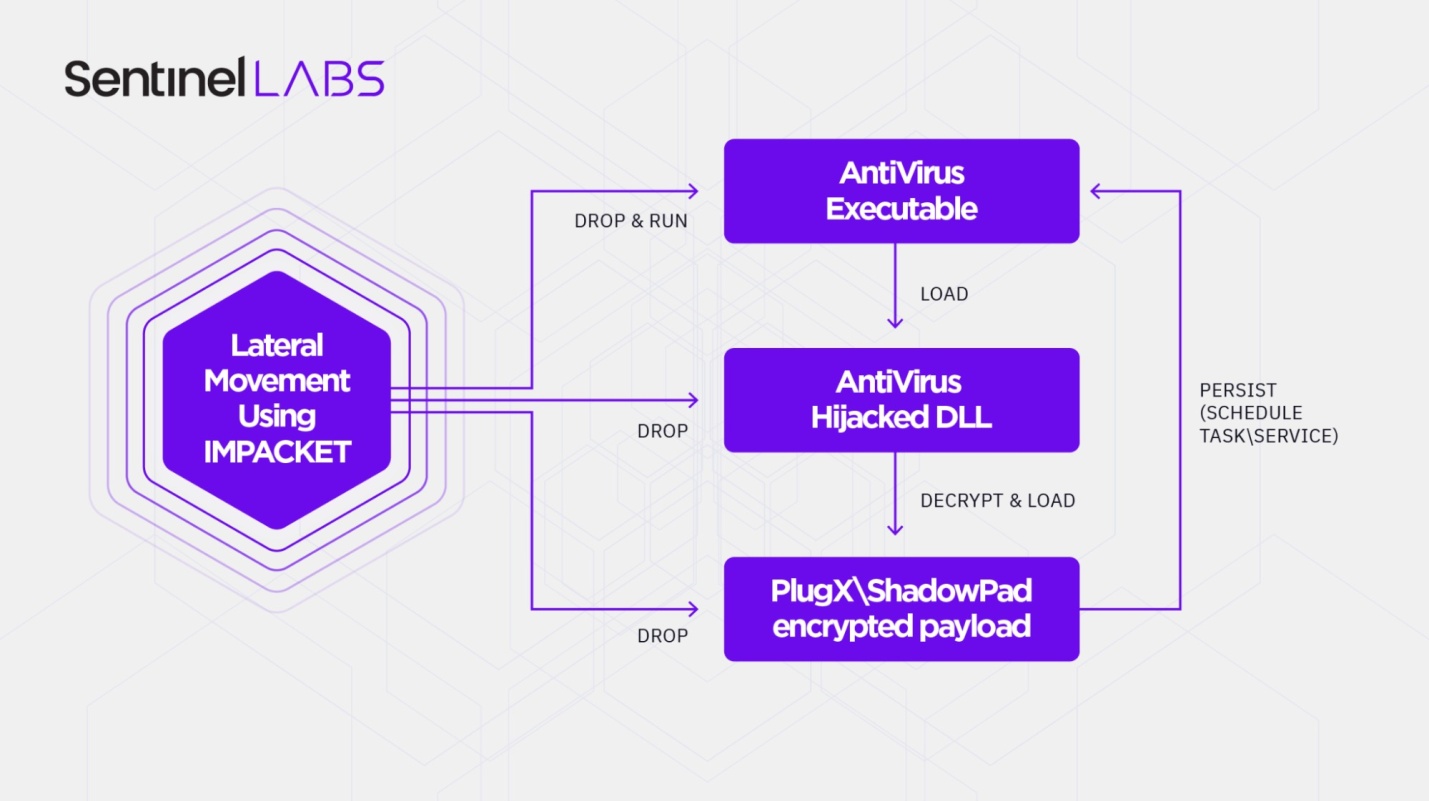
Группировка, которой было присвоено кодовое имя Moshen Dragon, проводит свои операции в Центральной Азии, атакуя представителей телеком-индустрии. Для загрузки вредоносов в обход традиционных средств защиты хакеры обычно используют копии антивирусов и технику подмены DLL (известная проблема Windows), для продвижения по сети — утилиты из набора Impacket, отдавая предпочтение wmiexec, позволяющей удаленно выполнить сторонний код через WMI.

В ходе атаки в систему поочередно загружаются три файла: антивирус, модификация его DLL и целевой зловред — ShadowPad или свежий вариант PlugX, который в Trellix нарекли Talisman. Комбинация известна в ИБ-сообществе как sideloading triad.


На настоящий момент исследователи выявили пять различных триад Moshen Dragon; они сформированы на основе угнанных продуктов Symantec, TrendMicro, BitDefender, McAfee и Kaspersky.

В целевых атаках хакеров замечены и другие инструменты, в том числе подставной фильтр паролей, загружаемый путем подмены DLL с память lsass.exe для кражи учетных данных, и пассивный бэкдор, который эксперты Avast обнаружили в прошлом году при разборе одной из целевых атак.

Trend Micro подтвердила наличие уязвимости, используемой Moshen Dragon, и внесла исправления в Trend Micro Security потребительского класса. Обновление безопасности раздается через ActiveUpdate с 19 мая, в коммерческих продуктах компании и решениях для бизнеса проблема угона DLL отсутствует.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru