



В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

Компания Trend Micro устранила уязвимость в одном из своих продуктов, чтобы исключить подмену его DLL на Windows-машинах. Этот трюк, по словам SentinelOne, активно использует китайская APT-группа, занимающаяся шпионажем в пользу КНР.

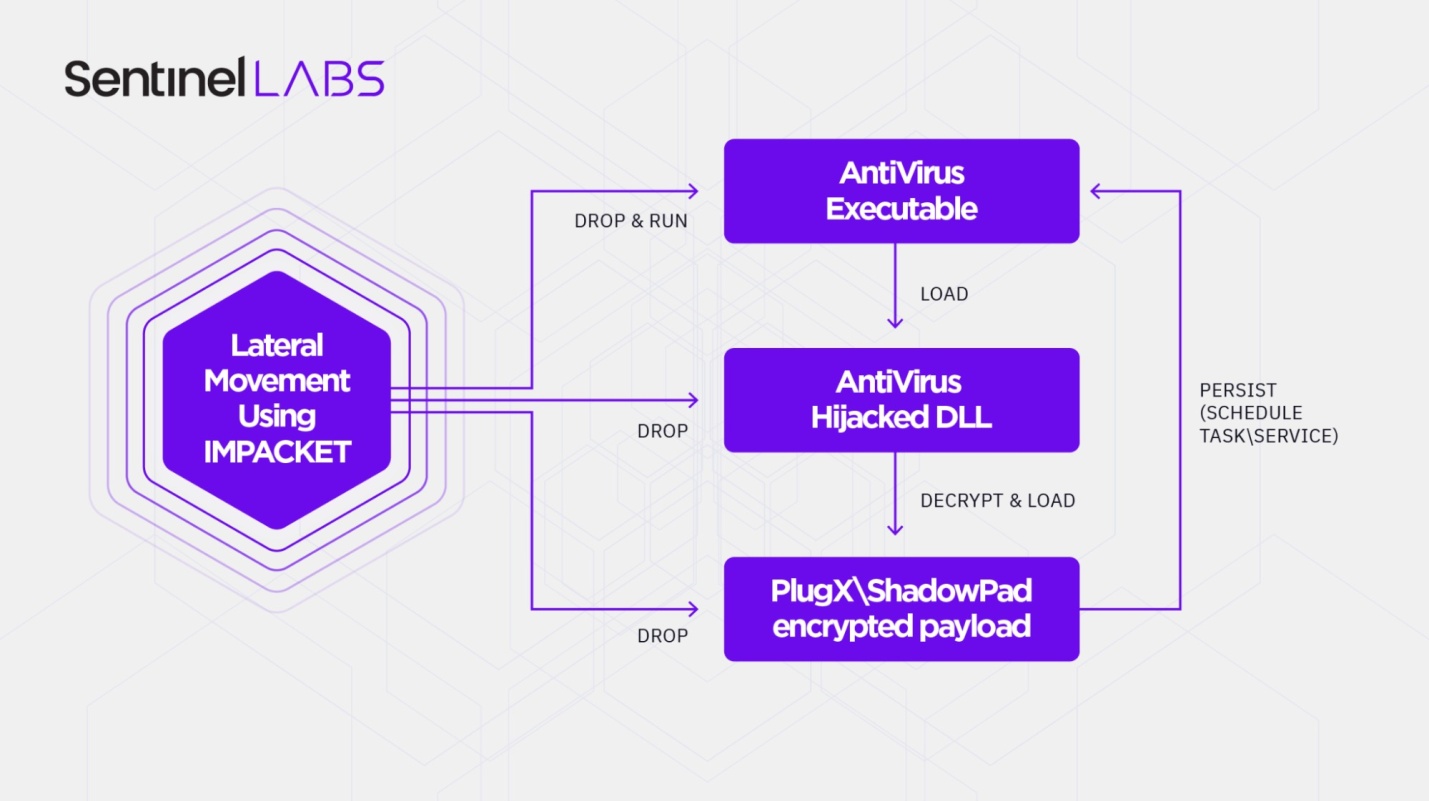
Группировка, которой было присвоено кодовое имя Moshen Dragon, проводит свои операции в Центральной Азии, атакуя представителей телеком-индустрии. Для загрузки вредоносов в обход традиционных средств защиты хакеры обычно используют копии антивирусов и технику подмены DLL (известная проблема Windows), для продвижения по сети — утилиты из набора Impacket, отдавая предпочтение wmiexec, позволяющей удаленно выполнить сторонний код через WMI.

В ходе атаки в систему поочередно загружаются три файла: антивирус, модификация его DLL и целевой зловред — ShadowPad или свежий вариант PlugX, который в Trellix нарекли Talisman. Комбинация известна в ИБ-сообществе как sideloading triad.


На настоящий момент исследователи выявили пять различных триад Moshen Dragon; они сформированы на основе угнанных продуктов Symantec, TrendMicro, BitDefender, McAfee и Kaspersky.

В целевых атаках хакеров замечены и другие инструменты, в том числе подставной фильтр паролей, загружаемый путем подмены DLL с память lsass.exe для кражи учетных данных, и пассивный бэкдор, который эксперты Avast обнаружили в прошлом году при разборе одной из целевых атак.

Trend Micro подтвердила наличие уязвимости, используемой Moshen Dragon, и внесла исправления в Trend Micro Security потребительского класса. Обновление безопасности раздается через ActiveUpdate с 19 мая, в коммерческих продуктах компании и решениях для бизнеса проблема угона DLL отсутствует.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru