



Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Новый отчёт специалистов Group-IB раскрывает интересные подробности атак операторов программ-вымогателей. В частности, аналитики назвали самые агрессивные семейства шифровальщиков, а также пролили свет на аппетиты киберпреступников.

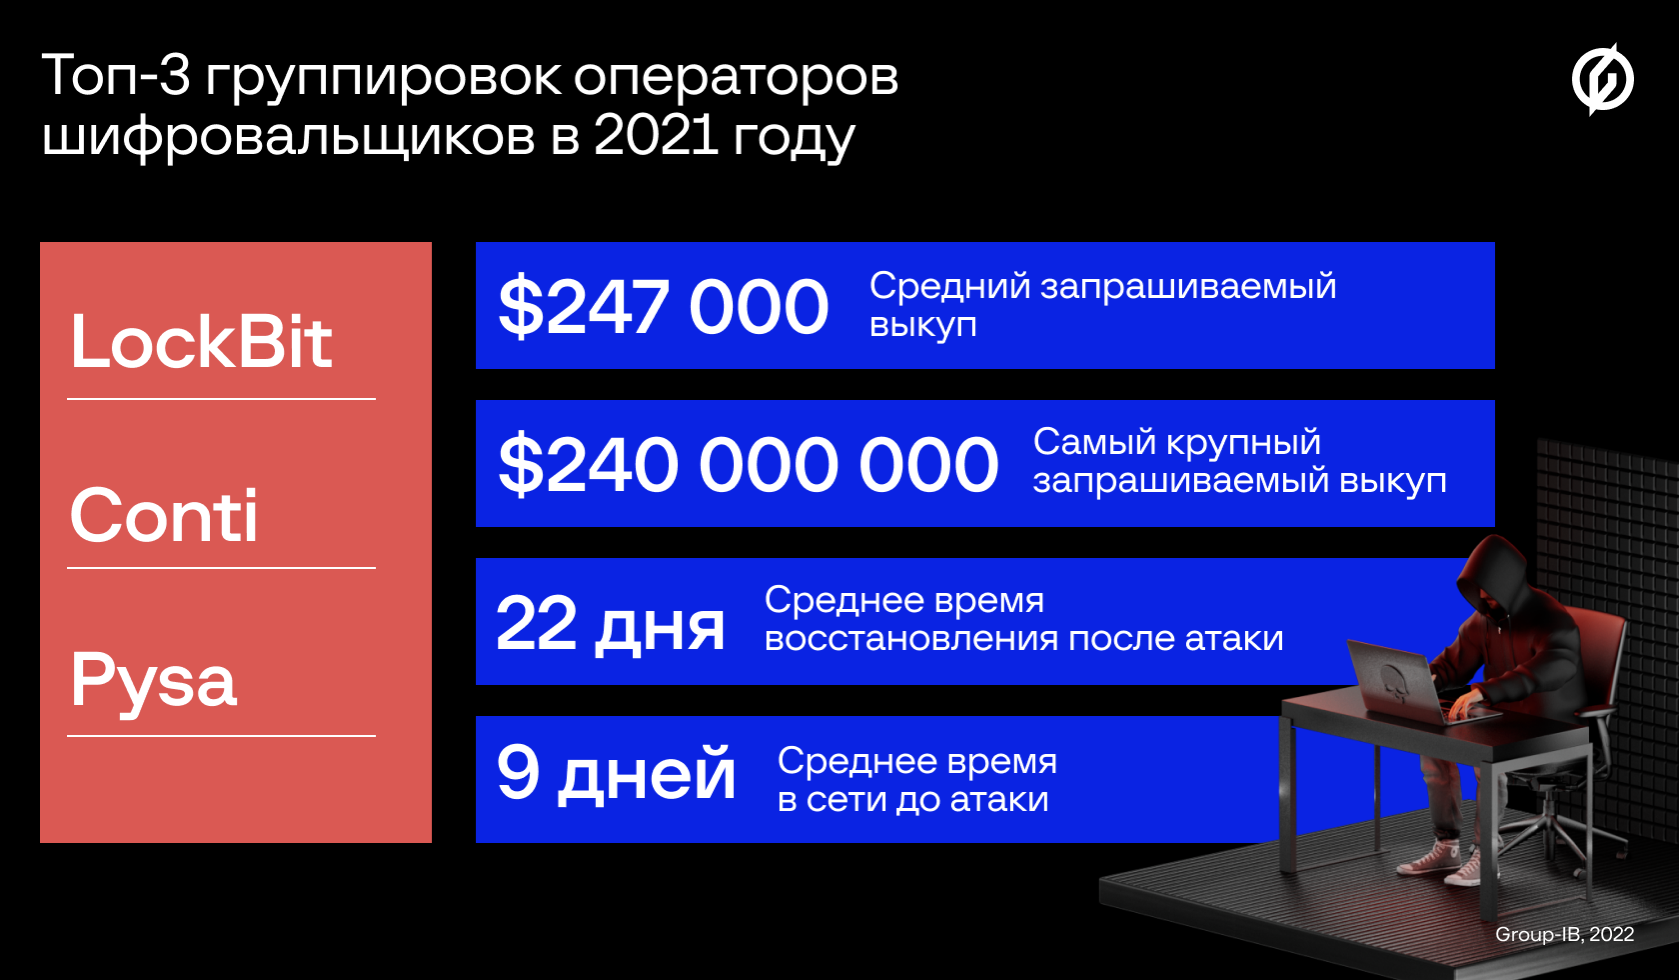
Так, наиболее активными группами стали операторы LockBit, Conti и Pysa — за 2021 год именно эти вредоносы чаще всего атаковали организации. При этом средний размер выкупа, который требуют злоумышленники, — $247 000.

В отчёте исследователи также отмечают, что Лаборатория цифровой криминалистики Group-IB в первом квартале 2022 года стала реагировать на шифровальщики в четыре раза больше, чем за аналогичный период прошлого года.


Основными целями программ-вымогателей стали организации, расположенные в Северной Америке, Европе, Латинской Америки, Азиатско-Тихоокеанском регионе. Рекорд суммы запрошенного выкупа установили операторы Hive — они затребовали у MediaMarkt $240 млн.

2021 год также отличился ростом числа атак на российские компании, эта цифра выросла более чем на 200%. Чаще всего на территории России себя проявляли такие вредоносы, как Dharma, Crylock, Thanos.

Отличилась группировка, управляющая шифровальщиком OldGremlin — у одной из жертв преступники затребовали 250 миллионов рублей, что стало рекордом для России. Также в Group-IB отметили, что киберпреступники предпочитают атаковать в России крупный бизнес (от 5 тысяч сотрудников).

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru