



NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA выпустила обновления драйверов для целого ряда видеокарт, чтобы устранить десять уязвимостей. Четыре выявленные бреши получили высокую степень риска, ещё шесть — среднюю. В случае эксплуатации злоумышленники могут вызвать DoS, добраться до важной информации, повысить права и выполнить код.

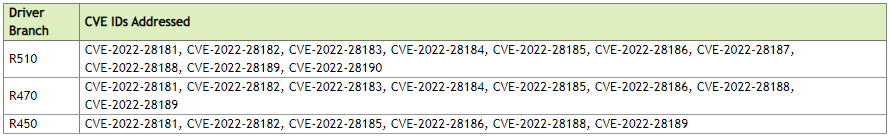
В результате апдейты получили программные продукты Tesla, RTX/Quadro, NVS, Studio и GeForce, а также, соответственно, драйверы линеек R450, R470 и R510.


Интересно, что NVIDIA в этот раз не обделила патчами даже серии видеокарт GTX 600 и GTX 700, поддержка которых закончилась в октябре 2021 года. Ранее корпорация обещала выпускать критически важные обновления для этих линеек вплоть до сентября 2024 года.

Четыре наиболее опасные уязвимости, устранённые с этим набором патчей, получили следующие идентификаторы:

  • CVE-2022-28181 (8,5 балла по CVSS v3) — возможность записи за пределами границ на уровне ядра. Может привести к выполнению кода, DoS, повышению привилегий, раскрытию информации и повреждению данных.
  • CVE-2022-28182 (8,5 балла по CVSS v3) — баг в драйвере DirectX11 уровня пользователя, позволяющий злоумышленнику без аутентификации вызвать DoS, повысить права и раскрыть информацию.
  • CVE-2022-28183 (7,7 балла по CVSS v3) — может привести к чтению за пределами границ, DoS и раскрытию информации.
  • CVE-2022-28184 (7,1 балла по CVSS v3) — брешь в nvlddmkm.sys, также позволяющая вызвать DoS и привести к раскрытию информации.

Подробнее о пропатченных уязвимостях можно почитать в официальном бюллетене NVIDIA.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru