



В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

Более 200 приложений для Android, замаскированных под фоторедакторы, фитнес-трекеры, игры-головоломки и тому подобный софт, распространяют шпионскую программу под именем Facestealer. Задача вредоноса — достать учётные данные жертвы и другую важную информацию.

Как объясняют исследователи из Trend Micro в отчёте, Facestealer схож по функциональности с другим известным Android-трояном — Joker. Кстати, «Джокер» на прошлой неделе снова прокрался в Google Play Store под видом PDF-сканера.

У Facestealer и Joker общая черта заключается в большом количестве вариантов: оба зловреда часто меняют свой код и таким образом плодят семплы. С момента обнаружения Facestealer шпионская программа постоянно норовит попасть в Google Play Store. Больше всего вредонос интересуется учётными данными от Facebook-аккаунтов пользователей.

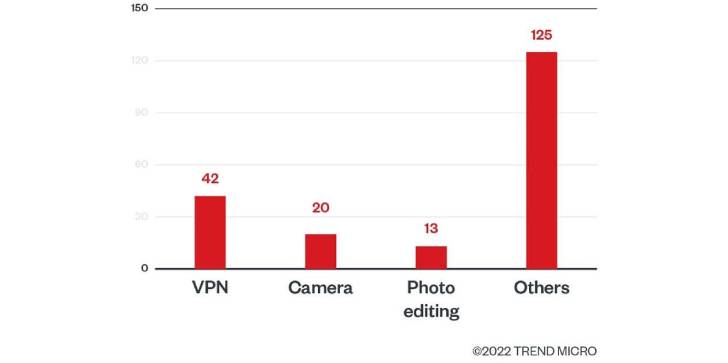
Из 200 обнаруженных приложений 42 оказались VPN-сервисами, 20 — софтом для камеры, 13 — фоторедакторами. Помимо логинов и паролей, Facestealer пытается украсть файлы cookies и персональные данные, указанные в аккаунтах.

Также специалисты Trend Micro обнаружили 40 вредоносных приложений, ориентированных на интересующихся цифровой валютой пользователей. Они подписывают жертву на платные сервисы, а также вставляют навязчивую рекламу.


Кроме того, можно упомянуть исследование NortonLifeLock и Бостонского университета, в котором аналитики представили интересную статистику: потенциально опасные Android-приложения установили более 11,7 млн пользователей в период с 2019 по 2020 год.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru