



В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

Более 200 приложений для Android, замаскированных под фоторедакторы, фитнес-трекеры, игры-головоломки и тому подобный софт, распространяют шпионскую программу под именем Facestealer. Задача вредоноса — достать учётные данные жертвы и другую важную информацию.

Как объясняют исследователи из Trend Micro в отчёте, Facestealer схож по функциональности с другим известным Android-трояном — Joker. Кстати, «Джокер» на прошлой неделе снова прокрался в Google Play Store под видом PDF-сканера.

У Facestealer и Joker общая черта заключается в большом количестве вариантов: оба зловреда часто меняют свой код и таким образом плодят семплы. С момента обнаружения Facestealer шпионская программа постоянно норовит попасть в Google Play Store. Больше всего вредонос интересуется учётными данными от Facebook-аккаунтов пользователей.

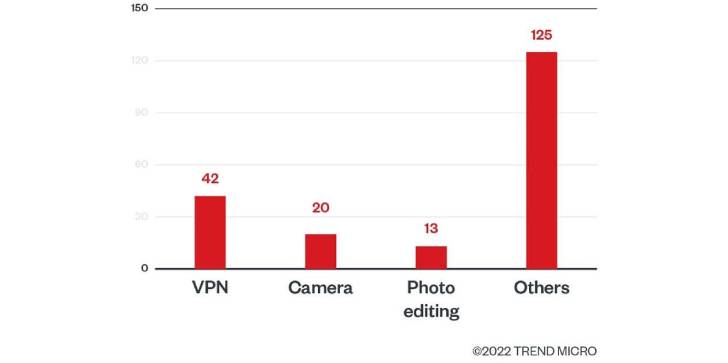
Из 200 обнаруженных приложений 42 оказались VPN-сервисами, 20 — софтом для камеры, 13 — фоторедакторами. Помимо логинов и паролей, Facestealer пытается украсть файлы cookies и персональные данные, указанные в аккаунтах.

Также специалисты Trend Micro обнаружили 40 вредоносных приложений, ориентированных на интересующихся цифровой валютой пользователей. Они подписывают жертву на платные сервисы, а также вставляют навязчивую рекламу.


Кроме того, можно упомянуть исследование NortonLifeLock и Бостонского университета, в котором аналитики представили интересную статистику: потенциально опасные Android-приложения установили более 11,7 млн пользователей в период с 2019 по 2020 год.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru