



В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

В Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer

Более 200 приложений для Android, замаскированных под фоторедакторы, фитнес-трекеры, игры-головоломки и тому подобный софт, распространяют шпионскую программу под именем Facestealer. Задача вредоноса — достать учётные данные жертвы и другую важную информацию.

Как объясняют исследователи из Trend Micro в отчёте, Facestealer схож по функциональности с другим известным Android-трояном — Joker. Кстати, «Джокер» на прошлой неделе снова прокрался в Google Play Store под видом PDF-сканера.

У Facestealer и Joker общая черта заключается в большом количестве вариантов: оба зловреда часто меняют свой код и таким образом плодят семплы. С момента обнаружения Facestealer шпионская программа постоянно норовит попасть в Google Play Store. Больше всего вредонос интересуется учётными данными от Facebook-аккаунтов пользователей.

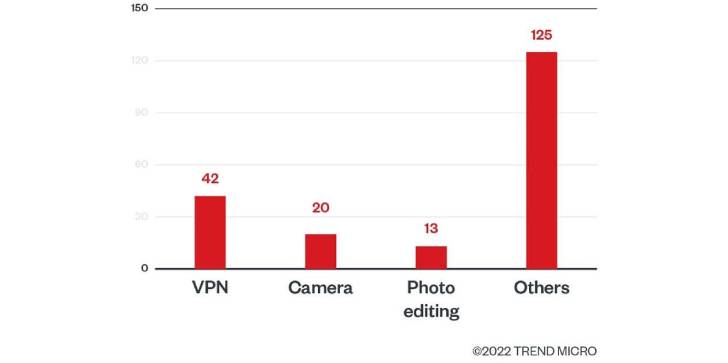
Из 200 обнаруженных приложений 42 оказались VPN-сервисами, 20 — софтом для камеры, 13 — фоторедакторами. Помимо логинов и паролей, Facestealer пытается украсть файлы cookies и персональные данные, указанные в аккаунтах.

Также специалисты Trend Micro обнаружили 40 вредоносных приложений, ориентированных на интересующихся цифровой валютой пользователей. Они подписывают жертву на платные сервисы, а также вставляют навязчивую рекламу.


Кроме того, можно упомянуть исследование NortonLifeLock и Бостонского университета, в котором аналитики представили интересную статистику: потенциально опасные Android-приложения установили более 11,7 млн пользователей в период с 2019 по 2020 год.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru