



Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Пользователи Windows 11 жалуются на ошибки вида 0xc0000135 при попытке запустить приложения. Опытным путём люди выяснили, что причина кроется в обновлении под номером KB5013943.

На этой неделе Microsoft выпустила очередной набор патчей, среди которых был апдейт KB5013943. Согласно описанию, это обновление устраняло проблемы запуска приложений .NET Framework 3.5, если они задействовали компоненты Windows Communication Foundation (WCF) и Windows Workflow (WWF).

Тем не менее выпущенный фикс, судя по всему, принёс с собой новые баги. Пользователи Windows 11 пожаловались (1, 2, 3, 4, 5) на невозможность запустить ряд приложений после установки KB5013943.

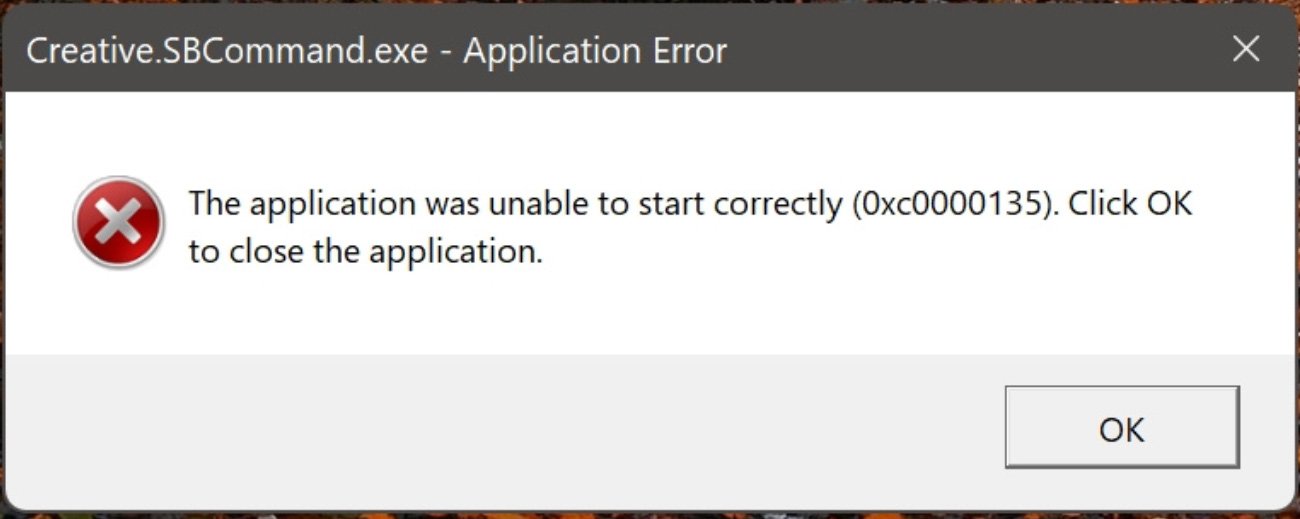
Среди затронутого софта юзеры упоминали ProtonVPN, PowerShell, Event Viewer, Sound Blaster Command, KeePass, Visual Studio, Discord, ShareX и много другое. При попытке открыть программы система выдавала ошибку «Приложение не смогло запуститься корректно (0xc0000135). Нажмите OK, чтобы закрыть программу».


В качестве возможного решения проблемы пользователи предлагают убедиться, что фреймворк .NET 3.5 активирован или же попытаться переустановить его.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru