



Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Пользователи Windows 11 жалуются на ошибки вида 0xc0000135 при попытке запустить приложения. Опытным путём люди выяснили, что причина кроется в обновлении под номером KB5013943.

На этой неделе Microsoft выпустила очередной набор патчей, среди которых был апдейт KB5013943. Согласно описанию, это обновление устраняло проблемы запуска приложений .NET Framework 3.5, если они задействовали компоненты Windows Communication Foundation (WCF) и Windows Workflow (WWF).

Тем не менее выпущенный фикс, судя по всему, принёс с собой новые баги. Пользователи Windows 11 пожаловались (1, 2, 3, 4, 5) на невозможность запустить ряд приложений после установки KB5013943.

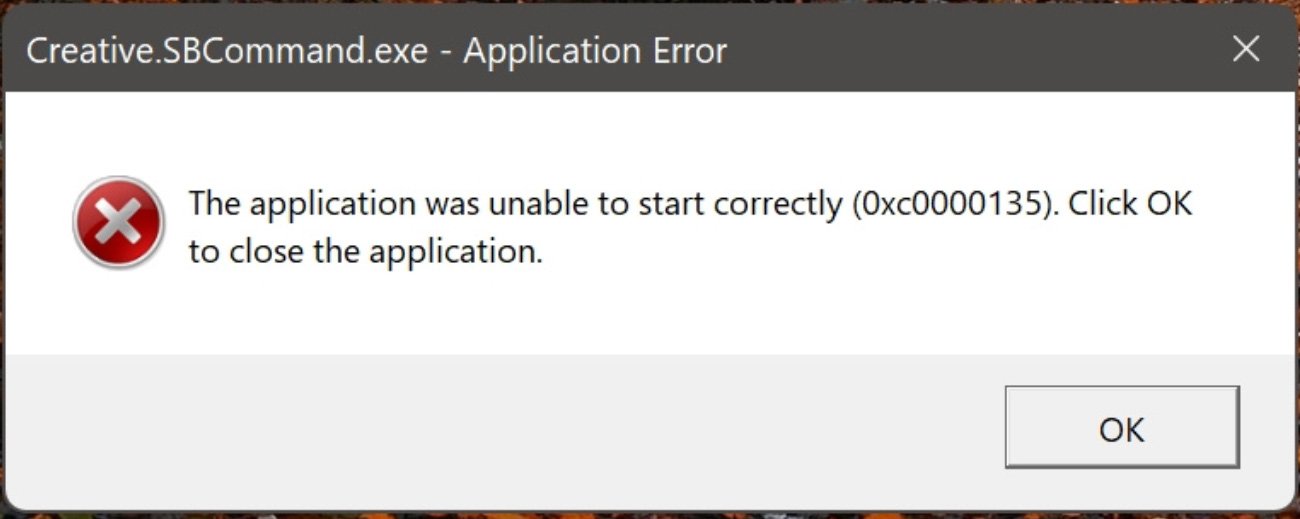
Среди затронутого софта юзеры упоминали ProtonVPN, PowerShell, Event Viewer, Sound Blaster Command, KeePass, Visual Studio, Discord, ShareX и много другое. При попытке открыть программы система выдавала ошибку «Приложение не смогло запуститься корректно (0xc0000135). Нажмите OK, чтобы закрыть программу».


В качестве возможного решения проблемы пользователи предлагают убедиться, что фреймворк .NET 3.5 активирован или же попытаться переустановить его.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru