



HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP выпустила обновления BIOS, устраняющие две опасные уязвимости. По данным компании, проблемы затрагивают сотни моделей компьютеров и позволяют запустить код с самыми высокими правами в операционной системе.

Как известно, уровень ядра Windows является наиболее привилегированным в ОС. Если условному злоумышленнику удастся проникнуть туда, он сможет взаимодействовать с драйверами и получить доступ к BIOS.

Выявленные уязвимости получили идентификаторы CVE-2021-3808 и CVE-2021-3809, обеим присвоили 8,8 балла по шкале CVSS 3.1. Другими словами, их можно рассматривать как баги высокой степени риска.

На данный момент HP не раскрывает технические детали уязвимостей, поскольку пользователям нужно время, чтобы установить апдейты. В официальном уведомлении компания пишет следующее:

«Проблемы в безопасности затрагивают BIOS (UEFI-прошивку) отдельных моделей компьютеров от HP. Бреши позволяют выполнить произвольный код».

Судя по всему, дыры угрожают владельцам лэптопов серий Zbook Studio, ZHAN Pro, EliteBook, ProBook и Elite Dragonfly, а также настольных компьютеров корпоративного уровня EliteDesk и ProDesk. Помимо этого, могут быть затронуты PoS-устройства Engage и рабочие станции Z1 и Z2.

На уязвимости, к слову, указал Николас Старке, который в ноябре 2021 года отправил представителям HP соответствующий отчёт. В блоге исследователь описывает суть багов чуть более подробно, чем производитель:

«Атакующий может выполнить код с правами ядра (CPL == 0) и повысить привилегии до System Management Mode (SMM). Таким образом, у злоумышленника появляется полный контроль над хостом и масса векторов дальнейшей атаки».

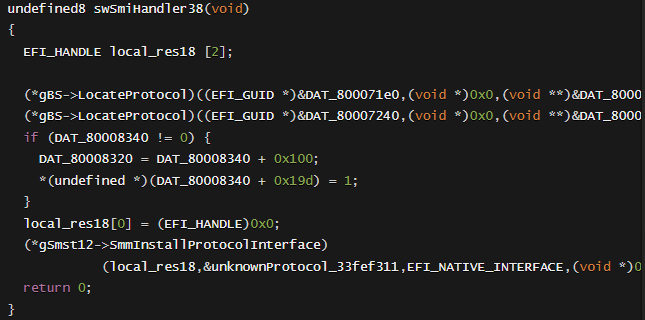
Проблема, судя по всему, кроется в SMI-обработчике. Для эксплуатации киберпреступнику придётся определить адрес функции «LocateProtocol» в памяти и перезаписать её вредоносным кодом. Выполнить этот код можно с помощью обработчика SMI.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru