



Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Анализ образцов REvil/Sodinokibi, обнаруженных в марте и апреле, показал их функциональное сходство с семплом полугодовой давности. Эксперты Secureworks также обнаружили модификации кода, которые позволяют говорить о новом цикле разработки и возобновлении операций, связанных с этим шифровальщиком.

По словам исследователей, изменения привносились в код постепенно и пока оформлены как версия 1.0.0 (найденный в октябре схожий образец был помечен как версия 2.08). Аналитики убеждены, что создатель новых семплов имел доступ к исходникам REvil — это также подтверждают данные BleepingComputer.

Ответственность за реанимацию увядшего RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) эксперты возлагают на бывшего аффилиата —кибергруппу, которую в Secureworks отслеживают под именем Gold Southfield. Напомним, в ИБ-сообществе заговорили о возможном возврате REvil после обнаружения в сети Tor новых сайтов зловреда — для публикации данных, украденных у жертв (свыше 250 организаций с 2019 года), и для контроля платежей.

В конце прошлого месяца Avast сообщила о выявлении нового семпла REvil. Обновленный зловред оказался не в состоянии шифровать файлы, он только добавлял к ним случайное расширение — как оказалось, из-за бага. Проведенное в Secureworks исследование показало, что вирусописатель нашел ошибку и должным образом исправил.

Аналитики также отметили ряд нововведений, в том числе следующие:

  • скорректирована логика расшифровки строк кода (введен новый аргумент командной строки);
  • изменен способ хранения конфигурационной структуры и 32-байтового ключа дешифрации в секции данных;
  • заменены вшитые в код публичные ключи (один из них используется для защиты ключа, создаваемого зловредом для шифрования файлов, другой — для защиты сессионных данных, таких как ID аффилиата, имя жертвы, информация о дисках и т. п.);
  • изменен формат отслеживания аффилиатов (теперь с этой целью используется GUID);
  • отключены проверки региональных настроек системы, то есть REvil стал космополитом;
  • узаконены новые onion-домены — они теперь присутствуют в тексте записки с требованием выкупа, которую шифровальщик оставляет в системе.

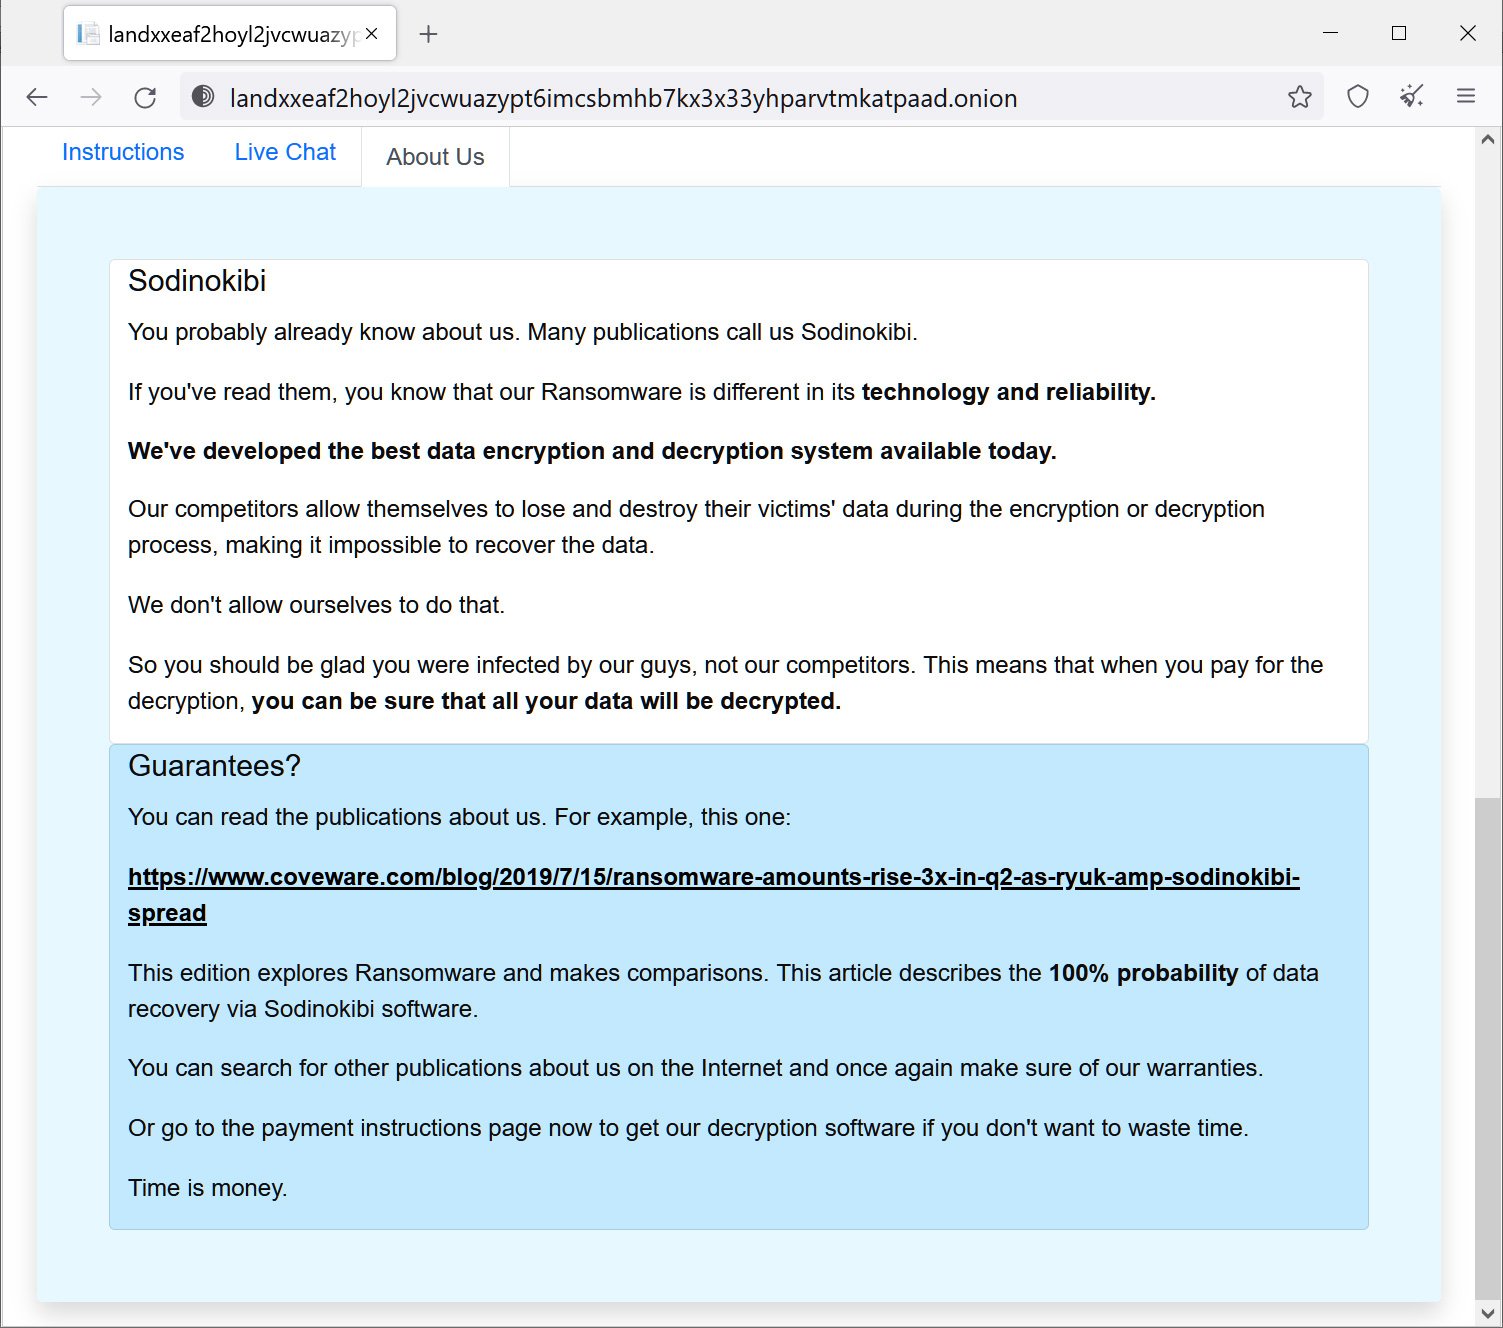
Примечательно, что владельцы возрожденного RaaS-сервиса предпочитают именовать его Sodinokibi — видимо, чтобы избавиться от ассоциаций с громкими атаками REvil, из-за которых прежние операции пришлось свернуть.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru