



Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Жертвам нового шифровальщика для Windows не рекомендуется платить выкуп. Платеж не поможет вернуть все заблокированные данные, о файлах размером больше 200 Мбайт придется забыть, так как вредонос их перезаписывает.

Запуск вымогательской кампании, именуемой Onyx (не путать с русскоязычным OnyxLocker и быстро угасшим спецпроектом для Грузии 5-летней давности), отследила ИБ-команда MalwareHunterTeam. Операторы нового зловреда, как и многие коллеги по цеху, используют двойной шантаж — воруют данные до шифрования, а потом угрожают публикацией в случае неуплаты выкупа.

Как оказалось, текст записки Onyx с требованием выкупа и предупреждение на его onion-сайте утечек позаимствованы у Conti. На странице Onyx News пока числятся шесть жертв заражения и кражи данных.

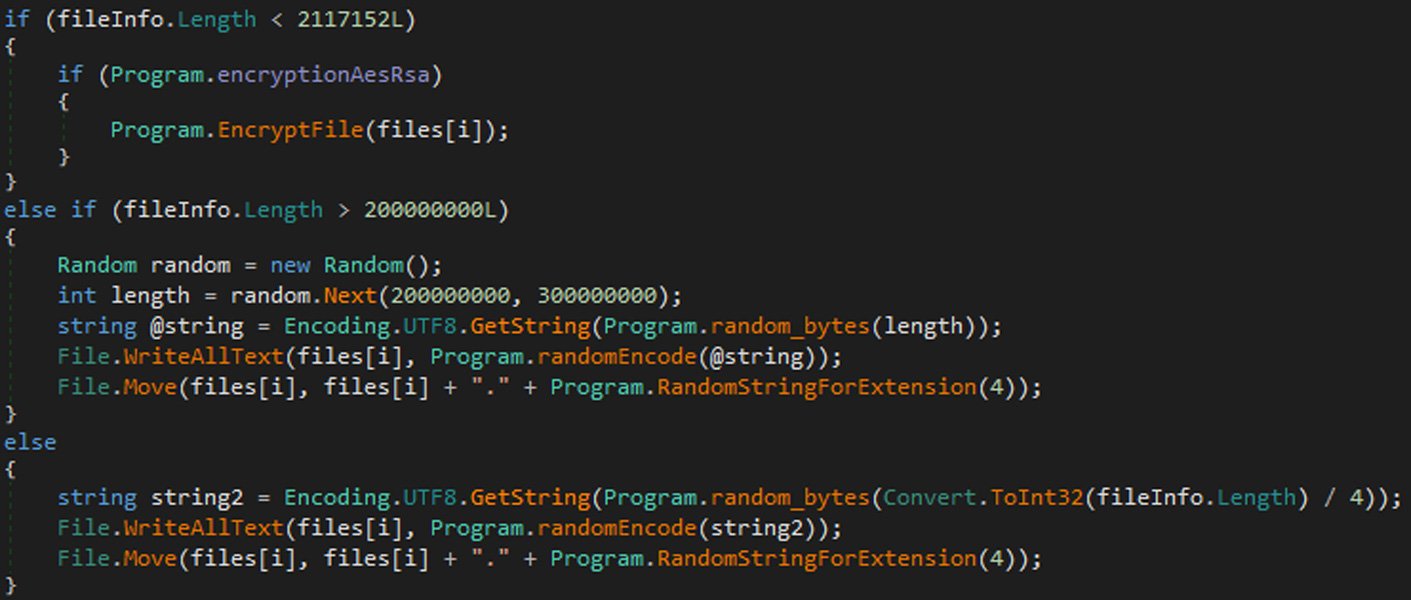
Анализ образца написанного на .NET зловреда показал, что это очередной франкенштейн, состряпанный из публично доступных исходников (эксперты обычно называют такие творения skidware, работа скрипт-кидди). Тем не менее, угроза оказалась нешуточной: вредонос шифрует только файлы весом до 200 Мбайт, более крупные он перезаписывает случайными данными, не оставляя жертве надежды на возврат.  


По мнению Лоуренса Абрамса (Lawrence Abrams) из Bleepng Computer, деструктивные функции были приданы Onyx умышленно, на багу это не похоже. Жертвам заражения не советуют идти на поводу у вымогателей и платить: это не поможет восстановить данные во всей полноте.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru