



Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Исследователи в области кибербезопасности выявили уязвимость в платформе VirusTotal, которую можно использовать для удалённого выполнения вредоносного кода и получения доступа к внутренним системам. В настоящее время брешь уже получила свой патч.

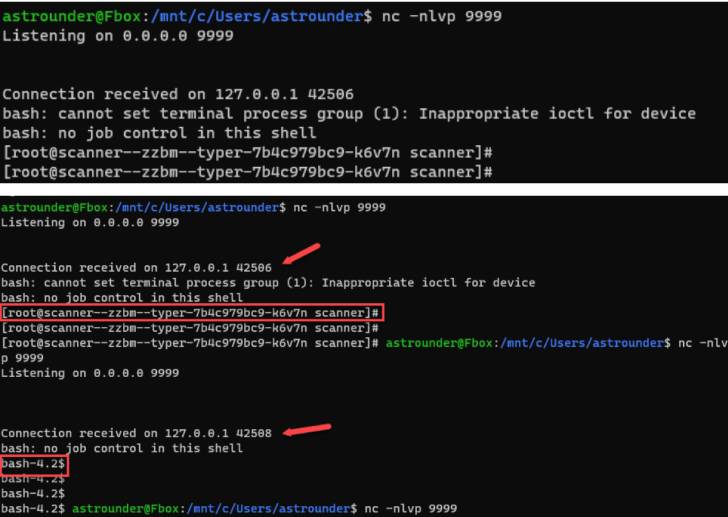
По словам специалистов компании Cysource, с помощью обнаруженного бага условные киберпреступники могли «удалённо выполнить команды на VirusTotal и получить доступ к отдельным возможностям платформы для сканирования подозрительных файлов».

Вектор атаки подразумевает, что злоумышленник должен загрузить файл в формате DjVu через пользовательский веб-интерфейс VirusTotal, после чего происходила эксплуатация уязвимости в утилите с открытым исходным кодом ExifTool.


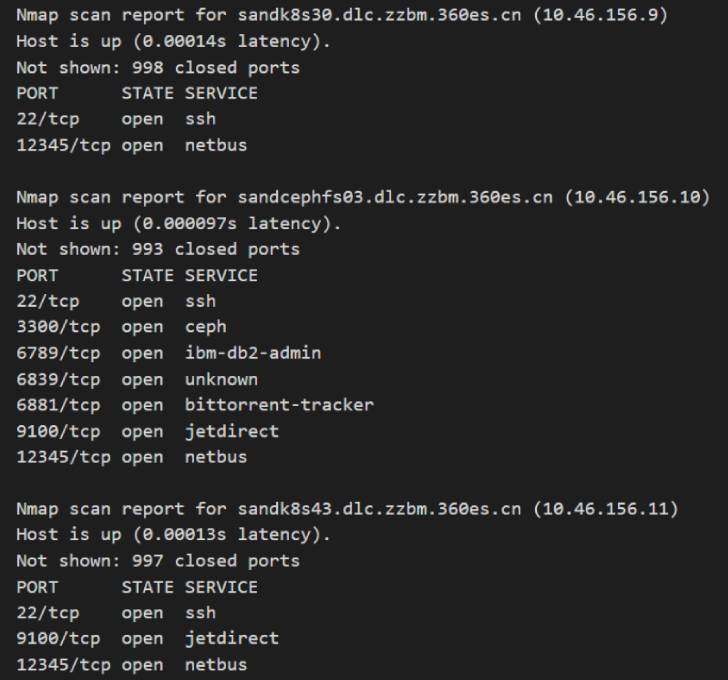
Упомянутая брешь отслеживается под идентификатором CVE-2021-22204 и получила 7,8 балла по шкале CVSS. Интересно, что эту уязвимость разработчики закрыли ещё 13 апреля 2021 года. Тем не менее последствия эксплуатации бага приводили не только к доступу в системы Google (владеет VirusTotal), но и открывали дорогу более чем к 50 хостам (причём доступ открывался с высокими правами).


«Забавный факт: каждый раз, когда мы загружали файл с новым хешем и пейлоадом, VirusTotal отправлял этот пейлоад другим хостам. Таким образом, у нас в руках были не только возможности удалённого выполнения кода, но и сама нагрузка отправлялась внутренней сети Google, её клиентам и партнёрам», — объясняют исследователи.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru