



Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

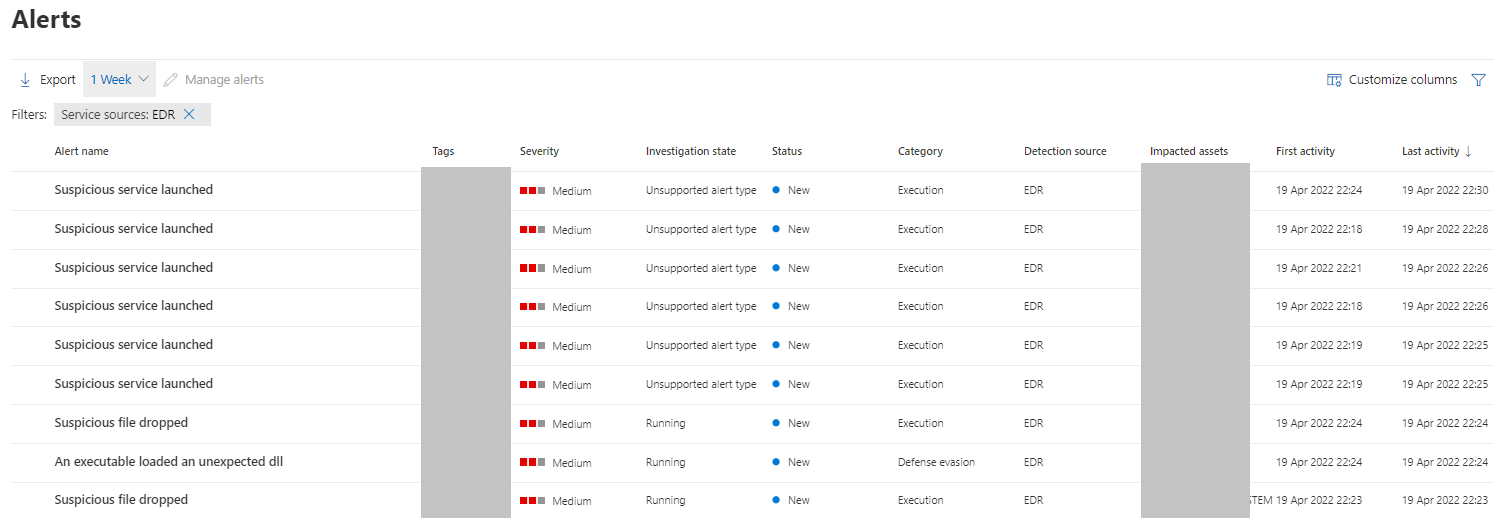
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять «радует» администраторов ложноположительными срабатываниями. Теперь корпоративная платформа заподозрила неладное в официальных обновлениях Google Chrome.

Сисадмины уже разместили жалобы на площадках Twitter и Reddit (1, 2, 3, 4), согласно которым Microsoft Defender for Endpoint (ранее Microsoft Defender ATP) на днях начал маркировать апдейты популярного браузера, ссылаясь на их подозрительное поведение.

По словам администраторов, которых затронул этот баг, защитное решение сообщает о «многосоставном киберинциденте, включающем попытки проникновения в систему». Microsoft поспешила прокомментировать ситуацию, отметив, что такое поведение вызвано ложноположительным срабатыванием, а не вредоносной активностью.

«Системные администраторы могут получать ложные алерты от Microsoft Defender for Endpoint, срабатывающие на Google Update. Как выяснилось в ходе проверки, это однозначно сбой в работе программы. Мы обновили логику её работы, чтобы уберечь пользователей от этой ошибки», — пишет техногигант.


Напомним, что в декабре прошлого года Microsoft Defender испугал админов ложным детектом трояна Emotet, а уже в марте 2022-го Microsoft Defender for Endpoint принял обновления Office за шифровальщика.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru