



Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

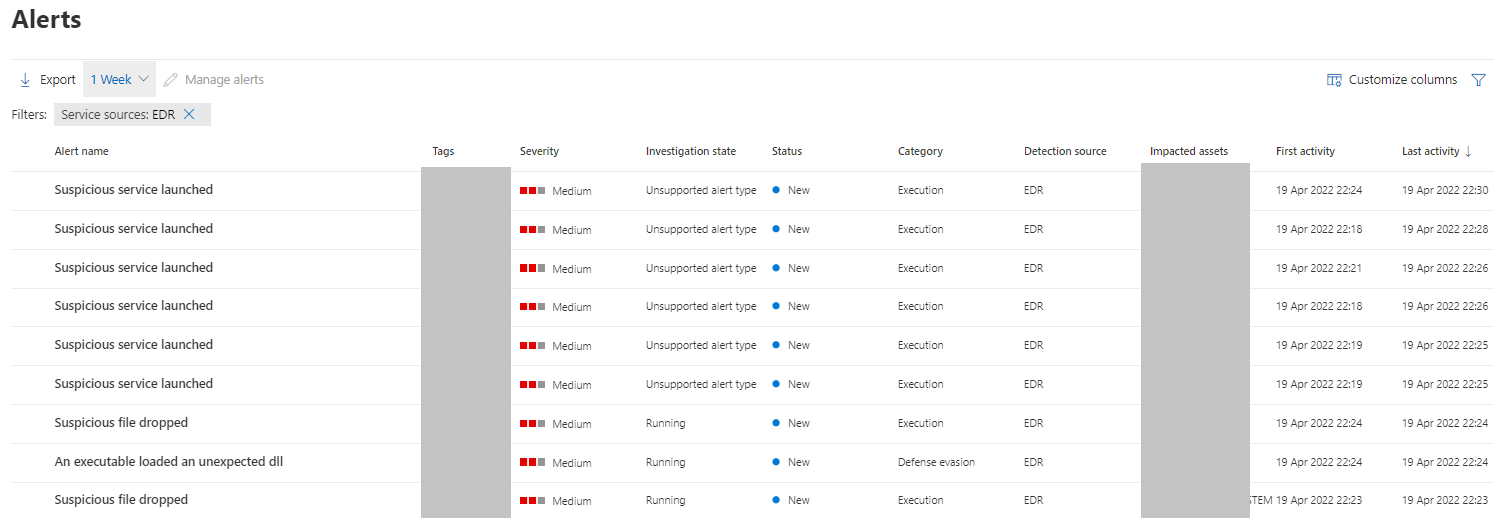
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять «радует» администраторов ложноположительными срабатываниями. Теперь корпоративная платформа заподозрила неладное в официальных обновлениях Google Chrome.

Сисадмины уже разместили жалобы на площадках Twitter и Reddit (1, 2, 3, 4), согласно которым Microsoft Defender for Endpoint (ранее Microsoft Defender ATP) на днях начал маркировать апдейты популярного браузера, ссылаясь на их подозрительное поведение.

По словам администраторов, которых затронул этот баг, защитное решение сообщает о «многосоставном киберинциденте, включающем попытки проникновения в систему». Microsoft поспешила прокомментировать ситуацию, отметив, что такое поведение вызвано ложноположительным срабатыванием, а не вредоносной активностью.

«Системные администраторы могут получать ложные алерты от Microsoft Defender for Endpoint, срабатывающие на Google Update. Как выяснилось в ходе проверки, это однозначно сбой в работе программы. Мы обновили логику её работы, чтобы уберечь пользователей от этой ошибки», — пишет техногигант.


Напомним, что в декабре прошлого года Microsoft Defender испугал админов ложным детектом трояна Emotet, а уже в марте 2022-го Microsoft Defender for Endpoint принял обновления Office за шифровальщика.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru