



Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

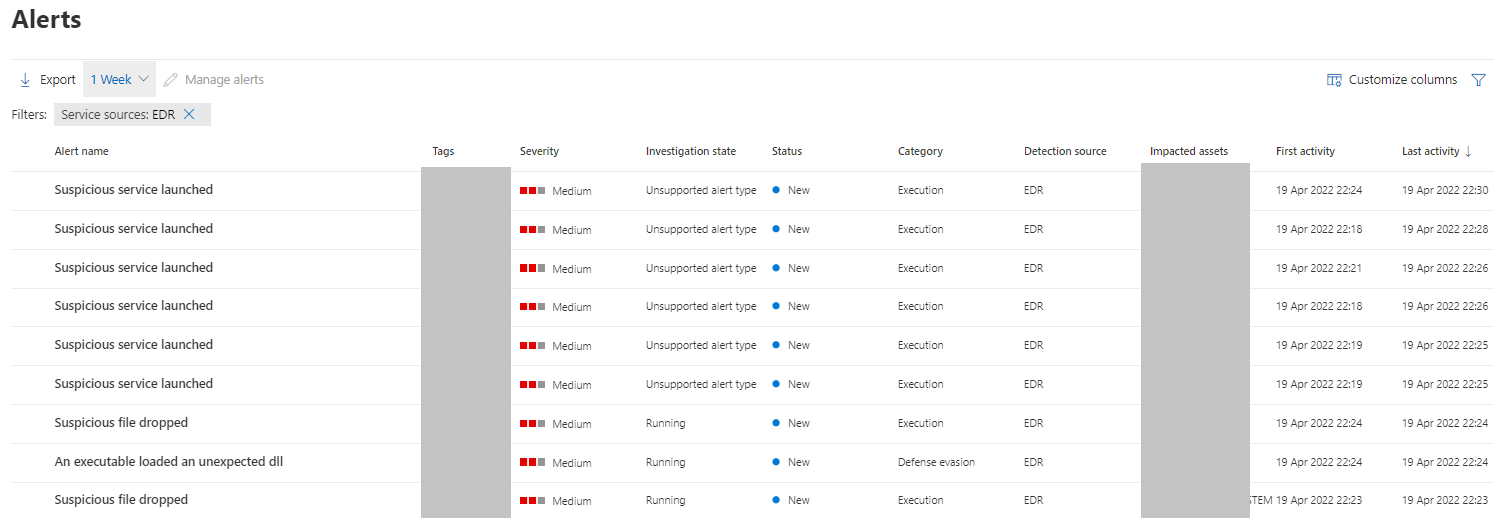
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять «радует» администраторов ложноположительными срабатываниями. Теперь корпоративная платформа заподозрила неладное в официальных обновлениях Google Chrome.

Сисадмины уже разместили жалобы на площадках Twitter и Reddit (1, 2, 3, 4), согласно которым Microsoft Defender for Endpoint (ранее Microsoft Defender ATP) на днях начал маркировать апдейты популярного браузера, ссылаясь на их подозрительное поведение.

По словам администраторов, которых затронул этот баг, защитное решение сообщает о «многосоставном киберинциденте, включающем попытки проникновения в систему». Microsoft поспешила прокомментировать ситуацию, отметив, что такое поведение вызвано ложноположительным срабатыванием, а не вредоносной активностью.

«Системные администраторы могут получать ложные алерты от Microsoft Defender for Endpoint, срабатывающие на Google Update. Как выяснилось в ходе проверки, это однозначно сбой в работе программы. Мы обновили логику её работы, чтобы уберечь пользователей от этой ошибки», — пишет техногигант.


Напомним, что в декабре прошлого года Microsoft Defender испугал админов ложным детектом трояна Emotet, а уже в марте 2022-го Microsoft Defender for Endpoint принял обновления Office за шифровальщика.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru