



Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

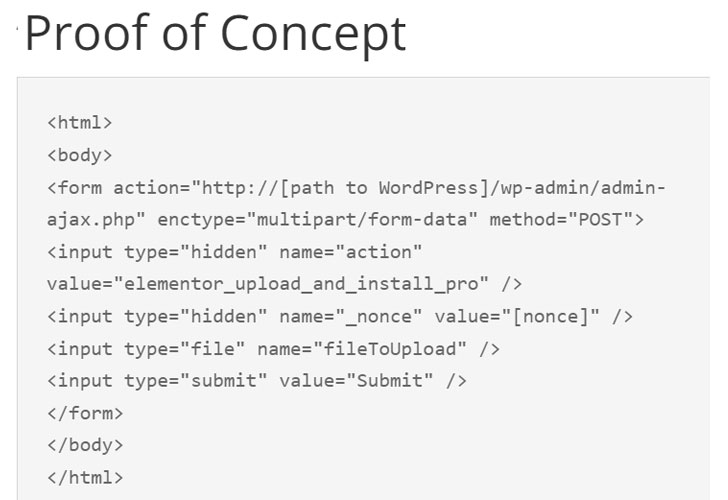
Elementor, популярный конструктор сайтов на WordPress, число установок которого превышает пять миллионов, содержит неприятную уязвимость, которую можно использовать для удалённого выполнения кода и получения контроля над затронутыми веб-ресурсами.

Согласно описанию от Plugin Vulnerabilities, баг появился в версии 3.6.0 плагина, которая вышла 22 марта 2022 года. Статистика говорит о том, что около 37% пользователей установили 3.6.x.

«Эта брешь приводит к тому, что атакующие могут запустить вредоносный код на уязвимом сайте. В этом случае эксплуатация может быть даже со стороны не вошедшего в систему злоумышленника, ещё проще использовать баг в том случае, если атакующий аутентифицировался на сайте и получил доступ к админке», — объясняют исследователи.


Баг устранили в последней версии Elementor, а в пометках указано, что «уязвимость может позволить любому аутентифицированному пользователю поменять название сайта, лого и даже загрузить произвольные файлы на сайт».

В прошлом месяце мы приводили интересную статистику компании Patchstack, которая отметила, что 29% критических дыр в WordPress-плагинах не получают патчей.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru