



29% критических дыр в WordPress-плагинах не получают патчей

29% критических дыр в WordPress-плагинах не получают патчей

29% критических дыр в WordPress-плагинах не получают патчей

Компания Patchstack, занимающаяся анализом безопасности сайтов на WordPress, опубликовала отчёт, в котором описывается ситуация с патчингом опасных уязвимостей в плагинах для этого движка. Специалисты считают, что дела с заплатками идут не очень хорошо, учитывая популярность этой CMS.

В частности, в 2021-м исследователи наблюдали 150-процентный рост числа выявленных уязвимостей в сравнении с 2020 годом. При этом 29% критических брешей в WordPress-плагинах вообще не получают патчей.

Стоит учитывать, что на этой системе управления контентом работают сегодня 43,2% веб-сайтов. От общего количества обнаруженных дыр только 0,58% пришлись на ядро WordPress, а всё остальное досталось темам и плагинам от различных разработчиков.

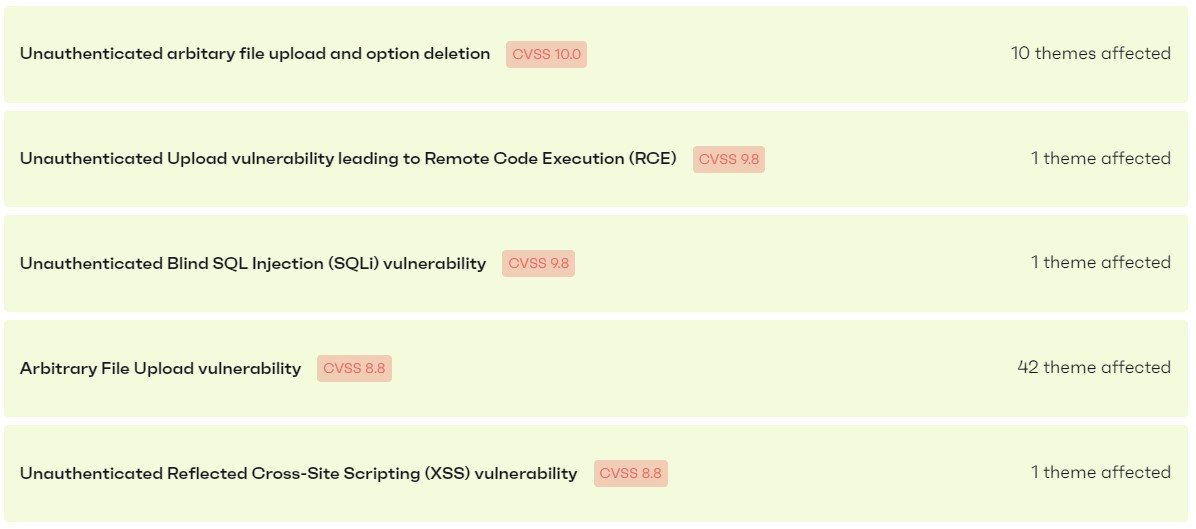
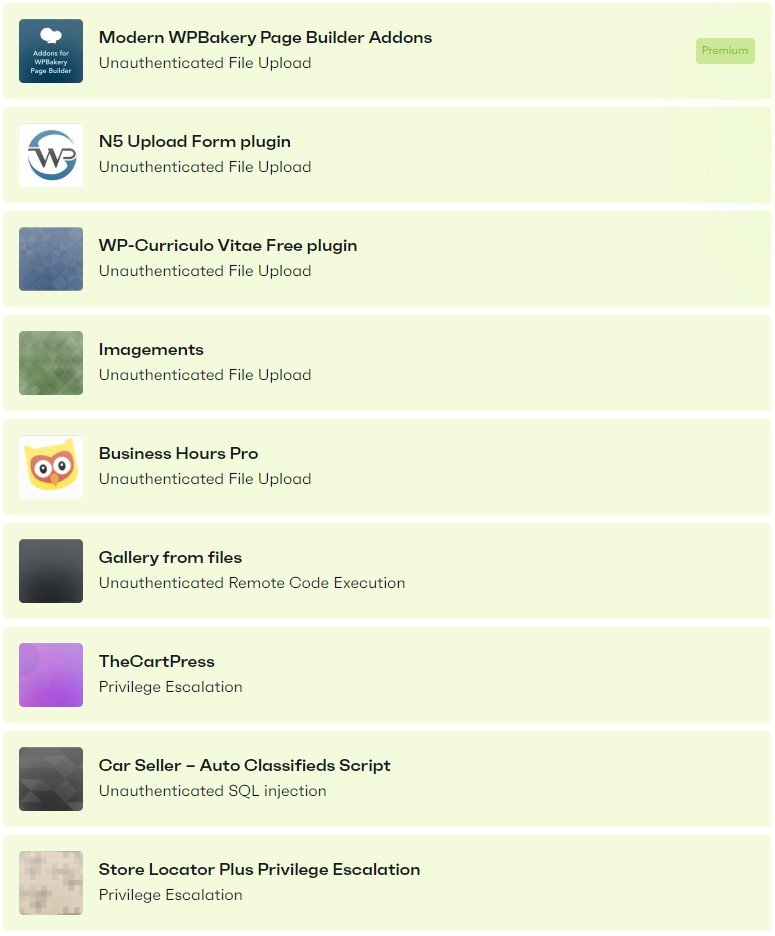
91% брешей затрагивают именно бесплатные плагины, а платным проектам достались 8,6% багов. По данным Patchstack, в 2021 году отметились пять критических уязвимостей в 55 темах для WordPress. Наиболее опасная брешь позволяла использовать функции загрузки файлов.


Что касается плагинов, исследователи сообщили о 35 критических дырах, две из которых затрагивают четыре миллиона веб-сайтов. Интересно, что девять таких плагинов вообще никогда не получали патчи от разработчиков, за что их удаляли с официальной площадки.


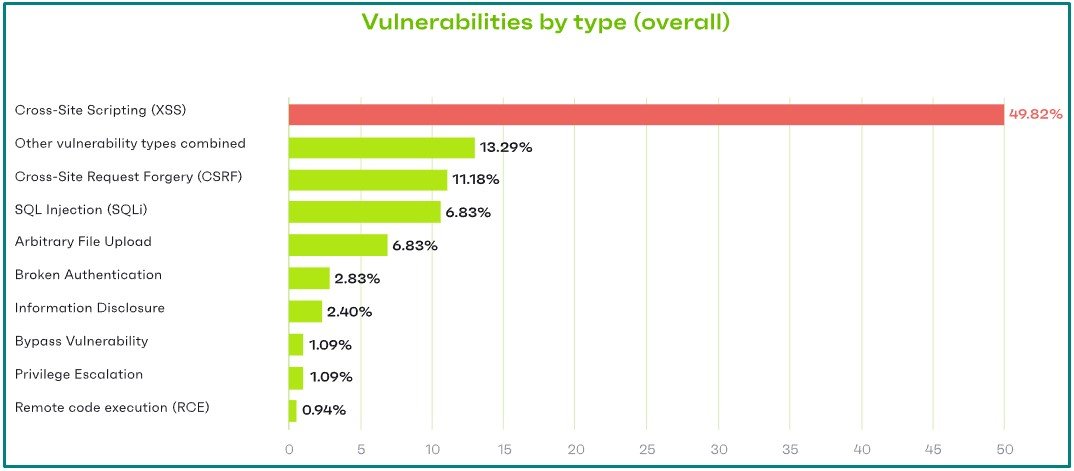
Согласно отчёту Patchstack, в 2021 году по распространённости лидировали уязвимости класса «межсайтовый скриптинг» (XSS), а за ними шли CSRF (межсайтовая подделка запроса), SQL-инъекция и загрузка произвольного файла.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru